
 #1
密码破解、暴力破解、字典和凭证测试工具。
Kitploit 推荐

 elnerd/get-netntlm
PowerShell 模块,用于获取当前用户的 NetNTLMv2 哈希
 mrd0x/webview2-cookie-stealer
将JavaScript键盘记录器注入WebView2页面,以捕获按键并通过HTTP GET请求从Microsoft身份验证会话中窃取Cookie。
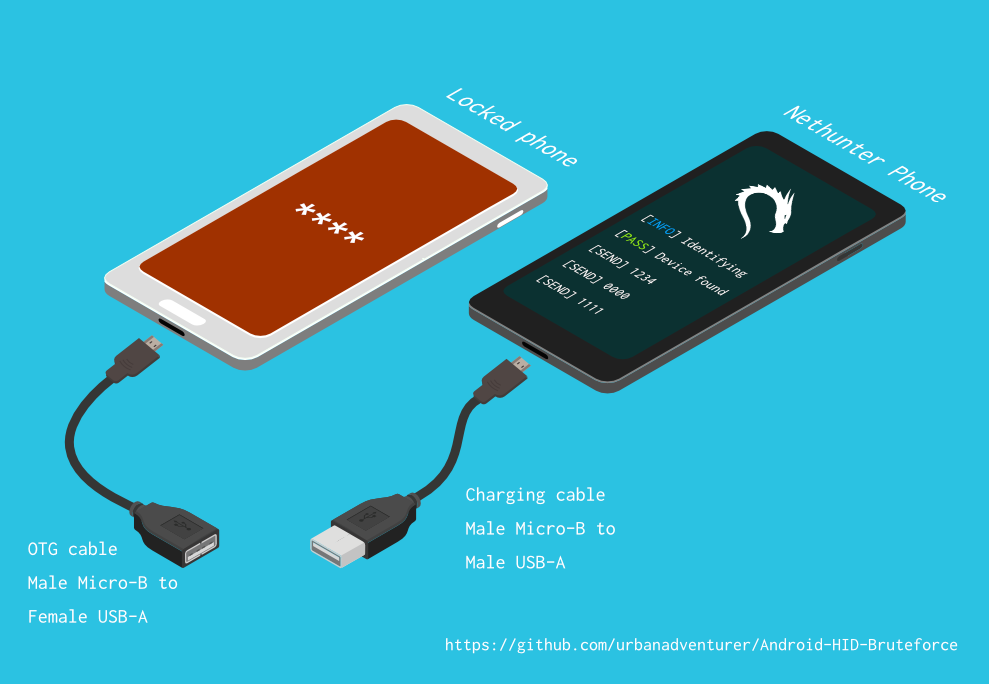 urbanadventurer/android-pin-bruteforce
通过暴力破解锁屏PIN来解锁安卓手机(或设备)。将你的Kali Nethunter手机变成安卓设备的暴力PIN破解器!(无需root,无需adb)
 hashcat/maskprocessor
高性能单词生成器,支持按位置配置字符集
 whiteoaksecurity/goawsconsolespray
用于喷洒 AWS 控制台 IAM 登录的工具
 p4tq/hikvision_cve-2017-7921_auth_bypass_config_decryptor
解密通过CVE-2017-7921认证绕过漏洞提取的海康威视IP摄像头配置文件,从而揭示用户凭据和设备设置。

 am0nt31r0/password-analysis
用Go编写的脚本,根据熵值和字典中的弱密码来分析密码列表。适用于渗透测试和钓鱼活动。


 lequockhanh2k/tool_exploit_password_camera_cve-2018-9995
CVE-2018-9995漏洞利用工具,通过Google Dorking和直接IP访问从易受攻击的DVR设备中提取凭据。
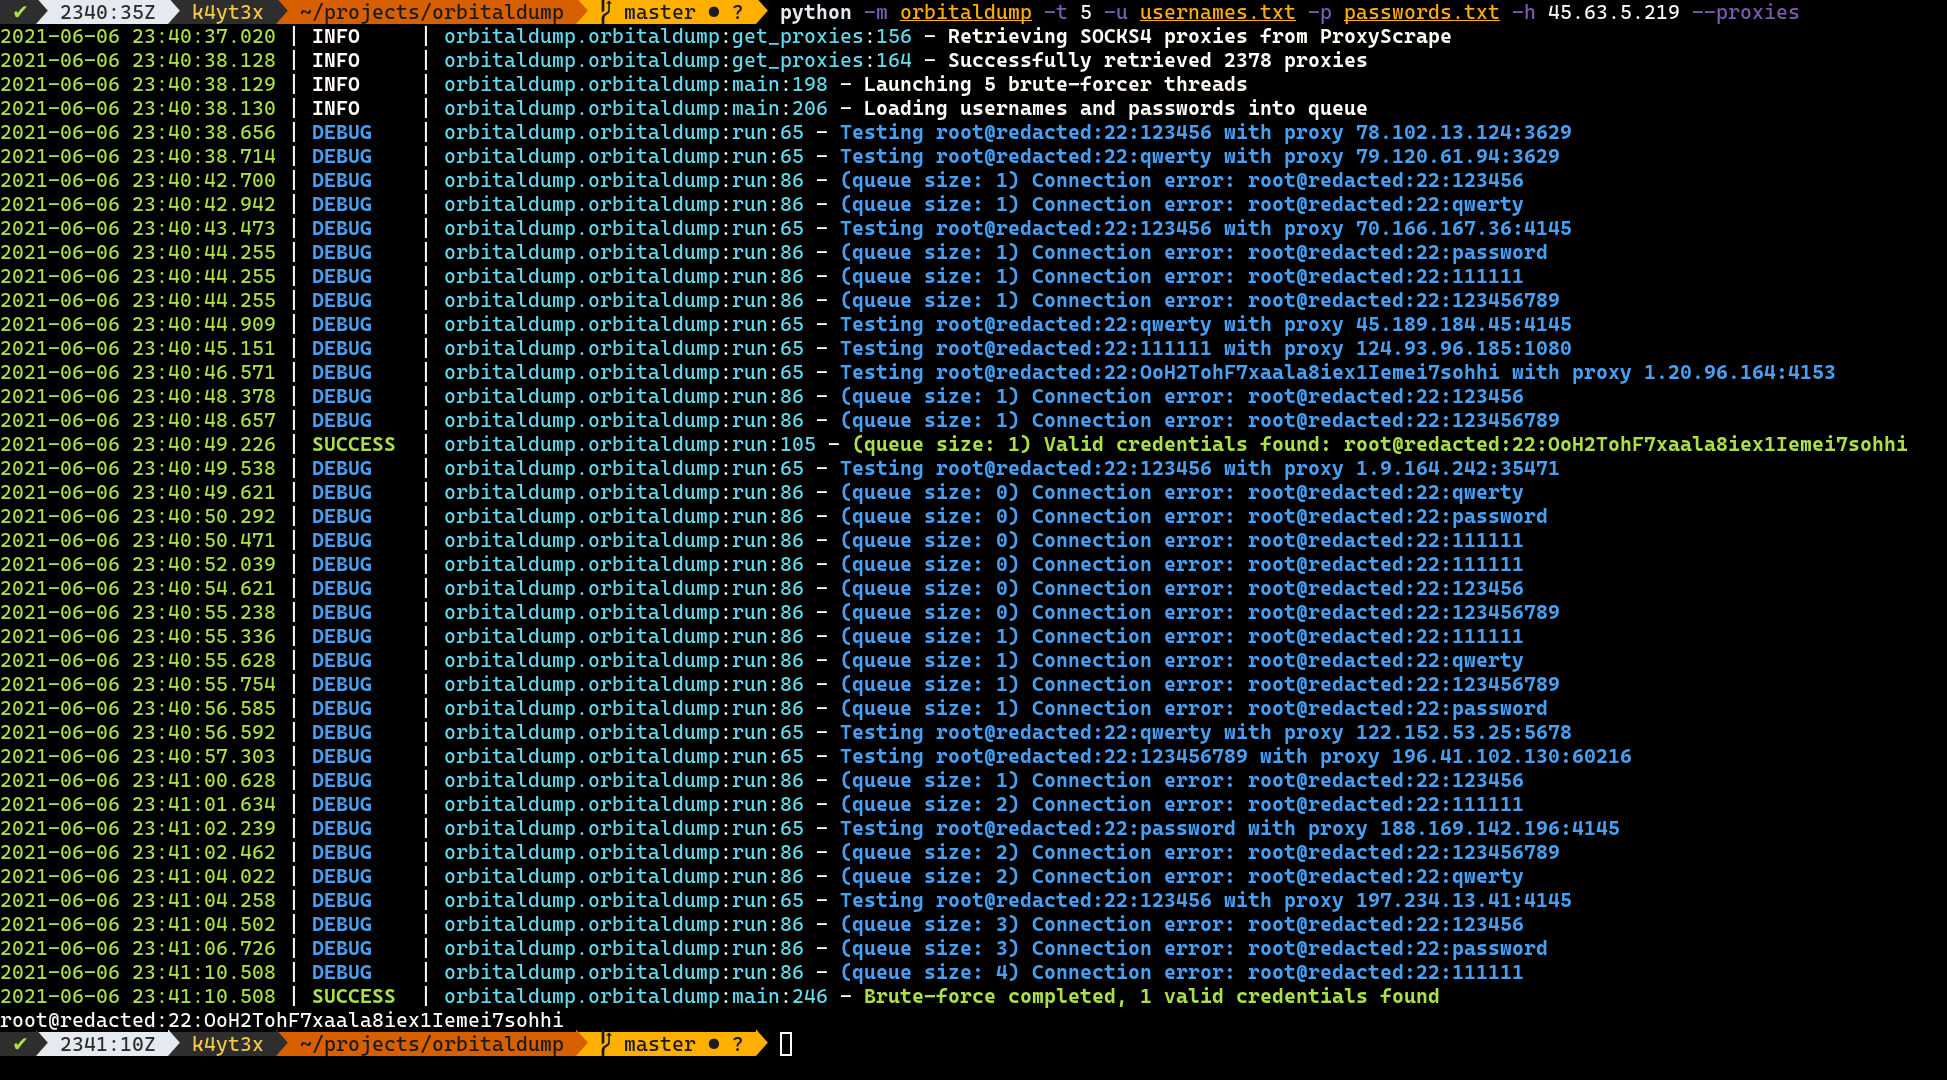
 drpython3/mailripv2
改进版 SMTP Checker / SMTP Cracker,支持代理、收件箱测试及更多功能。
 martinfrancois/cve-2021-36460
关于 VeryFitPro 应用(<=3.3.7)中传递哈希(pass-the-hash)漏洞的安全公告,该漏洞使用 SHA-1 密码哈希进行身份验证,从而无需原始密码即可实现账户接管。
 aahmad097/tritium
基于Kerberos的Active Directory密码喷洒框架,具备内置锁定预防、用户枚举集成、递归密码喷洒以及攻击活动恢复能力。
 sho-luv/zerologon
Zerologon 检测与利用 - 由 Secura 的 Tom Tervoort 发现,并基于 @Dirkjanm 的 cve-2020-1472 编码示例进行扩展。该工具将检查、利用并将密码恢复到原始状态。
 greenwolf/cve-2022-1162
CVE-2022-1162 的漏洞利用:GitLab CE/EE OmniAuth 账户中的硬编码密码绕过,允许使用已知凭据进行未经授权的登录。








