
 #1

 mauricelambert/gpp-encrypt
这个小脚本将密码加密为 gpp cpassword。它可用于创建易受攻击的实验 AD 环境(CVE-2014-1812)。
 mwr-cybersec/pxethief
PXEThief 是一套工具集,可从 Microsoft Endpoint Configuration Manager 的操作系统部署功能中提取密码。
 e-renna/cve-2019-9053
适用于 Python 3 的 CVE-2019-9053 漏洞利用
 lkarlslund/hashmuncher
使用 ETW 以管理员权限在 Windows 8.1 / Windows Server 2016 及更高版本上抓取 NetNTLMv2 哈希值
 vlad-a-man/cve-2023-23397
CVE-2023-23397 PoC
 micro-joan/zphisher-gui-back_office
Zphisher的实时钓鱼活动后台插件,用于捕获凭证,通过haveibeenpwned检查账户是否泄露,并评估密码安全性。
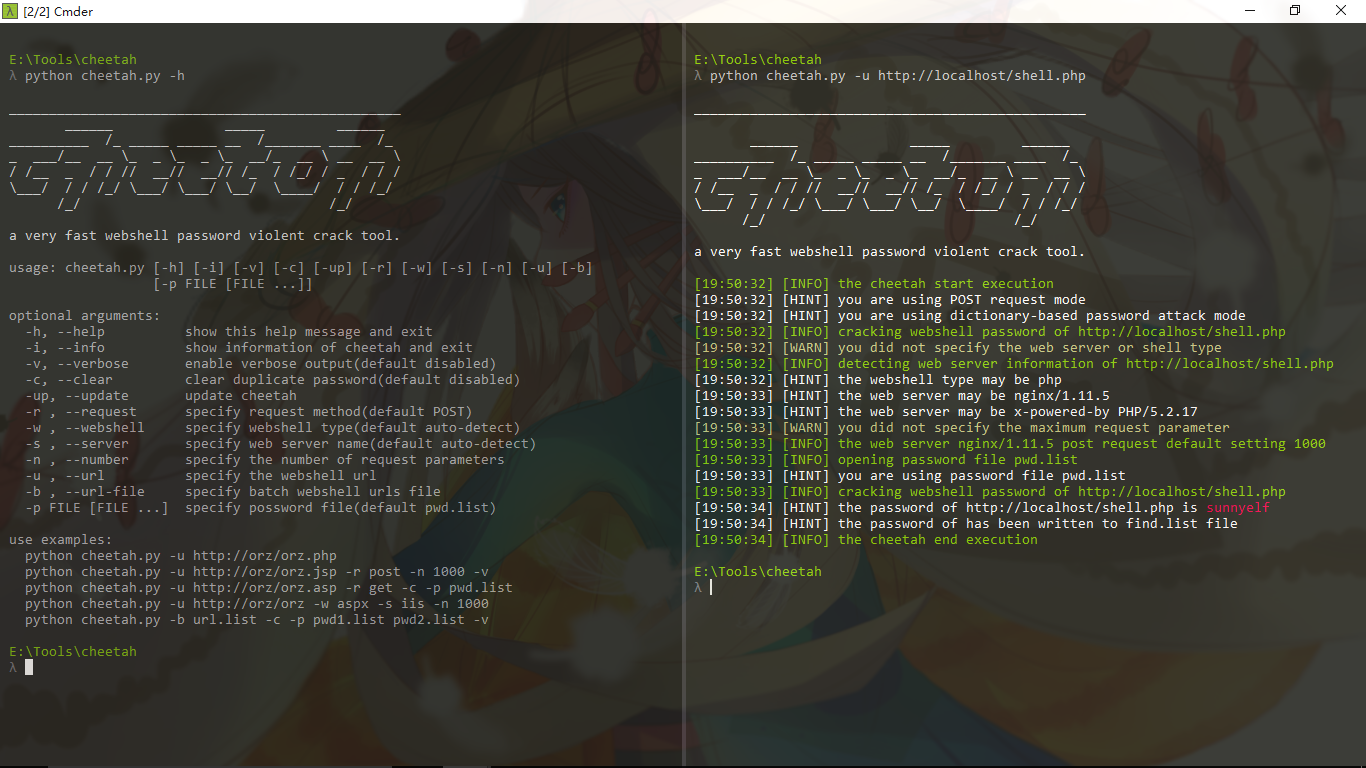 shmilylty/cheetah
一个非常快速的webshell密码暴力破解工具
 3gstudent/homework-of-python
Python 代码,来自我的博客。
 badersz/cve-2017-2751
关于 CVE-2017-2751 的小论文:HP EFI 密码提取。
 trackflaw/cve-2023-23397
通过电子邮件发送payload的CVE-2023-23397漏洞的简单PoC。
 bronzebee/cve-2023-23397
使用SMTP发送带有CVE-2023-23397载荷的电子邮件的Python脚本

 al1ex/alibab-nacos-unauthorized-reset-pwd
阿里巴巴Nacos未授权重置密码
 riskydissonance/sharpcookiemonster
用于从Chrome/Edge浏览器中转储所有cookie(包括httpOnly和secure标志)的C#工具,用于会话劫持和后利用凭据窃取。通过execute-assembly兼容C2框架。
 gregscharf/cve-2022-31007-python-poc
elabFTW < 4.1.0 - 账号锁定绕过和登录暴力破解
 impostorkeanu/bruteloops
协议无关的在线密码猜测API。









