
 #1
密码破解、暴力破解、字典和凭证测试工具。
Kitploit 推荐

 owasp/sapkiln
OWASP SAPKiln 是一款图形用户界面(GUI)工具,旨在有效促进 SAP 系统的安全加固与审计。
 m3f157o/combine_harvester
Rust 内存转储工具
 0xfml/cve-2023-30765
CVE-2023-30765 / ZDI-23-905 - Delta Electronics Infrasuite Device Master 权限提升
 its-a-feature/bifrost
用于与 macOS Kerberos 的 Heimdal API 进行交互的 Objective-C 库和控制台
 wavvs/nanorobeus
用于管理 Kerberos 票据的 COFF 文件 (BOF)。
 signorrayan/redteam_toolkit
红队工具包是一个开源的Django攻击性Web应用,它将红队演练中使用的实用攻击性工具整合在一起。
 alucard0x1/cve-2023-2833
大规模利用权限认证(从订阅者到管理员) - Wordpress 插件 ReviewX
 skylightcyber/cve-2023-28810
CVE-2023-28810 的漏洞利用代码
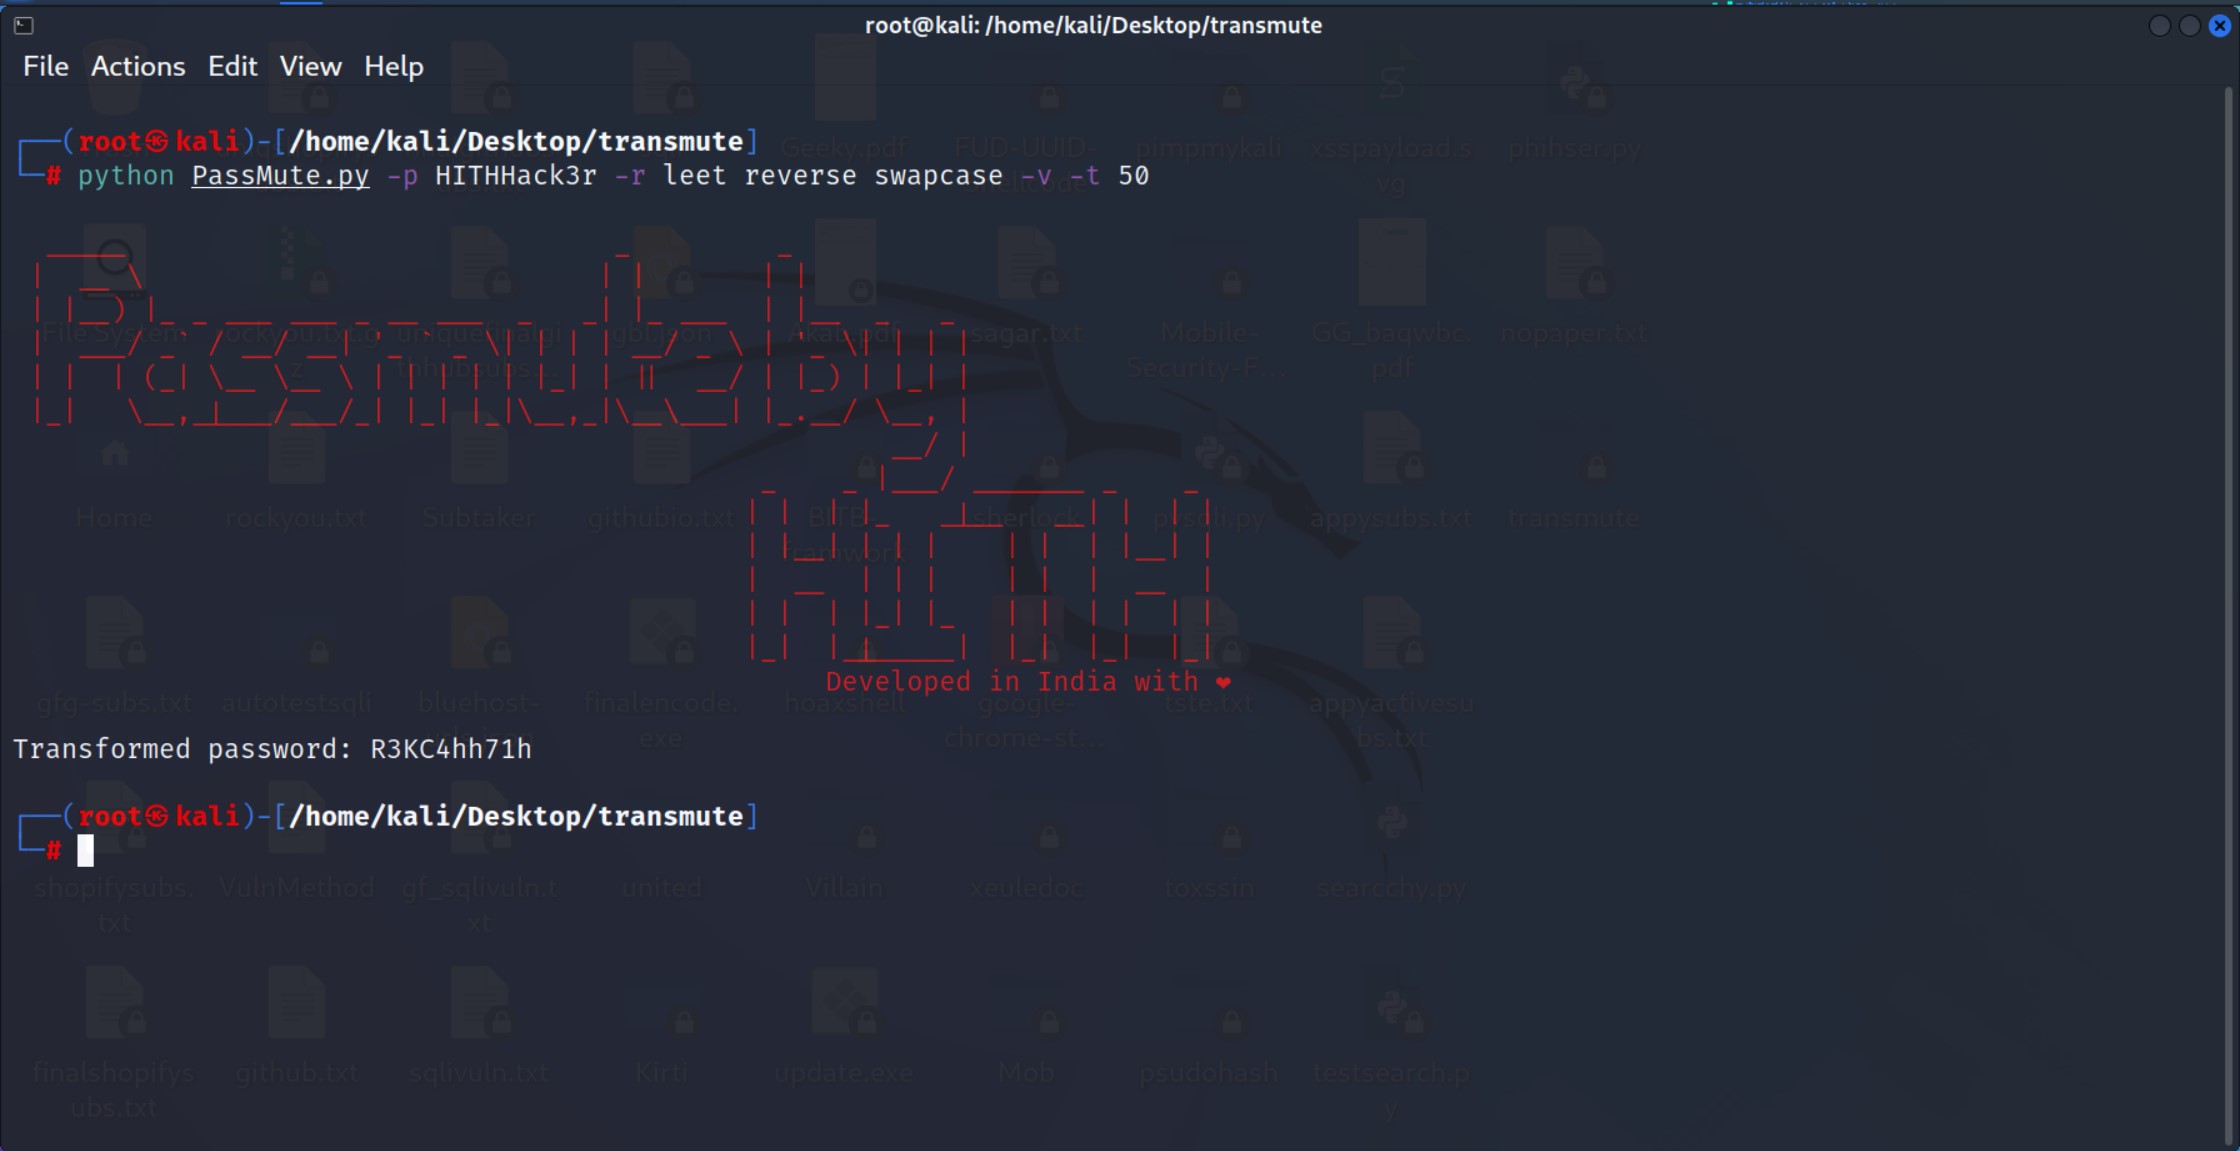 hackerinthehouse-official/passmute
CLI密码变异工具,应用转换规则(leet, reverse, case-swap)生成密码变体,用于安全测试和暴力攻击。
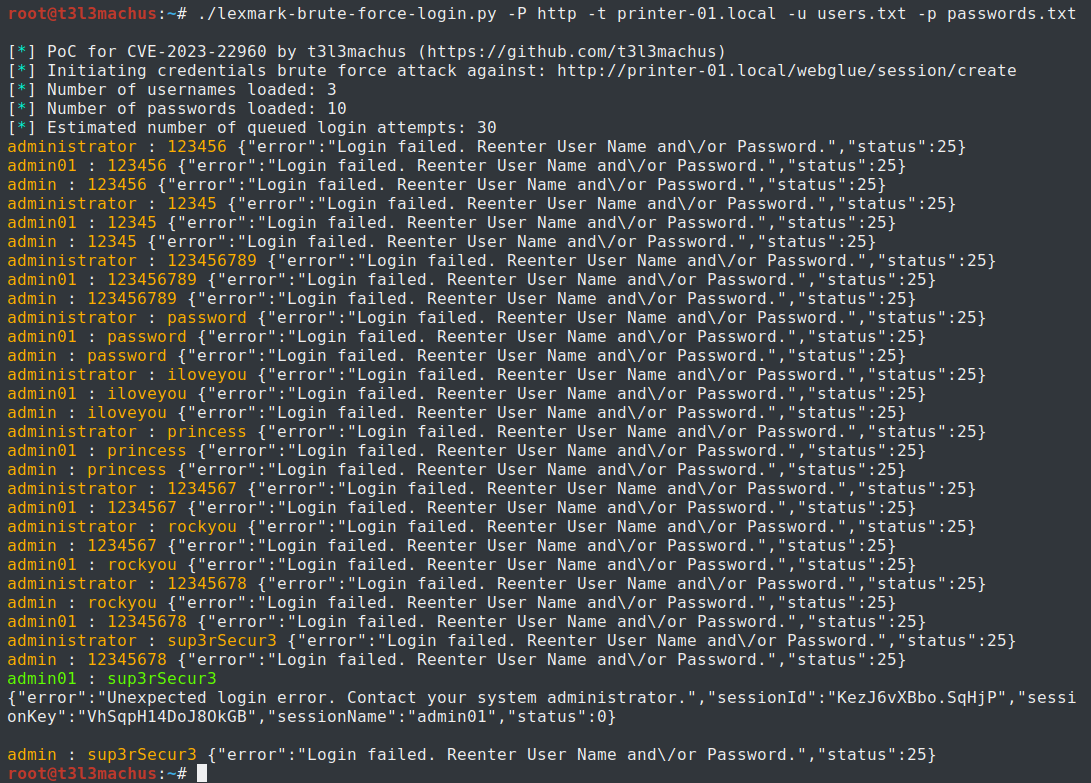 t3l3machus/cve-2023-22960
此漏洞允许攻击者绕过超过60种Lexmark打印机型号的嵌入式Web服务器(界面)的凭据暴力破解防御机制。该问题同时影响用户名-密码和PIN身份验证。
 randomrobbiebf/cve-2023-0630
CVE-2023-0630 - Slimstat Analytics < 4.9.3.3 - 订阅者+ SQL 注入
 randomrobbiebf/cve-2022-0439
CVE-2022-0439 - Email Subscribers & Newsletters < 5.3.2 - Subscriber+ 盲SQL注入
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - Essential Addons for Elementor 5.4.0-5.7.1 - 未认证权限提升
 hau-zy/keepass-dump-py
使用Python重写原始KeePass 2.X主密码转储器(CVE-2023-32784)的概念验证代码。
 arcaneiceman/kraken
分布式暴力密码破解系统,可通过Web和桌面客户端在多台机器上并行化基于字典和crunch的破解攻击。
 redteampentesting/cve-2023-33243
STARFACE 中使用密码哈希登录的 PoC








