
 #1
 orange0mint/cve-2025-57819_freepbx
该仓库包含两个针对 FreePBX 中 CVE-2025-57819 的 PoC 脚本:一个用于创建新的管理员用户(poc_admin.py),另一个用于使用 sqlmap 提取凭据(poc_auto_get_username_pass.py)。仅限教育和授权使用。
 alessandroz/lazagne
跨平台凭据恢复工具,可从浏览器、邮件客户端、数据库、系统机制和网络服务中提取存储的密码,用于安全审计和后渗透。
 shadow-spinner/cve-2022-0847
CVE-2022-0847的利用,可直接移除root账户的密码
 anonymous121029034720384234234/py-network-scanner
先进网络渗透测试工具包,支持 SSH 漏洞评估、CVE-2018-15473 漏洞利用、隐蔽式暴力破解能力及 fail2ban 规避技术。专为授权渗透测试项目设计的专业级安全测试框架。
 teteuxd2/cve-2025-5095-poc
CVE-2025-5095 的 Python POC
 ryhnmhrdka/cve-2025-24799
针对 GLPI 中 CVE-2025-24799 的 Python 概念验证漏洞利用,使用未认证的基于时间的盲 SQL 注入来检测 glpi_users 表并提取用户名和密码哈希。
 huntergregal/mimipenguin
一个用于从当前Linux用户中导出登录密码的工具。
 paradoxis/adsyncdump-bof
ADSyncDump BOF 是 Dirk-Jan Mollema 的 adconnectdump.py / ADSyncDecrypt 的一个移植版本,以 Beacon 对象文件(BOF)形式实现,且零依赖。
 artemcyberlab/project-project-chimera-exploiting-a-modern-wordpress-xxe-to-pillage-secrets-
目标是针对基于 WordPress 的 Web 应用进行全面的安全评估,最终实现服务器的完全入侵。评估将重点利用一个特定的真实世界漏洞(CVE-2021-29447)来获取初始访问权限。
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC System Multicall 暴力破解漏洞利用(0day)作者:1N3 @ CrowdShield
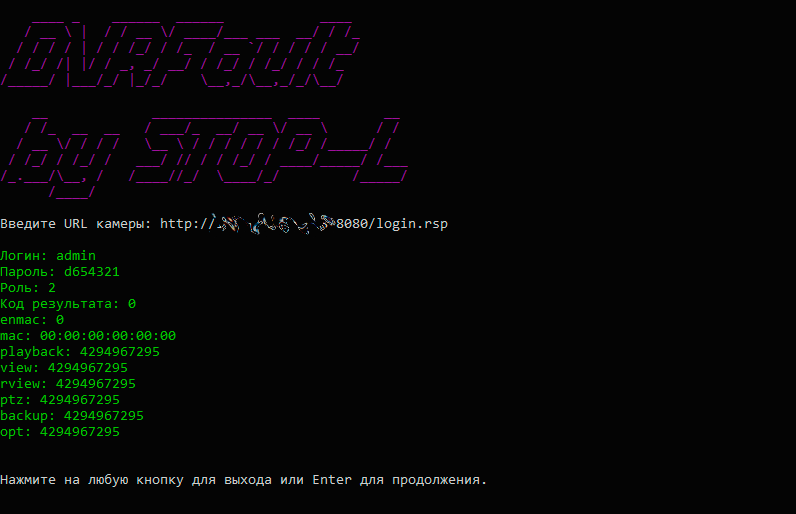 st0pl/dvrfaultnet
利用 CVE-2018-9995 漏洞的 .NET 控制台应用程序
 kavishgr/xmlrpc-bruteforcer
一个针对Wordpress的XMLRPC暴力破解器,使用Python 3编写。(已停止)
 yucaerin/cve-2025-4606
Sala - 初创与SaaS WordPress主题 <= 1.1.4 - 通过密码重置/账户接管实现未认证权限提升
 artemy-ccrsky/cve-2024-39211
Kaiten(工作流管理系统)中的用户枚举漏洞
 aleksamcode/wifi-password-stealer
一个简单的Windows和Linux击键注入工具,用于窃取存储的WiFi数据(SSID和密码)。








