#1
 enzocipher/cve-2023-5359
针对W3 Total Cache明文存储漏洞的CVE-2023-5359扫描器。检测公开可访问PHP文件中暴露的凭据(API密钥、OAuth令牌)。包括手动和自动利用脚本。
 stefan-500/teamcity-idea-cve-2020-35667-poc
TeamCity IntelliJ IDEA 插件凭据截获
 hanianis/cve-2025-63353
fiberhome GPON ONU HG6145F1 RP4423 中的一个漏洞允许根据 SSID 预测设备的出厂默认 Wi-Fi 密码(WPA/WPA2 预共享密钥)
 3lp4tr0n/remotemonologue
将 DCOM 武器化以实施 NTLM 认证强制

 mustafadalga/wildlogger
这是一个键盘记录器,它会收集所有数据,并在设定时间内通过电子邮件发送系统信息,包括设备序列号和硬件规格、每次按下的按键、屏幕截图以及复制操作。
 aakashtyal/2fa-bypass-using-a-brute-force-attack-cve-2025-60424
演示由于缺少速率限制和锁定,在Nagios Fusion中绕过双因素认证的暴力攻击,包含CVE-2025-60424详细信息和缓解建议。
 n4nj0/cve-2020-35590
针对WordPress插件Limit Login Attempts Reloaded >=2.13.0的暴力破解工具 - 登录限制绕过(CVE-2020-35590)
 wkovacs64/pwl
Password Lense: 揭示密码中的字符类型
 aniket2912/internal-network-penetration-testing
内网渗透测试教学模块:方法论、攻击向量、枚举、利用、权限提升以及后渗透,并包含动手实验步骤。
 100hnomeunome/zerologon-cve-2020-1472-lab
ZeroLogon (CVE-2020-1472) 漏洞的解释与演示
 0xgh057r3c0n/cve-2025-4334
CVE-2025-4334的概念验证漏洞利用,这是Simple User Registration WordPress插件(<= 6.3)中的权限提升漏洞,允许未认证攻击者创建管理员账户。
 talha3117/openssh-4.7p1-cve-2008-5161-exploit
CVE-2008-5161 OpenSSH 4.7p1 Audit Helper 通过 pwntools 从 Python 驱动 Metasploit 的 auxiliary/scanner/ssh/ssh_login 模块,自动对旧版 OpenSSH 4.7p1…
 nxploited/cve-2025-9286
Appy Pie Connect for WooCommerce <= 1.1.2 - 缺少授权导致未认证权限提升
 remenis/cve-2025-56764
Trivision NC-227WF中的用户名枚举
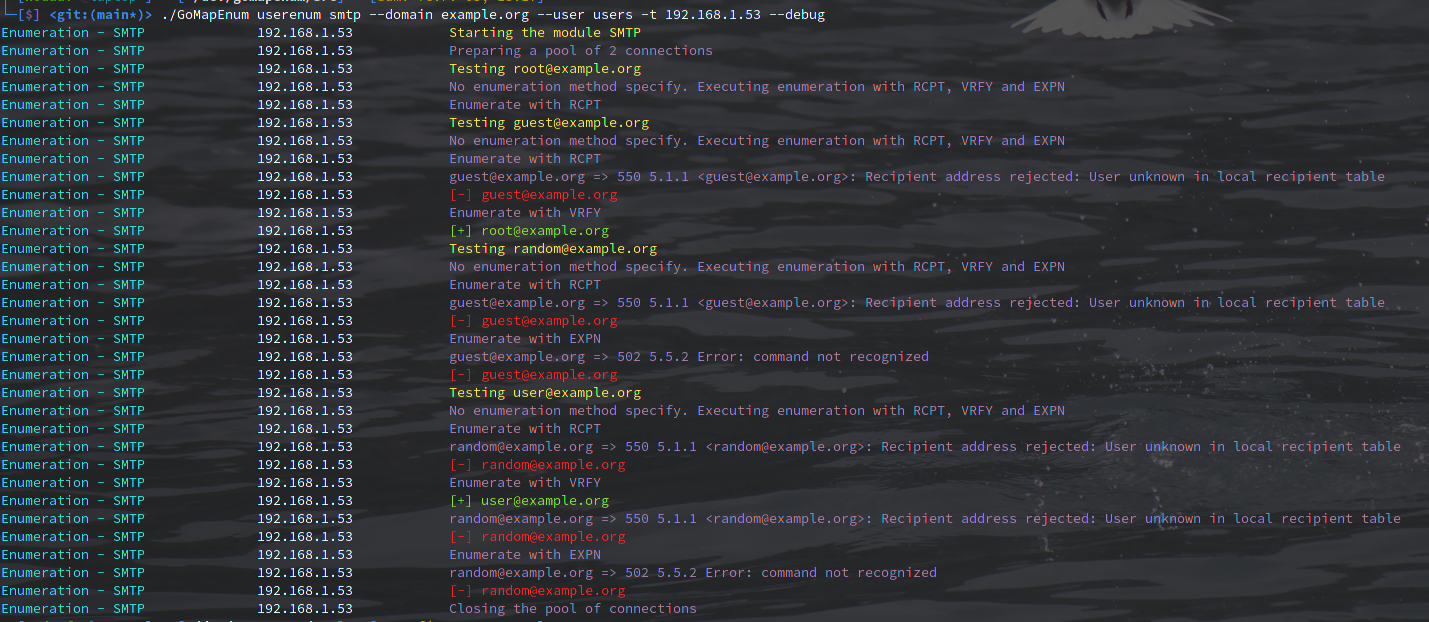 nodauf/gomapenum
对 Azure、ADFS、OWA、O365、Teams 进行用户枚举和密码暴力破解,并在 LinkedIn 上收集邮箱地址。