
 #1
 synacktiv/ntdissector
Active Directory NTDS数据库解析器,将记录转储为JSON,支持对象过滤,并使用SYSTEM hive或bootkey解密加密列。
 emrekybs/wifi-purple
自动化的WiFi安全测试脚本,能够捕获握手包并使用airmon-ng和wifite执行去认证攻击,用于无线渗透测试。
 super-oof/keepass2-password-finder
用 python 编写的 CVE-2023-32784 PoC
 jfriedli/cve-2025-10658
针对CVE-2025-10658的Python攻击脚本:通过admin-ajax.php端点暴力破解WordPress SupportCandy访客登录中的6位OTP,以实现完全账户接管。
 misakamikato/cve-2017-7921-golang
海康威视IP摄像机访问绕过漏洞利用工具,使用Golang开发。
 agent-skywalker/cve-2025-60787
针对 CVE-2025-60787 的概念验证漏洞利用程序,该漏洞是 motionEye v0.43.1b4 中的操作系统命令注入漏洞,可通过精心构造的 image_file_name 参数实现远程代码执行。
 cappricio-securities/socialengineering
SEt 框架
 itzvenom/cve-2023-6329
Python PoC 漏洞利用程序,针对 Control iD iDSecure 中 CVE-2023-6329 身份验证绕过漏洞。通过可预测的密码派生算法重建管理员凭据,用于授权的安全测试。
 flangvik/teamfiltration
跨平台框架,用于枚举O365账户、密码喷洒、泄露电子邮件/Teams/OneDrive数据,以及通过令牌操纵后门访问EntraID账户。
 bridgeralderson/cve-2024-51482
ZenoMinder 盲SQL注入 PoC
 sobri3195/pegasus-neo
PEGASUS-NEO是一个全面的渗透测试框架,专为安全专业人员和道德黑客设计。它集成了多种安全工具和自定义模块,用于侦察、漏洞利用、无线攻击、Web黑客等等。
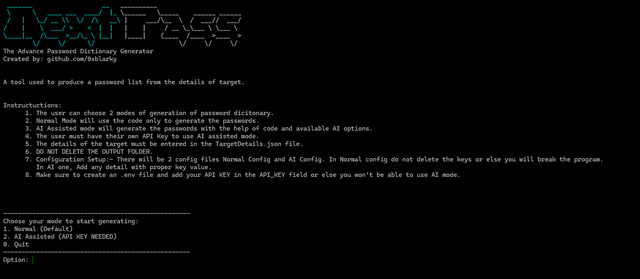 0xblarky/nextpass
一个可以根据目标详细信息生成密码列表或字典的工具。
 tenebrae93/rocketchat-nosqli-chain-cve-2021-22911
自动利用 Rocket.Chat NoSQL 注入漏洞(CVE-2021-22911)的工具,可泄露密码重置令牌并执行未认证的账户接管。
 phxbandit/scripts-and-tools
帮助你满足黑客需求的脚本和实用工具
 sahiloj/cve-2023-33730
eScan Management Console 版本 14.0.1400.2281 存在权限提升漏洞,通过 `GetUserCurrentPwd` 函数,攻击者可以明文检索任意用户的密码。
 sobri3195/-pegasus-suite
一个包含1000多种渗透测试和安全评估工具的全面安全工具包。









