#1
 polosss/by-poloss..-..cve-2026-11551-poc
通过账户接管进行未认证权限提升

 mda1r/cve-2026-31278
Suprema BioStar 2 中 Active Directory 凭据泄露漏洞的 CVE 分析
 lizhianyuguangming/tomcatscanpro
tomcat自动化漏洞扫描利用工具,支持批量弱口令检测、后台部署war包getshell、CVE-2017-12615 文件上传、CVE-2020-1938/CNVD-2020-10487 文件包含
 leftp/dpapisnoop
一个 C# 工具,用于从用户 MasterKeys 中输出可破解的 DPAPI 哈希。
 7megaumka7/foskiller
FOSSBilling CVE-2026-53647 与 CVE-2026-53646 PoC — 未授权 API 密钥泄露和密码重置令牌重用
 synacktiv/nounours
Nounours 是一款专为在 Laravel 应用程序上大规模测试 APP_KEYs 而设计的工具。
 lgandx/responder
Responder是一款LLMNR、NBT-NS和MDNS投毒工具,内置HTTP/SMB/MSSQL/FTP/LDAP欺诈认证服务器,支持NTLMv1/NTLMv2/LMv2、扩展安全NTLMSSP和基本HTTP认证。
 thesw0rd/cve-2026-27886-poc-account-takeover
Strapi CMS 中 CVE-2026-27886 的完整账户接管 PoC
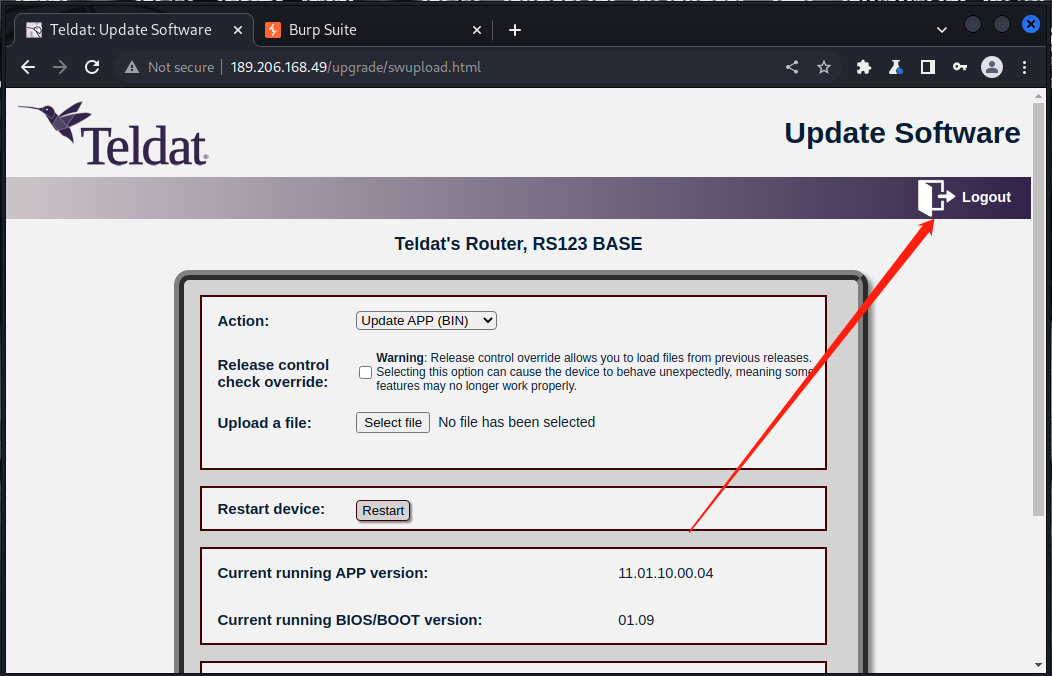 uyhacked/teldat-router-cve-2022-poc
Teldat RS123/RS123w 路由器中 CVE-2022-39996(反射型 XSS)和 CVE-2022-39997(弱密码)的 POC
 flyingllama87/p4wned
Perforce安全研究与工具 - CVE-2026-6043
 xhcoding/sshpass-win32
Windows 版本的 http://sourceforge.net/projects/sshpass/
 shootcannon/cve-2026-5076
ARMember Premium <= 7.3.1 完全管理员账户接管
 zycoder0day/cve-2026-5076
针对CVE-2026-5076的概念验证漏洞利用,演示了ARMember Premium中通过SQL注入和明文密码重置密钥存储实现的未认证管理员账户接管。
 lorenzocamilli/cve-2026-45332-poc
CVE-2026-45332的概念验证漏洞利用,这是Automad CMS中的一个失效的访问控制漏洞,允许未经身份验证的转储管理员bcrypt哈希和TOTP秘密。
 jenderal92/cve-2026-8206
大规模利用工具,针对 CVE-2026-8206 —— 通过 Kirki WordPress 插件(≤6.0.6)中的 'handle_forgot_password' 实现未认证权限提升。
 jenderal92/zimbra-valid-login-checker
轻量级 Python 脚本,用于针对 Zimbra 网络邮件登录页面测试用户名/密码组合,以进行安全评估和密码审计。