
 #1

 mihat2/resetnightmare-impacket
CVE-2026-27912 (ResetNightmare) — Semperis Community 的 Invoke-ResetNightmare PoC 的 Linux/impacket 移植版本
 saisathvik1/windows-privilege-escalation-notes
我的 Windows 权限提升概念手册。请查看我的播放列表,链接:https://www.youtube.com/playlist?list=PLlrnAg4kKF3puXLI0JyltbNJOC2R2HVFk
 aniqfakhrul/powerview.py
Powerview 的增强版
 reverseclabs/physmem2profit
Physmem2profit 可用于通过远程分析物理内存来创建目标主机 LSASS 进程的 minidump。
 flangvik/sharpcollection
常见 C# 攻击性工具的每日构建,直接取自各自的主分支,并使用 Azure DevOps 发布管道以 CDI 方式构建和发布。
 otterhacker/labs4u2self
可部署的 AWS 托管的 Active Directory 渗透测试实验室,包含域控制器和存在漏洞的 MSSQL;练习 S4U2Self 滥用、SQL 暴力破解和 RCE。
 trustedsec/cs-remote-ops-bof
使用 Beacon 对象文件实现的远程操作命令

 x-c3ll/sharpntlmrawunhide
C# 版本的 NTLMRawUnHide
 skelsec/aardwolf
用于 Python 的异步 RDP 客户端(无头)
 xforcered/sqlrecon
一个专为攻击性侦察和后渗透设计的 C# MS SQL 工具包。
 d3lb3/keefarcereborn
独立DLL,注入KeePass进程后,以明文形式导出数据库。
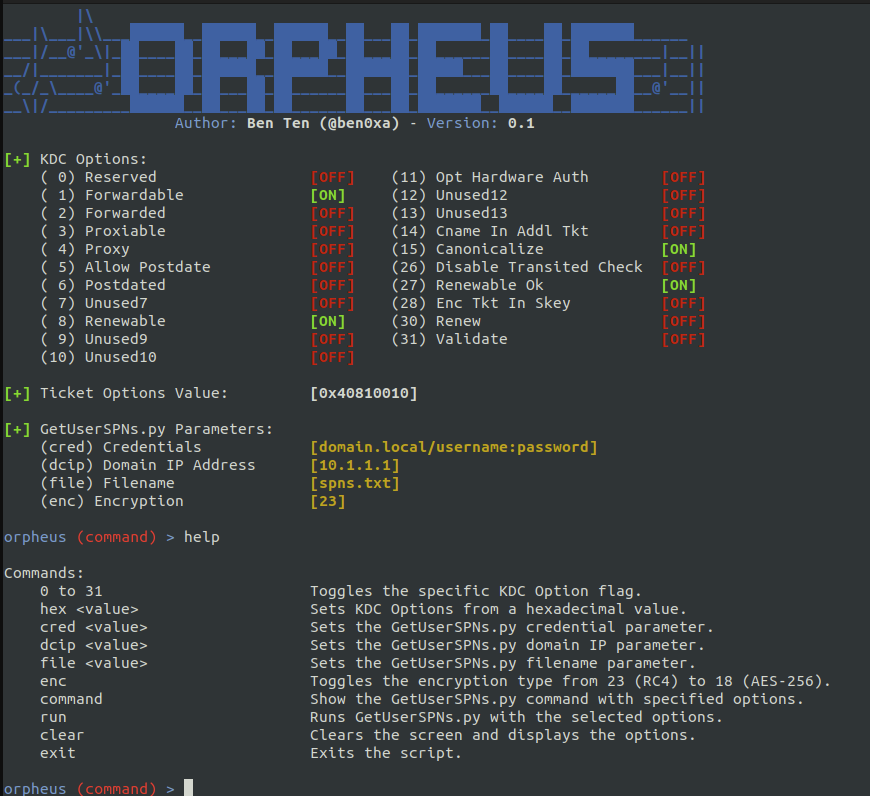 trustedsec/orpheus
通过修改KDC选项和加密类型绕过Kerberoast检测
 postmodern/wordlist.rb
一个用于生成和处理字典的 Ruby 库和命令行工具。
 0xdea/tactical-exploitation
现代战术利用工具包。
 ignis-sec/pwdb-public
我从互联网上10亿条泄露凭证中提取的所有数据的集合。
 wh0amitz/bypasscredguard
通过修补 Wdigest 内存绕过 Credential Guard









