
 #1

 yeee3642/edu-recon
面向授权教育行业的侦察与分类编排工具(nmap/dirsearch/sqlmap/hydra + CVE-2024-4577、密钥/API密钥泄露、XSS、wp2shell),带Web控制面板
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
对 DarkTortilla RAT 的逆向工程分析,这是一种复杂的恶意软件,可窃取信用卡数据、解密浏览器密码,并通过 Telegram、SMTP 和 FTP 进行数据外泄。
 gmh5225/csrfbrute
专为红队行动设计的CSRF登录暴力破解工具,具备动态CSRF Token刷新、多线程并发和会话恢复功能,支持高并发操作和智能重试机制。
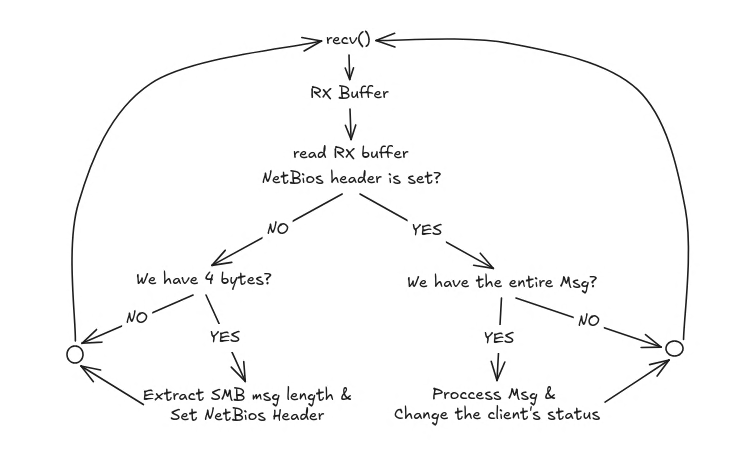
 hackerest/pwneye
你的 ONVIF 和 RTSP 摄像机伴侣,用于发现和入侵现实世界中的安防摄像头 🎥

 mr-un1k0d3r/redteamscripts
一系列攻击性红队脚本合集,涵盖进程终止、网络钓鱼中的SPF绕过、密码喷洒以及ColdFusion密码解密。
 amperclock/cve-2023-32784-kdbxpassdmp
从 Keepass 内存转储中检索主密码,并采用暴力破解提示。
 0xvedette/cve-2020-12712
解密存储在 SOS JobScheduler (S)FTP 配置文件中的密码,利用配置文件名称作为 3DES 加密密钥这一弱点,从而恢复明文凭据。
 martinfrancois/cve-2021-36460
关于 VeryFitPro 应用(<=3.3.7)中传递哈希(pass-the-hash)漏洞的安全公告,该漏洞使用 SHA-1 密码哈希进行身份验证,从而无需原始密码即可实现账户接管。
 boreas37/cve-2026-43914-poc
针对 CVE-2026-43914 的 PoC:Vaultwarden <1.35.4 邮箱2FA 暴力破解绕过密码预言机。仅使用标准库的 Python。
 shawnng078-ops/cve-2024-28000-exploit-lab
使用隔离的 WordPress 实验室动手复现 LiteSpeed Cache 中的 CVE-2024-28000。涵盖侦察、漏洞哈希恢复、管理员权限提升证明、清理以及以修复为重点的文档。
 brannondorsey/naive-hashcat
即插即用的 hashcat 封装工具,通过预配置的字典、基于规则、组合器(combinator)和掩码攻击破解密码哈希,支持数十种哈希类型,并将恢复出的凭据写入 pot 文件。
 frizb/hashcat-cheatsheet
用于 OSCP/渗透测试的 Hashcat 参考:涵盖哈希识别、Linux、Windows、压缩包、数据库、Kerberos 票据的破解语法以及基于规则的攻击。
 ragnt/angryoxide
进攻性 802.11 审计工具,通过去认证、伪造客户端及信道切换攻击,自动化 WPA/WPA2 握手与 PMKID 捕获,支持无头模式、GPS 日志记录和 Hashcat 就绪输出。
 wapiti-scanner/wapiti
使用 Python3 编写的 Web 漏洞扫描器
 nccgroup/winauthlib
一个用于测试凭据的 Windows 域身份验证库









