#1

 vectra-ai-research/maad-af
MAAD Attack Framework - 一种用于对 M365 和 Entra ID(Azure AD)进行简单、快速且有效的安全测试的攻击工具。
 sairson/yasso
强大的内网渗透辅助工具集-让Yasso像风一样 支持rdp,ssh,redis,postgres,mongodb,mssql,mysql,winrm等服务爆破,快速的端口扫描,强大的web指纹识别,各种内置服务的一键利用(包括ssh完全交互式登陆,mssql提权,redis一键利用,mysql数据库…
 arcaneiceman/kraken
分布式暴力密码破解系统,可通过Web和桌面客户端在多台机器上并行化基于字典和crunch的破解攻击。
 zyylhn/zscan
Zscan a scan blasting tool set
 nodauf/gomapenum
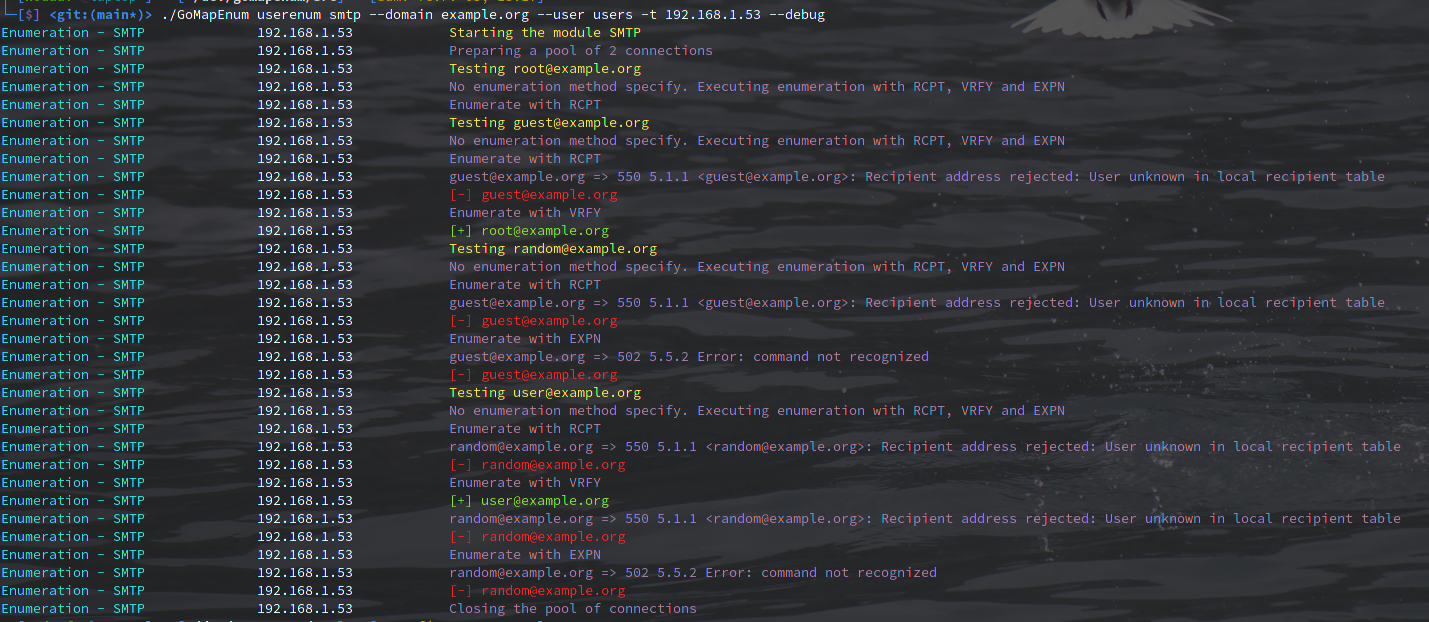
对 Azure、ADFS、OWA、O365、Teams 进行用户枚举和密码暴力破解,并在 LinkedIn 上收集邮箱地址。
 shmuelamar/cracken
一个快速的密码字典生成器,Smartlist 创建和密码混合掩码分析工具,使用纯安全 Rust 编写。
 skelsec/kerberoast
纯Python编写的Kerberos攻击工具包,支持ASREProast、SPNroast及LDAP枚举,用于识别并利用易受攻击的活动目录账户。
 tarlogicsecurity/kerbrute
一个使用 impacket 进行 Kerberos 暴力破解的脚本
 xfreed0m/rdpassspray
使用RDP执行密码喷洒的Python3工具
 darkcodersc/win-brute-logon
破解任何 Microsoft Windows 用户密码,无需任何权限(包括 Guest 账户)
 hashcat/princeprocessor
使用 PRINCE 算法的独立密码候选生成器
 trouble-1/vajra
Vajra 是一款基于 UI 的工具,集成了多种针对目标 Azure 和 AWS 环境进行攻击和枚举的技术。它采用基于 Python Flask 模块构建的直观 Web 用户界面,以提供更好的用户体验。该工具的主要目标是将不同的攻击技术集中在一个 Web UI 界面下。
 fortra/impacket
Python库,用于底层网络协议操作,包含SMB、MSRPC、Kerberos和WMI实现,提供认证攻击、哈希传递及Windows环境横向移动的工具。
 signorrayan/redteam_toolkit
红队工具包是一个开源的Django攻击性Web应用,它将红队演练中使用的实用攻击性工具整合在一起。
 dievus/oh365userfinder
通过响应分析枚举有效的Microsoft 365账户和域,支持密码喷洒和限流检测以避免锁定。