
 #1

 ch4120n/cve-2026-55579
CVE-2026-55579 – 通过硬编码默认密码 "admin" 在 Pheditor 中实现未认证 RCE。提供完整的 Python 漏洞利用脚本,支持文件上传与终端执行。无依赖。
 abizchi/cve-2018-9995_dvr_credentials
针对CVE-2018-9995的Python漏洞利用,通过绕过易受攻击的Web界面上的认证来检索暴露的DVR凭据。
 0xsu3ks/cve-2023-0860
CVE-2023-0860 的概念验证,演示了针对 v2.0.3 之前的 Modoboa 邮件托管与管理平台进行未认证暴力破解登录攻击。
 0xfml/cve-2023-30765
CVE-2023-30765 / ZDI-23-905 - Delta Electronics Infrasuite Device Master 权限提升
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 用于导出 Cisco RV320 配置和调试数据以及远程 root 利用的漏洞利用工具!
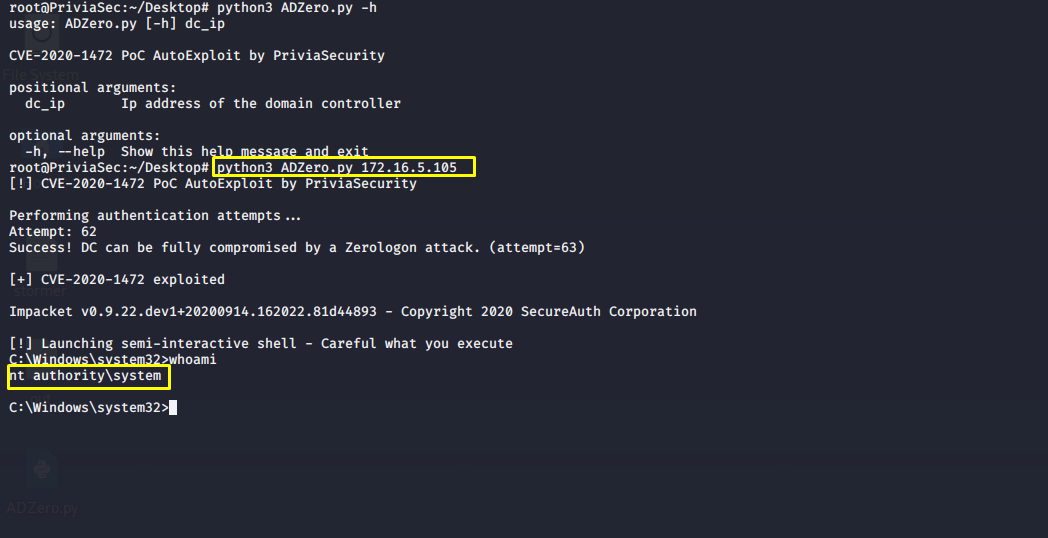 privia-security/adzero
Zerologon自动利用工具 | CVE-2020-1472
 redteampentesting/cve-2023-33243
STARFACE 中使用密码哈希登录的 PoC
 redfox-security/digisol-dg-gr1321-s-password-storage-in-plaintext-cve-2024-4232
概念验证,演示 Digisol DG-GR1321 路由器中明文密码存储漏洞,可导致凭据泄露和未授权访问。
 remenis/cve-2025-56764
Trivision NC-227WF中的用户名枚举
 rajneeshkarya/cve-2023-3460
针对 Ultimate Member 插件漏洞的利用工具。
 revshellxd/lfi-destruction
这个程序提示您输入本地文件包含(LFI)信息,将自动搜索 /etc/passwd,并使用找到的用户名搜索并下载任何SSH密钥或密钥变体到本地计算机。该程序还执行 CVE-2021-41773_ apache2.4.49 和 50 的遍历路径漏洞利用。此外,还包括其他 LFI 漏洞。
 rajchowdhury240/cve-2018-13341
此工具旨在利用 CVE-2018-13341
 flyingllama87/p4wned
Perforce安全研究与工具 - CVE-2026-6043

 ge0rg3/requests-ip-rotator
一个Python库,利用AWS API Gateway的大型IP池作为代理,生成伪无限IP,用于网络爬取和暴力破解。










