
 #1

 prodefense/hawk
Golang工具,旨在通过 sshd和su服务窃取发现的密码。
 olivierlaflamme/cve-2021-36934-export-shadow-volume-poc
CVE-2021-36934 的概念验证漏洞利用程序,用于导出 Windows 卷影副本文件,以实现权限提升和基于哈希的凭据伪造。
 loganpkinfosec/cve-2020-7378
针对 OpenCRX 中 CVE-2020-7378 的概念验证利用程序,该漏洞通过将可预测的密码重置令牌生成与盲 XXE 相结合,实现管理员权限获取并泄露服务器文件。
 sabbu143s/cve_2020_35848
CVE-2020-35848影响Cockpit-CMS v1.7,由于认证机制中对用户输入的不安全处理,导致远程代码执行。此实验室为CTF玩家和漏洞赏金学习者构建,以模拟真实世界的利用工作流程,包括令牌提取、密码重置和标志捕获。
 w33vils/cve-2020-35847_cve-2020-35848
CVE-2020-35847、CVE-2020-35848:账户接管
 n4nj0/cve-2020-35590
针对WordPress插件Limit Login Attempts Reloaded >=2.13.0的暴力破解工具 - 登录限制绕过(CVE-2020-35590)
 varandinawer/cve-2020-28874
CVE-2020-28874
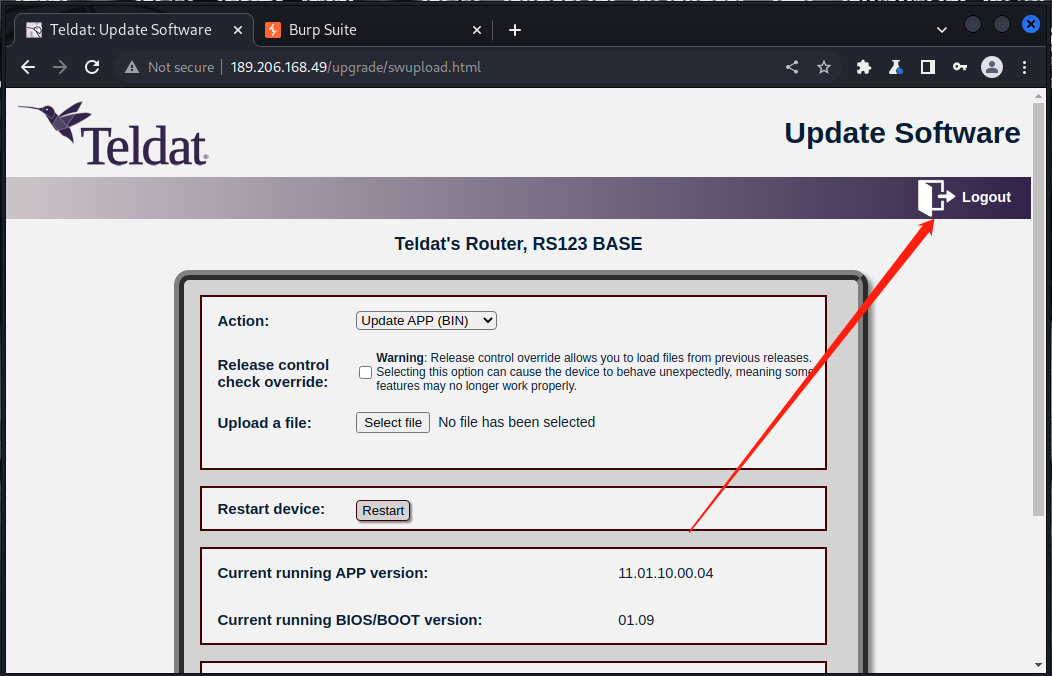 uyhacked/teldat-router-cve-2022-poc
Teldat RS123/RS123w 路由器中 CVE-2022-39996(反射型 XSS)和 CVE-2022-39997(弱密码)的 POC
 npocmak/cve-2020-1472
https://github.com/dirkjanm/CVE-2020-1472
 zycoder0day/cve-2026-5076
针对CVE-2026-5076的概念验证漏洞利用,演示了ARMember Premium中通过SQL注入和明文密码重置密钥存储实现的未认证管理员账户接管。
 groppoxx/cve-2025-25198-poc
CVE-2025-25198 的 PoC:针对 Mailcow 的自动化 Host 头投毒测试 - HTTPS 监听器、自动 cookie/CSRF 处理、捕获首个重置链接。
 heventafese/penetration-testing-walkthrough-hacksudo-thor
针对 HackSudo Thor 的黑盒渗透测试:通过 Apache mod_cgi 利用 CVE-2014-6271 Shellshock RCE,并结合 sudo 错误配置和 bash eval 注入实现完全权限提升。包括自定义的 CSRF 感知暴力破解工具和 Metasploit RPC…
 instructor-admin/multi-threaded-mass-exploiter-cve-2018-13379-poc
CVE-2018-13379 大规模利用工具,针对 Fortinet FortiOS SSL VPN。即时提取凭据,保存至 CSV + PostgreSQL。多线程,无多余警告。
 jenderal92/cve-2026-8206
大规模利用工具,针对 CVE-2026-8206 —— 通过 Kirki WordPress 插件(≤6.0.6)中的 'handle_forgot_password' 实现未认证权限提升。
 nxploited/cve-2025-15030
用户资料生成器 < 3.15.2 - 未经身份验证的任意密码重置
 nxploited/cve-2025-15521
The Academy LMS – WordPress LMS Plugin for Complete eLearning Solution WordPress插件在所有版本(包括3.5.0)中,存在通过帐户接管进行权限提升的漏洞。
 nxploited/cve-2025-49901
WordPress Simple Link Directory 插件 < 14.8.1 存在高优先级的身份验证失效漏洞









