
 #1
 ninajafli/dotcms-cve-2022-45782
CVE-2022-45782 的概念验证:可预测的 dotCMS 密码重置令牌,附有令牌破解器及完整漏洞利用链。
 redfox-security/digisol-dg--gr1321-s-password-storage-in-plaintext--cve-2024-4232
针对Digisol DG-GR1321路由器明文密码存储漏洞CVE-2024-4232的概念验证利用程序。演示从Web界面提取凭据。
 xshadow-here/cve-2026-8732
WP Maps Pro <= 6.1.0 - 未授权权限提升至管理员账户创建
 xshadow-here/cve-2026-8181
CVE-2026-8181 | Burst Statistics 3.4.0 - 3.4.1.1 - 认证绕过导致管理员账户接管
 4minx/cve-2026-63030
CVE-2026-63030 (wp2shell) POC.
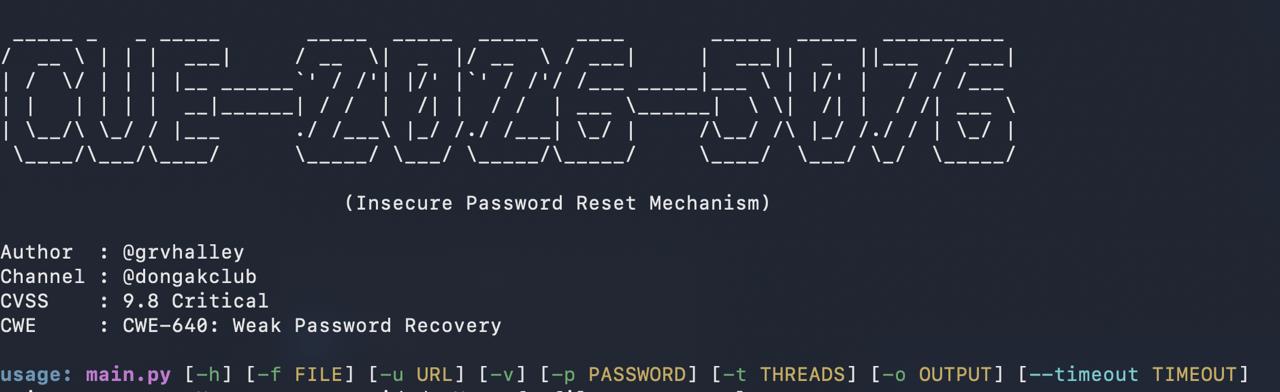 shootcannon/cve-2026-5076
ARMember Premium <= 7.3.1 完全管理员账户接管
 lorenzocamilli/cve-2026-45332-poc
CVE-2026-45332的概念验证漏洞利用,这是Automad CMS中的一个失效的访问控制漏洞,允许未经身份验证的转储管理员bcrypt哈希和TOTP秘密。
 thesw0rd/cve-2026-27886-poc-account-takeover
Strapi CMS 中 CVE-2026-27886 的完整账户接管 PoC
 nxploited/cve-2026-12416-cve-2026-12417
通过 'reset_user_id' 参数进行弱密码重置验证导致的未认证账户接管 | 通过 'reset_activation_code' 进行弱密码重置验证导致的未认证权限提升,进而导致账户接管
 mrali-code/cve-2018-9995_dvr_credentials
CVE-2018-9995 的漏洞利用工具,通过向存在漏洞的 Nov、CeNova、QSee 及其他 DVR 设备发送未认证的 HTTP 请求来提取 DVR 凭据。
 remenis/cve-2025-63666
Tenda AC15 Cookie 泄露
 r0otk3r/cve-2025-63353
CVE-2025-63353
 daeda1usuk/cve-2025-59390-
CVE-2025-59390 与 ThreadLocalRandom 逆向
 vincent-vbg/cve-2025-58434-poc
该仓库包含一个针对 CVE-2025-58434 的概念验证 (PoC) Python 脚本,该漏洞因令牌泄露导致攻击者能够在 flowise 3.0.5 及更低版本中无需认证过程即可更改其他用户的密码。
 orange0mint/cve-2025-57819_freepbx
该仓库包含两个针对 FreePBX 中 CVE-2025-57819 的 PoC 脚本:一个用于创建新的管理员用户(poc_admin.py),另一个用于使用 sqlmap 提取凭据(poc_auto_get_username_pass.py)。仅限教育和授权使用。
 sh4den/cve-2025-52488
该漏洞利用工具针对 DNN(原名 DotNetNuke)6.0.0 至 10.0.1 版本之前的漏洞,该漏洞允许攻击者通过 Unicode 路径规整化攻击泄露 NTLM 哈希。
 pocpioneer/cve-2025-4094-poc
WordPress 插件 Digits < 8.4.6.1 - 通过暴力破解绕过 OTP 认证 (CVE-2025-4094)









