
 #1
密码破解、暴力破解、字典和凭证测试工具。
Kitploit 推荐
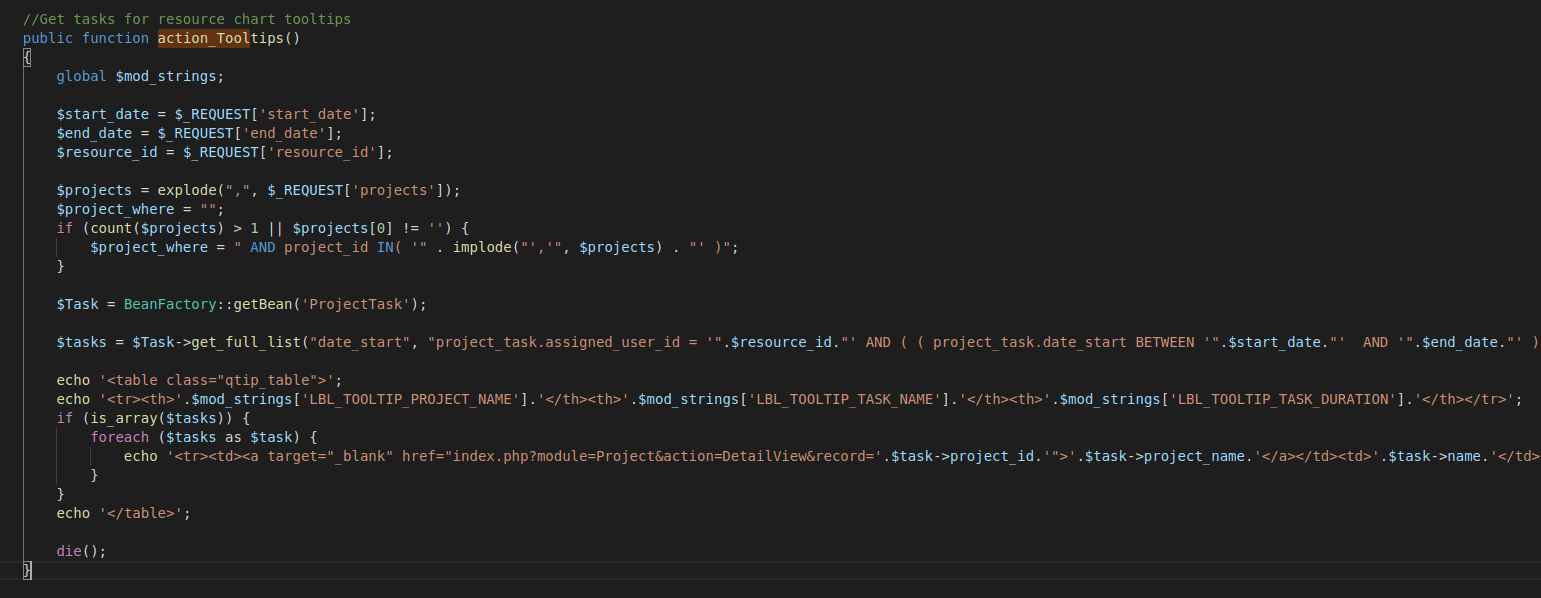
 manuelz120/cve-2021-45041
CVE-2021-45041 的 PoC
 nathunandwani/cve-2020-24227
Playground Sessions - 以明文形式存储用户凭据
 njmbb8/cve-2024-42849
Silverpeas v.6.4.2 及更低版本中存在一个问题,允许远程攻击者通过密码更改功能造成拒绝服务。
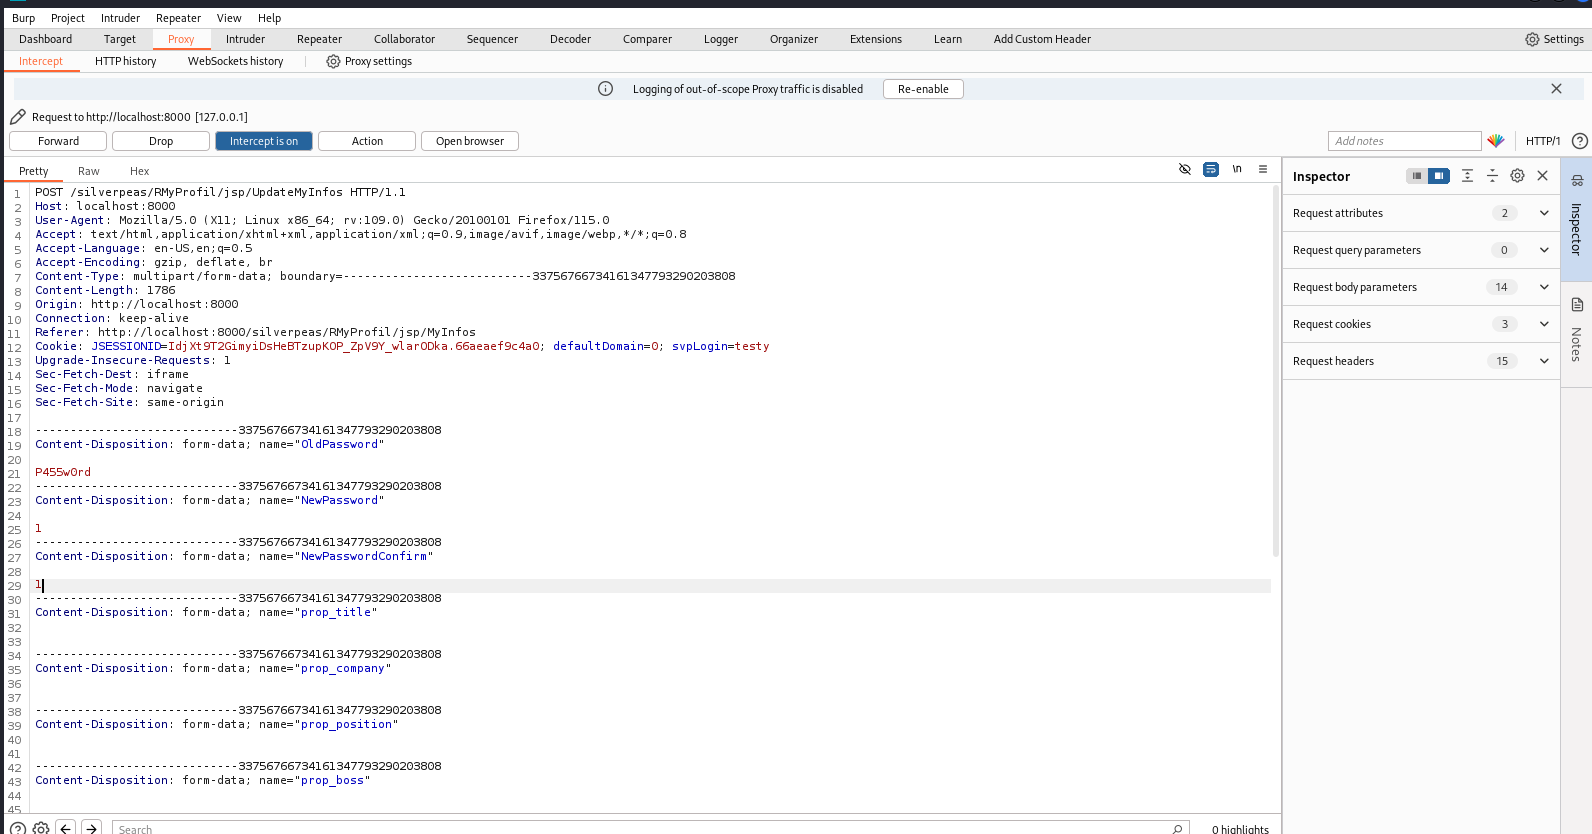 njmbb8/cve-2024-42850
Silverpeas v6.4.2 及更低版本中的一个问题允许绕过密码复杂度要求。
 shanfenglan/cve-2020-1472
针对CVE-2020-1472(Zerologon)的利用工具,可重置域控制器机器账户密码,从而实现凭据转储和权限提升至域管理员。

 ruthvikvegunta/opencrx-cve-2020-7378
利用 OpenCRX 中的密码重置漏洞(CVE-2020-7378)。还通过删除脚本创建的所有密码重置邮件来保持隐蔽性。
 sho-luv/zerologon
Zerologon 检测与利用 - 由 Secura 的 Tom Tervoort 发现,并基于 @Dirkjanm 的 cve-2020-1472 编码示例进行扩展。该工具将检查、利用并将密码恢复到原始状态。
 soy-oreocato/cve-2022-42176
Proof-of-concept for CVE-2022-42176: hard-coded credentials in PCSecure configuration file allow local privilege escalation to admin panel and…
 tpt11fb/attacktomcat
Tomcat常见漏洞GUI利用工具。CVE-2017-12615 PUT文件上传漏洞、tomcat-pass-getshell 弱认证部署war包、弱口令爆破、CVE-2020-1938 Tomcat AJP文件读取/包含
 ubaydev/cve-2024-10508
针对CVE-2024-10508的概念验证利用:RegistrationMagic WordPress插件(最高6.0.2.6版本)中通过密码恢复绕过实现未认证权限提升。
 vdohney/keepass-password-dumper
CVE-2023-32784的原始PoC
 voidsshadows/hikvision-city-hunter
该工具是旧版 PoC(如针对 CVE-2017-7921 和 ICSA-17-124-01 的 PoC)的现代演进版本,针对 2025 年进行了更新,具备实时控制台输出、多线程加速和蜜罐过滤功能(跳过开放端口超过 12 个的设备)。它专为红队成员、漏洞赏金猎人和安全研究人员设计,用于识别
 win3zz/cve-2023-43261
CVE-2023-43261 - 通过未受保护的系统日志和弱密码加密导致凭据泄露
 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-远程代码执行漏洞
 yosef0x01/cve-2023-24055
CVE-2023-24055 的 PowerShell 编写的 POC。
 zgsnj123/cve-2025-45466
这是CVE-2025-45466的详细信息。
 coldfusionx/cve-2019-17240_bludit-bf-bypass
Bludit <= 3.9.2 - 身份验证暴力破解缓解绕过漏洞利用/PoC








