
 #1
 joeblacksecurity/sshusernamebruter-sshub
用于暴力破解SSH并尝试凭据的完整功能脚本 - CVE-2018-15473
 jenderal92/cve-2026-8206
大规模利用工具,针对 CVE-2026-8206 —— 通过 Kirki WordPress 插件(≤6.0.6)中的 'handle_forgot_password' 实现未认证权限提升。
 gregscharf/cve-2022-31007-python-poc
elabFTW < 4.1.0 - 账号锁定绕过和登录暴力破解
 devisions/cve-2024-29868
CVE-2024-29868 的概念验证,影响 Apache StreamPipes 0.69.0 至 0.93.0 版本
 aniket2912/internal-network-penetration-testing
内网渗透测试教学模块:方法论、攻击向量、枚举、利用、权限提升以及后渗透,并包含动手实验步骤。
 evildevill/devil
面向 Kali Linux 和 Termux 的菜单驱动 shell 框架,集成了暴力破解登录攻击、好友列表和个人资料数据采集,以及自动化 Facebook 账号抓取模块。
 hell-moon/zerologon-exploit
修改了来自Secura的测试PoC(CVE-2020-1472),将机器密码更改为null。
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI
 abraxas/vaultwarden-ip-header-spoof
Vaultwarden 1.37.3 默认 X-Real-IP trusted-local 在 Docker NAT 环境下绕过登录速率限制
 yucaerin/cve-2025-4606
Sala - 初创与SaaS WordPress主题 <= 1.1.4 - 通过密码重置/账户接管实现未认证权限提升
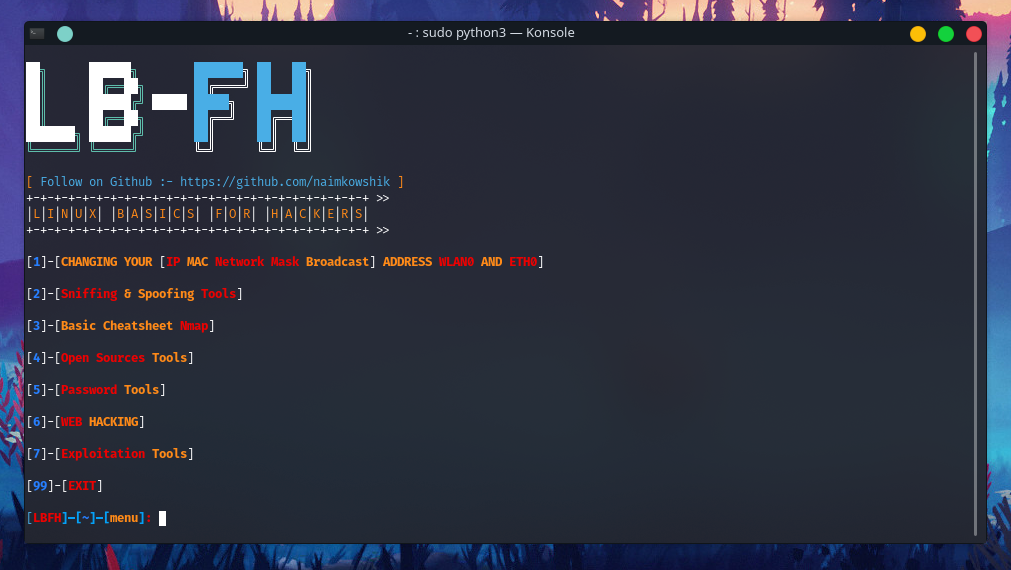 naimkowshik/lbfh
一款集信息收集、漏洞扫描和爬取于一体的全能工具。所有渗透测试人员必备的工具
 d4rkmatt3r/kyoceracredsdump
# 基于 CVE-2022-1026 的京瓷凭据转储工具
 h4po0n/kyocera-cve-2022-1026_soap1.1
Kyocera打印机中存在一个未经身份验证的数据提取漏洞,允许恢复通讯录明文和域加入密码。
 s_r_e_e_r_a_j/ftpbuster
FTPBuster 是一款强大的命令行暴力破解工具,旨在通过对 FTP、SFTP 和显式 FTPS 服务器执行基于字典的攻击来进行暴力破解。
 dev-angelist/ejptv2-notes
eLearnSecurity 初级渗透测试员(eJPT)v2 笔记
 leekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below
针对CVE-2023-37756的概念验证:i-doit Pro管理中心的弱密码要求允许暴力登录和恶意插件上传,从而导致远程代码执行。









