
 #1

 spyx/cve-2019-17240
基于Go的暴力破解工具,利用Bludit暴力破解缓解旁路(CVE-2019-17240),用于对管理员登录页面进行自动化密码破解。
 gh-ost00/cve-2023-7028
CVE-2023-7028 POC && Exploit
 awesome-consumer-iot/htc
Hack The CCTV | DVRs; 凭据泄露 | CVE-2018-9995
 anothersec/cve-2025-4796
eventin <= 4.0.34 - 通过用户邮箱更改实现权限提升 / 针对已认证的贡献者+用户的账户接管
 varandinawer/cve-2020-28874
CVE-2020-28874
 ephunter/cve-2025-24071-exploit
CVE-2025-24071 利用
 tateydq/cve-2018-9995-modifiedbygwolfs
CVE-2018-9995 的漏洞利用程序,通过目录遍历获取 DVR 凭据,提供两种方法供教育用途。
 its-a-feature/bifrost
用于与 macOS Kerberos 的 Heimdal API 进行交互的 Objective-C 库和控制台
 ins1gn1a/pwdlyser
Pwdlyser 是一个全面的安全审计工具。此仓库作为 Pwdlyser 新版本(此前为闭源)的开源基础。
 cyberheartmi9/cve-2017-8295
针对CVE-2017-8295的概念验证利用工具,该漏洞是WordPress密码重置漏洞,允许攻击者在无需身份验证的情况下获取重置链接,进而导致未授权账户访问。
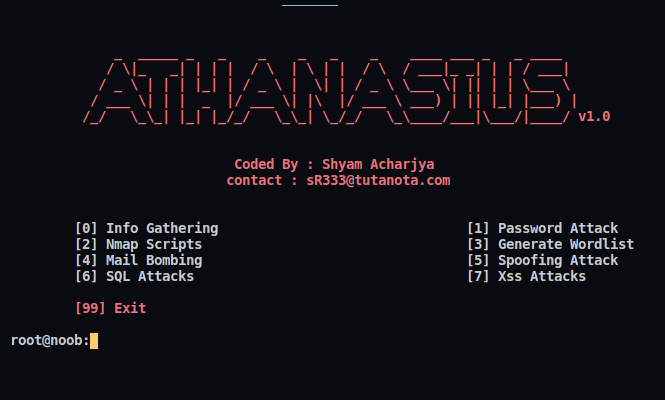 shyam999/athanasius
渗透测试框架。该软件可以识别从跨站脚本到SQL注入的所有漏洞。开发人员还可以使用此工具执行扫描和暴力破解攻击。Happy Hacking.
 vulnmachines/confluence-question-cve-2022-26138-
Atlassian Confluence Server 和 Data Center: CVE-2022-26138
 pocpioneer/cve-2025-4094-poc
WordPress 插件 Digits < 8.4.6.1 - 通过暴力破解绕过 OTP 认证 (CVE-2025-4094)
 kienquoc102/cve-2017-8225
针对CVE-2017-8225的IP摄像头利用工具。扫描易受攻击的设备并执行凭据暴力破解以获取未授权访问。
 npocmak/cve-2020-1472
https://github.com/dirkjanm/CVE-2020-1472
 julesbozouklian/poc_cve-2023-24055
PowerShell概念验证漏洞利用,针对CVE-2023-24055,通过滥用触发器功能从KeePass提取明文密码,并将凭据转储到XML文件中。
 redteampentesting/cve-2023-33243
STARFACE 中使用密码哈希登录的 PoC









