
 #1
密码破解、暴力破解、字典和凭证测试工具。
Kitploit 推荐

 n0n4m3x41/cve-2025-1738
0day 发现 CVE-2025-1738
 gl1tch0x1/ghost-cms-exploit
Python脚本,暴力破解Ghost CMS凭据,然后检查CVE-2024-23724,并为确认易受攻击的目标生成SVG漏洞利用载荷。
 ethancunt/cve-2022-45599
CVE-2022-45599 的概念验证:Aztech WMB250AC 路由器 login.php 中的 PHP 类型混淆漏洞,允许通过精心构造的 MD5 哈希绕过管理员身份验证。
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB 红队实验室——通过 LLMNR 投毒实现 NTLM 中继、CVE-2007-2447、NTLMv2 哈希破解及 Windows 10 上的 NT AUTHORITY\SYSTEM
 redfox-security/digisol-dg-gr1321-s-password-storage-in-plaintext-cve-2024-4232
概念验证,演示 Digisol DG-GR1321 路由器中明文密码存储漏洞,可导致凭据泄露和未授权访问。
 logangoins/cable
.NET 后渗透工具包,用于 Active Directory 侦察与利用
 mrd0x/webview2-cookie-stealer
将JavaScript键盘记录器注入WebView2页面,以捕获按键并通过HTTP GET请求从Microsoft身份验证会话中窃取Cookie。
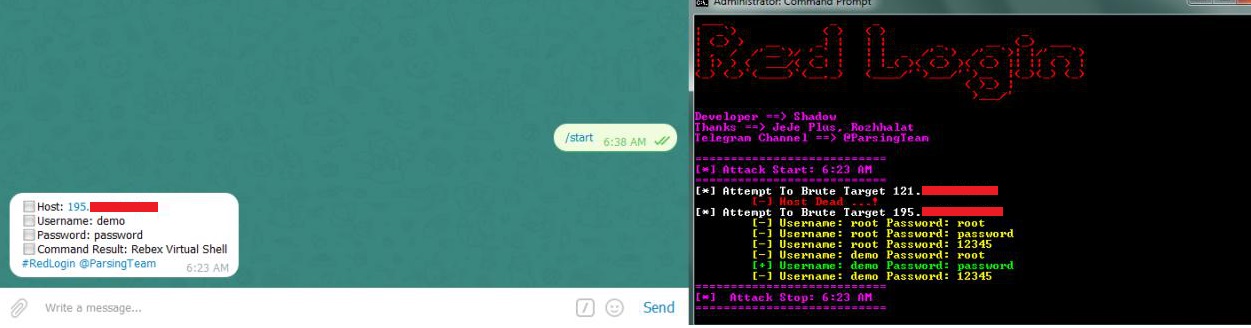
 lazorfuzz/python-hacklib
hacklib - 渗透测试、端口扫描及使用Python登录任意位置
 hook-s3c/cve-2018-18852
针对 CERIO 路由器(DT300N、DT100G、AMR-3204、WMR-200N)的认证远程代码执行漏洞利用程序,使用厂商默认凭据。针对 MIPS 架构的 Python PoC。
 alcaparra/cve-2022-26138
Atlassian Questions 硬编码密码 (CVE-2022-26138)
 synacktiv/cachedata_decrypt
一个简单的工具包,用于暴力破解和解密 Windows EntraId CacheData
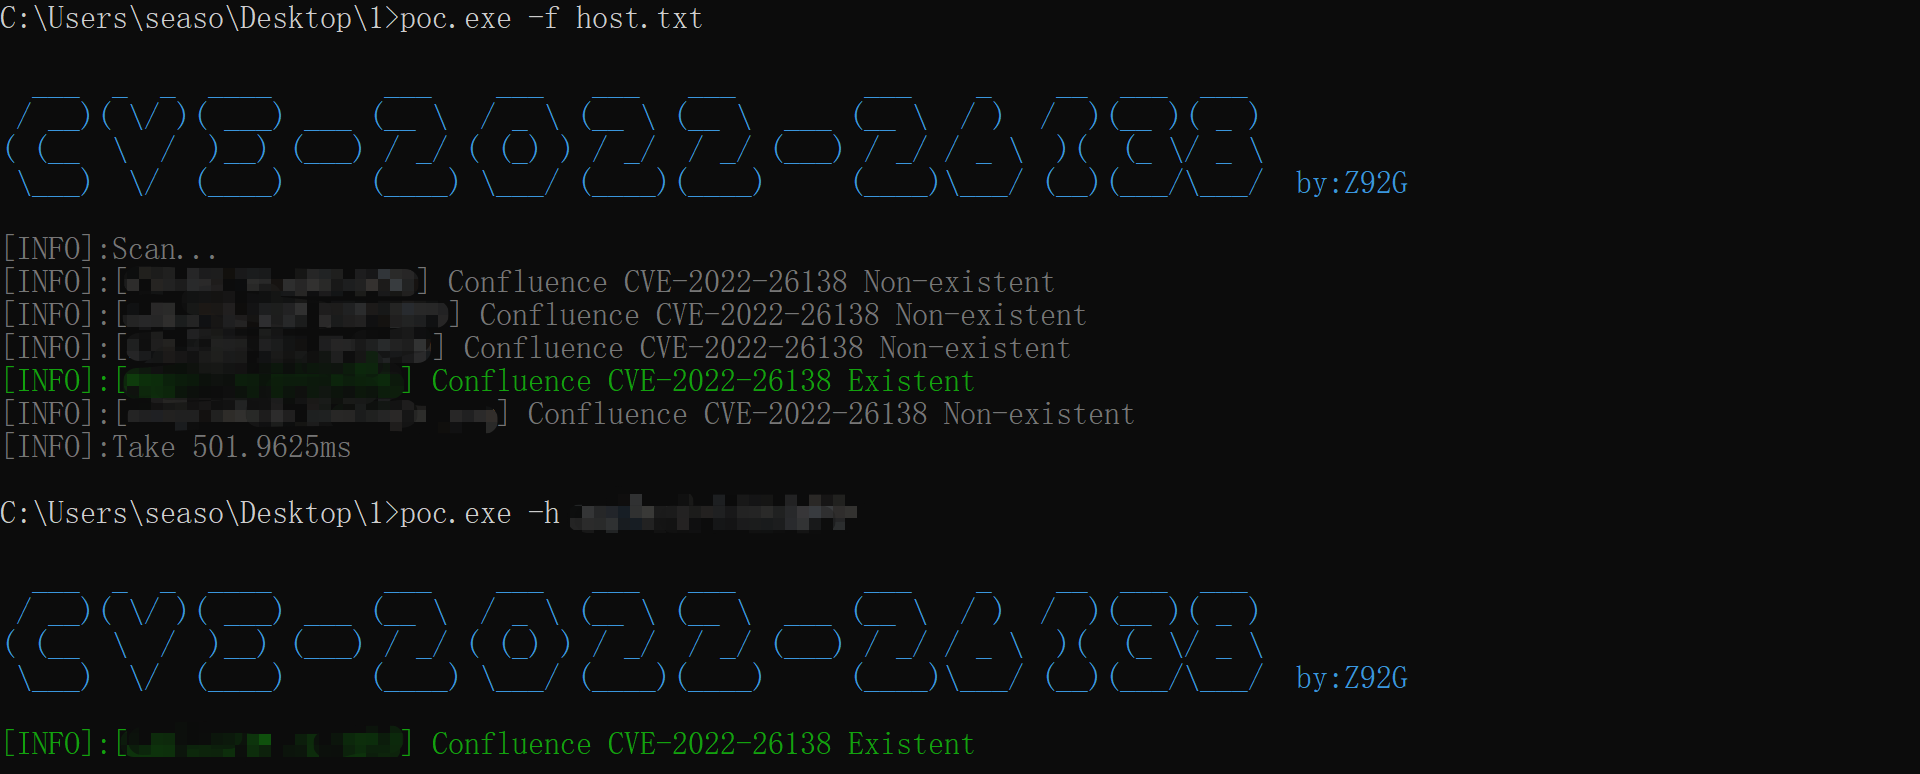 z92g/cve-2022-26138
Confluence 硬编码密码 POC
 an00byss/godehashed
一个使用 dehashed.com API 搜索受损资产的 golang 工具。
 nathunandwani/cve-2020-24227
Playground Sessions - 以明文形式存储用户凭据
 imthoe/cve-2019-14314
针对CVE-2019-14314的Python漏洞利用:NextGEN Gallery 3.2.10 WordPress插件中的认证SQL注入,从数据库中提取密码哈希。
 tegal1337/whorepress
WordPress 登录检测器 - 无需 Selenium / Puppeteer
 zzh217/cve-2018-9995_batch_scanning_exp
CVE-2018-9995_Batch_scanning_exp








