
 #1
 secxena/credcheck
模块化凭据验证框架,为渗透测试人员提供主动和被动(基于正则表达式)检测模式。通过动态API测试和库集成支持多种服务。
 kkar/teamviewer-dumper-in-cpp
通过枚举子窗口,从正在运行的 TeamViewer 实例中转储 TeamViewer ID、密码和账户设置。
 burnymcdull/cve-2017-7921
海康威视未授权访问检测poc及口令爆破
 im10n/cve-2024-3183-poc
CVE-2024-3183(FreeIPA Rosting)的POC
 alucard0x1/cve-2024-28000
LiteSpeed Cache 权限提升 PoC
 alien0ne/cve-2025-2304
Camaleon CMS v2.9.0 中由于 updated_ajax 端点参数处理不当导致的已认证权限提升漏洞。

 sp00kyskelet0n/pynightmare
CVE-2021-36934 的 PoC,也称为 HiveNightmare/SeriousSAM,用 python3 编写。
 basekilll/cve-2025-24054_poc
PoC - CVE-2025-24071 / CVE-2025-24054, 可以获取 NTMLv2 哈希值的漏洞

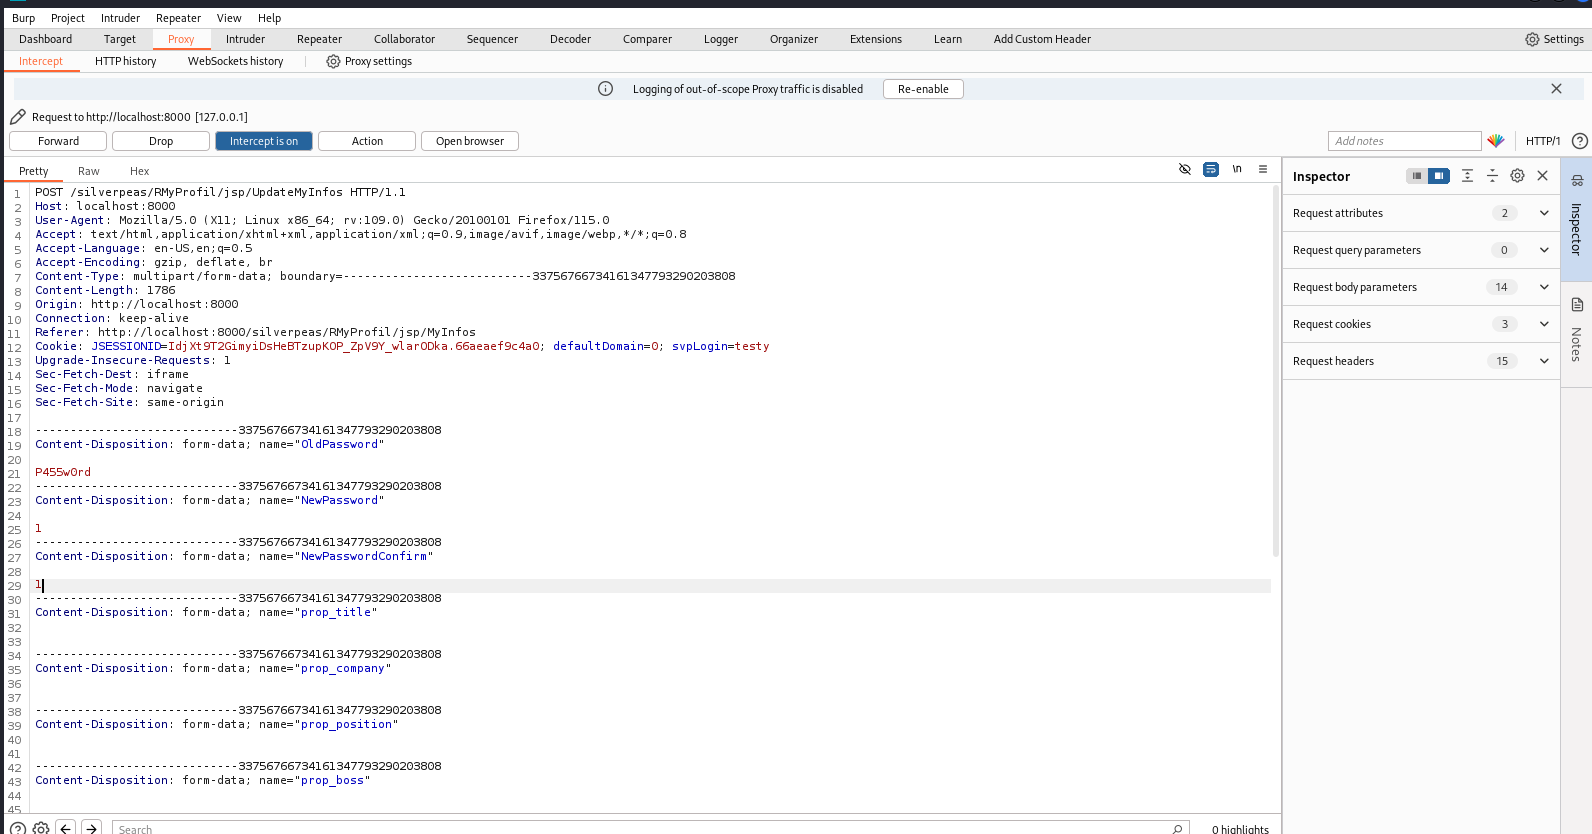 njmbb8/cve-2024-42850
Silverpeas v6.4.2 及更低版本中的一个问题允许绕过密码复杂度要求。
 hatlesswizard/cve-2023-6875
为 Xakep.Ru 编写的 CVE-2023-6875 漏洞利用程序
 hackeremmen/gitlab-exploit
针对GitLab CVE-2023-7028的利用:通过双重电子邮件验证绕过密码重置,允许未经授权的账户接管。包括受影响版本范围和修复指南。
 george0papasotiriou/cve-2026-23005-matter-commissioning-code-brute-force-without-rate-limit
使用 Python 模拟 Matter 配网代码暴力破解攻击(CVE-2026-23005),以演示 8 位设置代码缺少速率限制和锁定机制。
 redfox-security/digisol-dg--gr1321-s-password-storage-in-plaintext--cve-2024-4232
针对Digisol DG-GR1321路由器明文密码存储漏洞CVE-2024-4232的概念验证利用程序。演示从Web界面提取凭据。
 kiphuong/cve-2016-6210
cve-2016-6210 的 PoC
 jason-siu/cve-2019-9053-exploit-in-python-3
# CVE-2019-9053(SQL 注入)的 Python 3 漏洞利用程序,附带哈希破解功能,由过时的 Python 2 代码更新而来,适用于 TryHackMe CTF 使用。









