#1

 skelsec/kerberoast
纯Python编写的Kerberos攻击工具包,支持ASREProast、SPNroast及LDAP枚举,用于识别并利用易受攻击的活动目录账户。
 ustayready/sharphose
用于Windows环境的C#异步密码喷洒工具
 blacklanternsecurity/offensive-azure
针对 Microsoft Azure 的攻击工具集合

 skahwah/automato
automato 应有助于在内部渗透测试期间自动化一些面向用户的枚举任务。
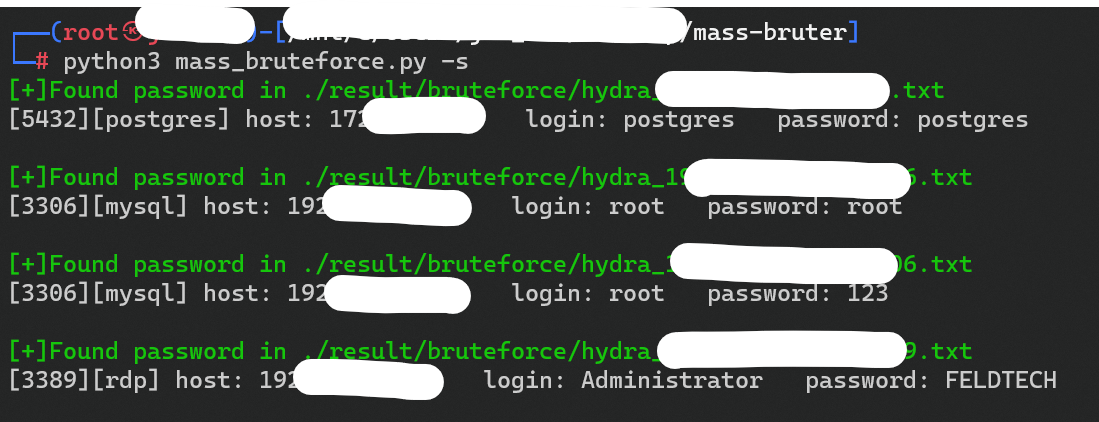 opabravo/mass-bruter
大规模暴力破解常见服务使用常见凭据进行身份验证。
 skelsec/adiskreader-secretsdump
提取本地或远程磁盘映像中的注册表和 NTDS 机密
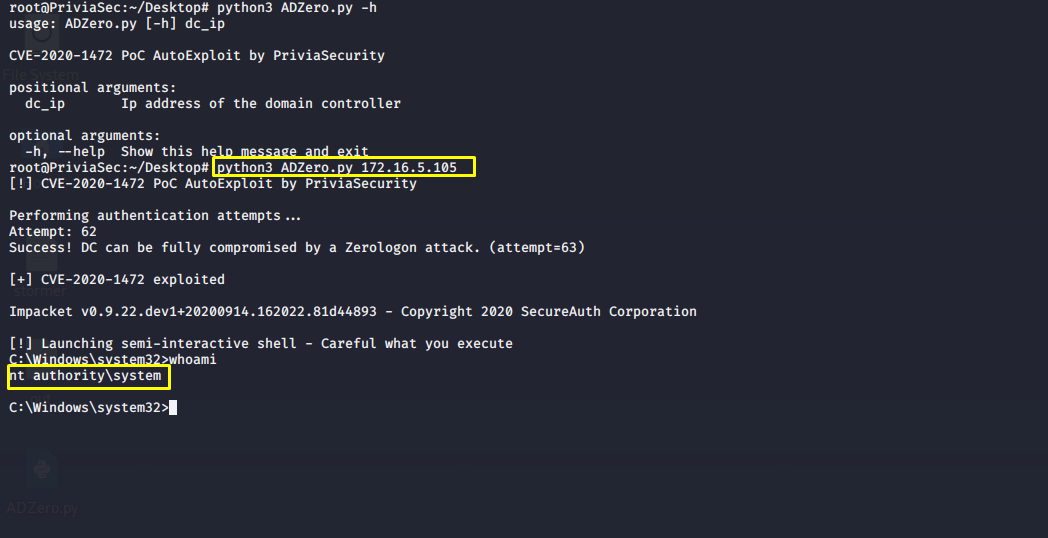 privia-security/adzero
Zerologon自动利用工具 | CVE-2020-1472
 filipkarc/poc-ubuntutouch-pin-privesc
CVE-2022-40297 - 概念验证:Ubuntu Touch 16.04 中的权限提升 - 通过 PIN 暴力破解
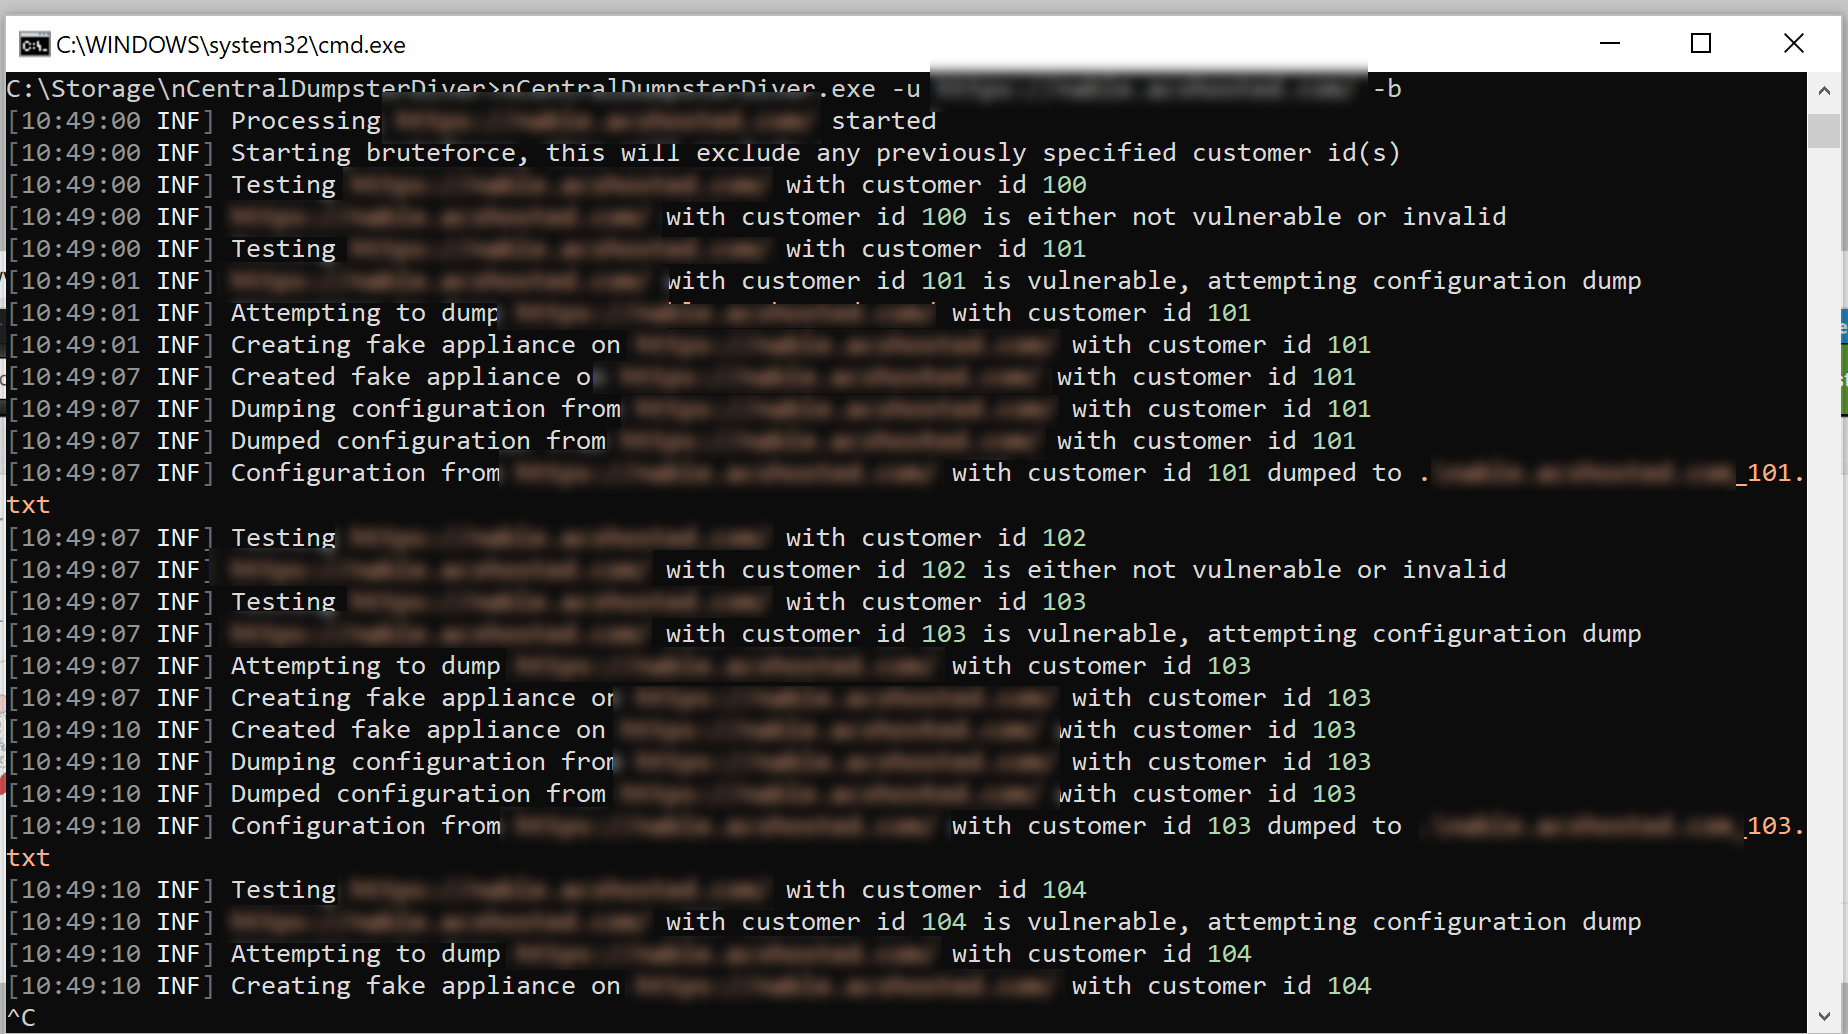 flipfloptech/ncentraldumpsterdiver
此应用程序利用自助注册功能创建了一个恶意代理,随后转储 ApplianceConfiguration 设置,这些设置可能包含也可能不包含明文密码等信息。此问题已于 2019 年 10 月 10 日报告给 SolarWinds PSIRT,但反馈甚少。
 ex-cal1bur/smb_cve-2025-24071
通过SMB利用CVE-2025-24071,在.tar归档文件中托管一个.library-ms文件。使用smbclient的tar x命令,有效载荷在服务器端无需用户交互即可提取。一旦目标访问该库,Responder将捕获NTLM哈希。
 randomrobbiebf/woo
利用 WooCommerce SQL 注入漏洞并获取用户及密码哈希
 sh4den/cve-2025-52488
该漏洞利用工具针对 DNN(原名 DotNetNuke)6.0.0 至 10.0.1 版本之前的漏洞,该漏洞允许攻击者通过 Unicode 路径规整化攻击泄露 NTLM 哈希。
 oditynet/sleepall
木马 CVE-2024-28085 CVE 28085
 mrali-code/cve-2018-9995_dvr_credentials
CVE-2018-9995 的漏洞利用工具,通过向存在漏洞的 Nov、CeNova、QSee 及其他 DVR 设备发送未认证的 HTTP 请求来提取 DVR 凭据。
 goomdan/cve-2016-6210-exploit
根据CVE-2016-6210编写的用于枚举用户名的自定义漏洞利用程序