
 #1

 zgsnj123/cve-2025-45466
这是CVE-2025-45466的详细信息。
 trqt/cve-2024-48322
针对 RunCodes 实例的 CVE-2024-48322 漏洞利用工具。在绕过身份验证后通过电子邮件收件箱获取用户密码,只需任何有效账户即可。
 soy-oreocato/cve-2022-42176
Proof-of-concept for CVE-2022-42176: hard-coded credentials in PCSecure configuration file allow local privilege escalation to admin panel and…
 s_r_e_e_r_a_j/ziprarhunter
ZipRarHunter 是一款功能强大的命令行道德黑客工具,旨在使用字典文件破解 ZIP 和 RAR 压缩文件的密码。
 r3fr4kt/codify-tjnull-oscp-
Codify(Linux - Easy)的演练。利用 vm2 RCE(CVE-2023-30547)、SQLite 数据库哈希提取、使用 John 破解 Bcrypt,以及通过 `mysql-backup.sh` 中的 Bash 通配符比较进行权限提升。
 m0d0ri205/wargame-turkey_in_2
CTF wargame平台,包含Unicode绕过漏洞利用(CVE-2015-9238)、flag文件分段、暴力破解延迟和密码哈希,用于教育性安全挑战。
 carlos55ml/zerologon
用于测试和利用 Active Directory 中 Zerologon 漏洞(CVE-2020-1472)的脚本,支持重置域控制器密码并转储哈希。
 zvckster/cve-2025-63353
FiberHome HG6145F1 GPON ONT 设备中严重的可预测默认 PSK 漏洞(CVE-2025-63353)的多语言 PoC(Python · Go · JS · C)与技术文档。
 shadow-spinner/cve-2022-0847
CVE-2022-0847的利用,可直接移除root账户的密码
 rajchowdhury240/cve-2018-13341
此工具旨在利用 CVE-2018-13341
 100hnomeunome/zerologon-cve-2020-1472-lab
ZeroLogon (CVE-2020-1472) 漏洞的解释与演示
 ajnik/joomla-bruteforce
Python 脚本,使用字典对 Joomla 管理员登录凭据进行暴力破解,提供代理和详细输出选项,用于渗透测试。
 martinfrancois/cve-2021-36460
关于 VeryFitPro 应用(<=3.3.7)中传递哈希(pass-the-hash)漏洞的安全公告,该漏洞使用 SHA-1 密码哈希进行身份验证,从而无需原始密码即可实现账户接管。
 eladshamir/internal-monologue
内部独白攻击:在不触及 LSASS 的情况下检索 NTLM 哈希
 paradoxis/flask-unsign
用于通过猜测密钥来获取、解码、暴力破解和伪造 Flask 应用程序会话 cookie 的命令行工具。
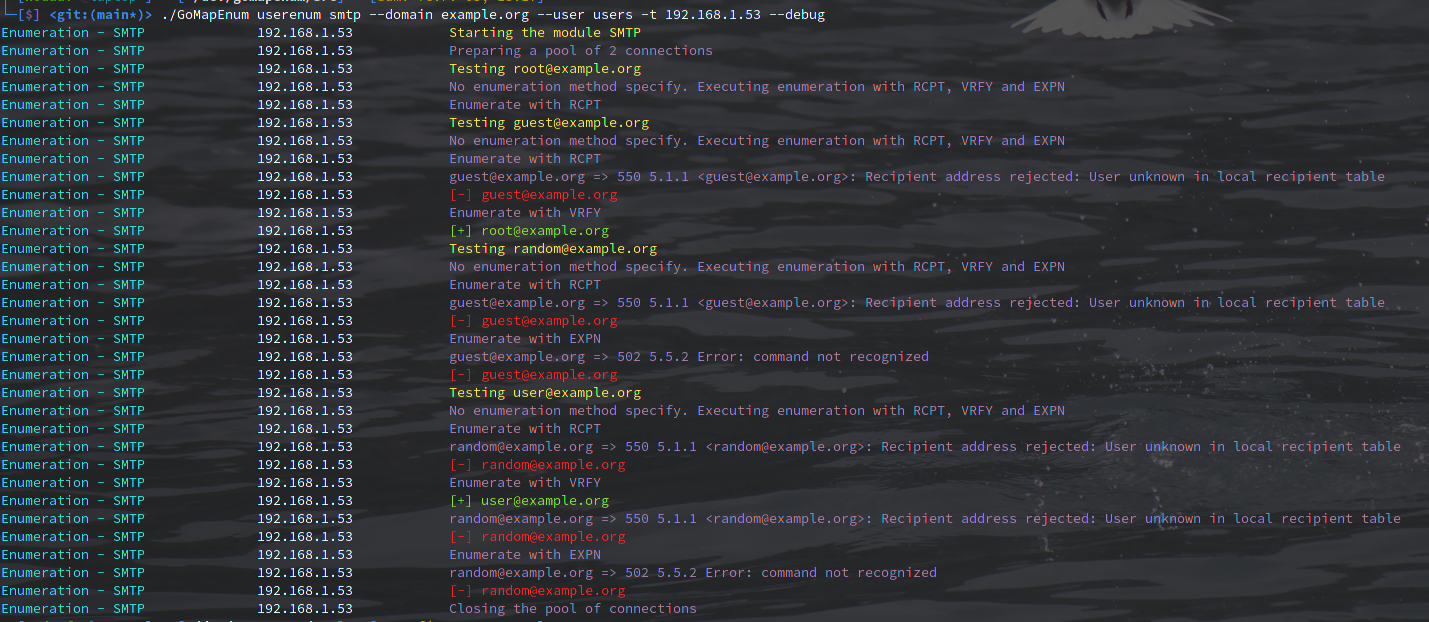 nodauf/gomapenum
对 Azure、ADFS、OWA、O365、Teams 进行用户枚举和密码暴力破解,并在 LinkedIn 上收集邮箱地址。









