
 #1

 eremiel/cve-2019-5420
针对CVE-2019-5420的Python利用脚本,目标是通过暴力破解Ruby on Rails签名会话的AES GCM密钥,在开发/暂存环境中实现远程代码执行。
 yosef0x01/cve-2023-24055
CVE-2023-24055 的 PowerShell 编写的 POC。
 super-oof/keepass2-password-finder
用 python 编写的 CVE-2023-32784 PoC
 shootcannon/cve-2026-5076
ARMember Premium <= 7.3.1 完全管理员账户接管
 mauricelambert/gpp-encrypt
这个小脚本将密码加密为 gpp cpassword。它可用于创建易受攻击的实验 AD 环境(CVE-2014-1812)。
 loganpkinfosec/cve-2020-7378
针对 OpenCRX 中 CVE-2020-7378 的概念验证利用程序,该漏洞通过将可预测的密码重置令牌生成与盲 XXE 相结合,实现管理员权限获取并泄露服务器文件。
 hyunchiya/cve-2025-14736
通过角色表单字段实现未认证的权限提升至管理员
 aakashtyal/2fa-bypass-using-a-brute-force-attack-cve-2025-60424
演示由于缺少速率限制和锁定,在Nagios Fusion中绕过双因素认证的暴力攻击,包含CVE-2025-60424详细信息和缓解建议。
 tuancui22/zerologonwithimpacket-cve2020-1472
针对CVE-2020-1472 (Zerologon) 的一个实用概念验证,使用Impacket库利用Netlogon漏洞并执行未授权的域控制器访问。
 lxdwnpiper/cve-2026-48611-phpbb
Python 概念验证漏洞利用程序,通过伪造会话 cookie 绕过 phpBB 3.3.16 及以下版本的身份验证,从而获取管理员访问权限。
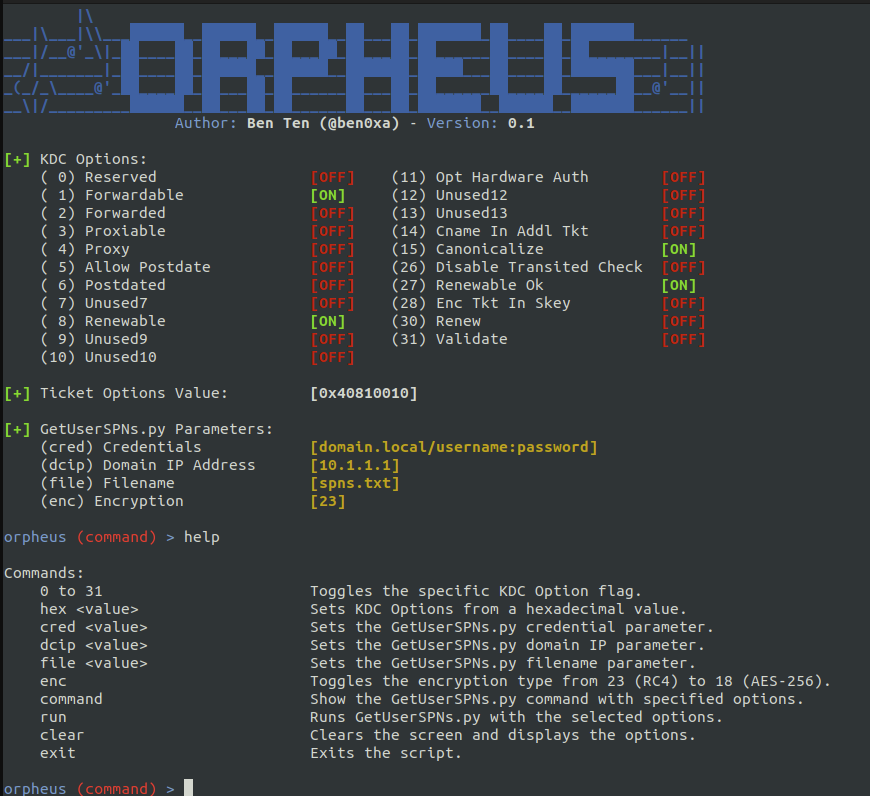 trustedsec/orpheus
通过修改KDC选项和加密类型绕过Kerberoast检测
 danmcinerney/pentest-machine
通过nmap xml文件自动化一些渗透测试任务
 treebuilder/aad-sso-enum-brute-spray
SecureWorks 近期发现的 Azure Active Directory 密码暴力破解漏洞的 POC
 synacktiv/ntdissector
Active Directory NTDS数据库解析器,将记录转储为JSON,支持对象过滤,并使用SYSTEM hive或bootkey解密加密列。
 lkarlslund/hashmuncher
使用 ETW 以管理员权限在 Windows 8.1 / Windows Server 2016 及更高版本上抓取 NetNTLMv2 哈希值
 chrisjd20/hikvision_cve-2017-7921_auth_bypass_config_decryptor
这个 Python 文件将解密受 CVE-2017-7921 影响的海康威视摄像头所使用的 configurationFile。
 m3f157o/combine_harvester
Rust 内存转储工具









