
 #1
 kavishgr/xmlrpc-bruteforcer
一个针对Wordpress的XMLRPC暴力破解器,使用Python 3编写。(已停止)
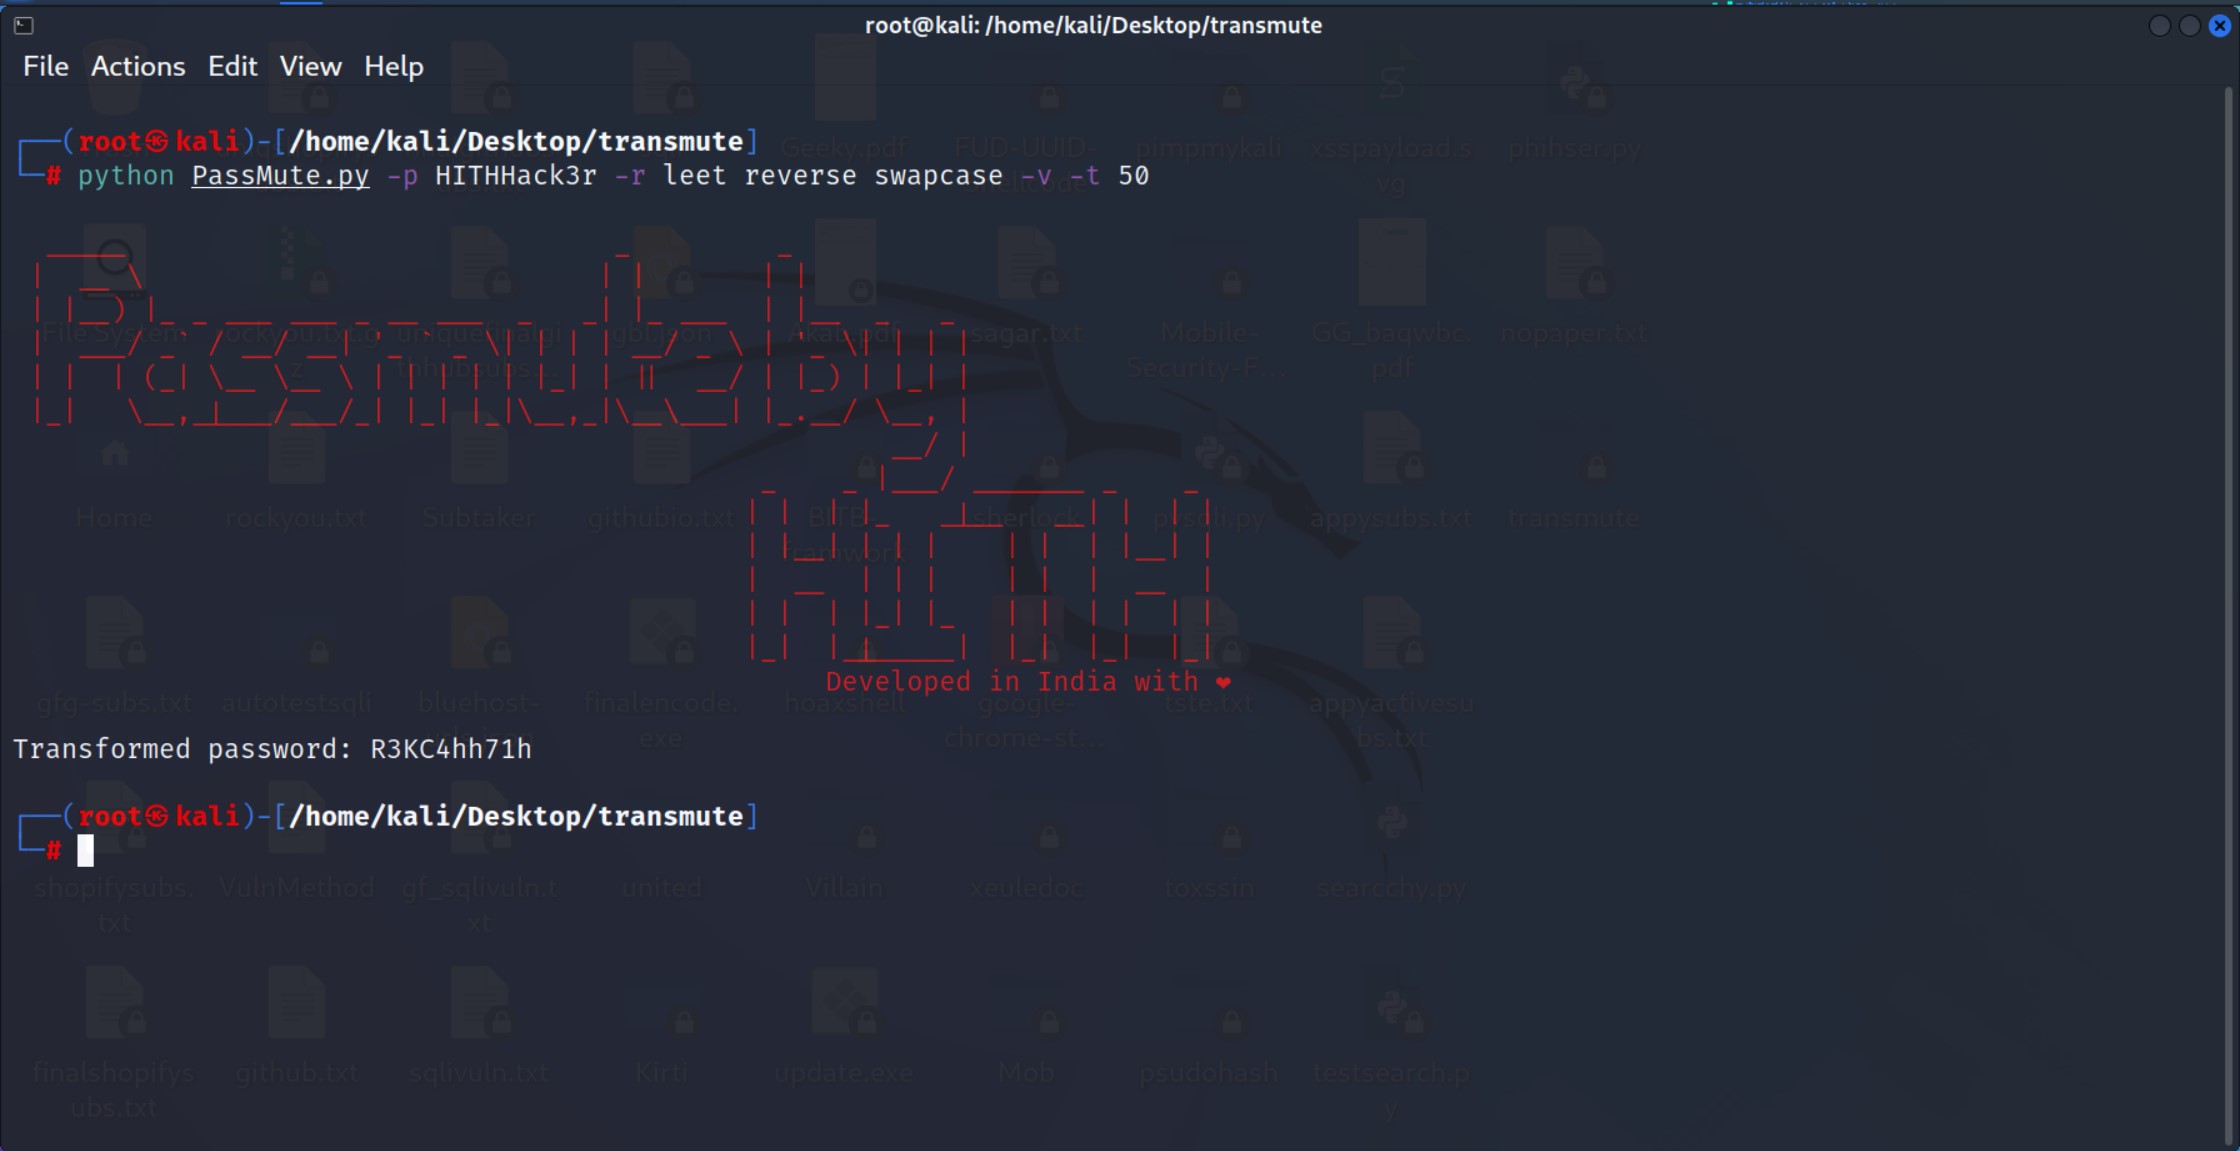 hackerinthehouse-official/passmute
CLI密码变异工具,应用转换规则(leet, reverse, case-swap)生成密码变体,用于安全测试和暴力攻击。

 postmodern/wordlist.rb
一个用于生成和处理字典的 Ruby 库和命令行工具。
 jas502n/openfire_decrypt
OpenFire 管理后台账号密码解密
 groppoxx/cve-2025-25198-poc
CVE-2025-25198 的 PoC:针对 Mailcow 的自动化 Host 头投毒测试 - HTTPS 监听器、自动 cookie/CSRF 处理、捕获首个重置链接。
 al1ex/checkpwd
Check the default pwd of product via checklist.
 h4md153v63n/cve-2022-40032_simple-task-managing-system-v1.0-sql-injection-vulnerability-unauthenticated
CVE-2022-40032:简易任务管理系统 - 'login'和'password' SQL注入(未授权)
 xiaoxiaoranxxx/cve-2025-70829
Datart v1.0.0-rc.3 中的一个信息泄露漏洞允许经过身份验证的攻击者通过自定义的 H2 JDBC 连接字符串访问敏感数据。
 david-botelho-mariano/exploit-cve-2024-25723
CVE-2024-25723 的教育性概念验证漏洞利用,演示了通过 API 密码重置在 ZenML 中实现未授权账户接管,包含版本检测和暴力破解用户名枚举功能。
 thesw0rd/cve-2026-27886-poc-account-takeover
Strapi CMS 中 CVE-2026-27886 的完整账户接管 PoC
 jenderal92/wordpress-default-password
python 2.7
 h3x0v3rl0rd/owa-password-sprayer
OWA 密码喷洒器
 spiralbl0ck/lame_old_keylogger
老旧的键盘记录器









