
 #1

 vozec/cve-2023-7028
该仓库展示了CVE-2023-7028的概念验证。
 3lp4tr0n/remotemonologue
将 DCOM 武器化以实施 NTLM 认证强制
 0xsyr0/vx-underground-wordlist
.zip 文件密码破解字典
 ad0nis/ntlm_relay_gat
自动化NTLM中继利用,通过ntlmrelayx.py实现SMB共享枚举、Shell执行、机密转储以及多线程会话下的MSSQL命令执行。
 d0ge/sign-saboteur
SignSaboteur 是一个 Burp Suite 扩展,用于编辑、签名和验证各种已签名的 Web 令牌。
 securityriskadvisors/msspray
针对 Azure 和 Office 365 中各种端点的密码攻击与 MFA 验证
 xhcoding/sshpass-win32
Windows 版本的 http://sourceforge.net/projects/sshpass/
 mwr-cybersec/veeamdumper-bof
针对 Veeam Backup and Replication 和 Veeam One 的凭据提取 BOF
 3gstudent/passwordfilter
Password Filter DLL 记录明文密码的两种方式
 otterhacker/labs4u2self
可部署的 AWS 托管的 Active Directory 渗透测试实验室,包含域控制器和存在漏洞的 MSSQL;练习 S4U2Self 滥用、SQL 暴力破解和 RCE。
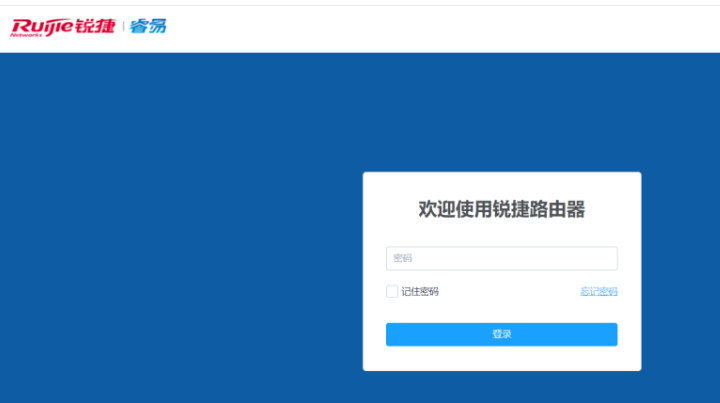 thedarknessdied/cve-2023-4169_cve-2023-3306_cve-2023-4415
Ruijie-RG-EW1200G CVE-2023-4169_CVE-2023-3306_CVE-2023-4415
 e-renna/cve-2019-9053
适用于 Python 3 的 CVE-2019-9053 漏洞利用
 ianxtianxt/sharpdecryptpwd
Windows常用程序密码读取工具:SharpDecryptPwd
 xewdy444/netgrave
一个通过内存转储漏洞 (CVE-2018-17240) 从 Netwave IP 摄像头中检索登录凭证的工具。
 j4k0m/cve-2019-5420
一个漏洞可能允许攻击者猜测自动生成的开发模式秘密令牌。









