
 #1
密码破解、暴力破解、字典和凭证测试工具。
Kitploit 推荐
 orange0mint/cve-2025-57819_freepbx
该仓库包含两个针对 FreePBX 中 CVE-2025-57819 的 PoC 脚本:一个用于创建新的管理员用户(poc_admin.py),另一个用于使用 sqlmap 提取凭据(poc_auto_get_username_pass.py)。仅限教育和授权使用。
 zwlsix/keepass-cve-2023-24055
KeePass CVE-2023-24055复现
 masjohncook/netsec-project
网络安全项目脚本 - 攻击CVE-2021-22555
 itzmetanjim/cve-2026-8697
关于CVE-2026-8697的详细分析,包含针对TP-Link Archer C64路由器通过调试SSH服务绕过登录速率限制的POC利用代码,可实现未经认证的暴力破解密码攻击。
 semperis-community/resetnightmare
POC 工具,用于 ResetNightmare(CVE-2026-27912)

 aseemjakhar/kcmd
Kankun 智能插座劫持与嗅探工具。Kankun 智能插座及其移动应用使用硬编码的 AES 256 位密钥来加密和解密命令/响应。这是一个 PoC 项目,用于演示劫持插座以及嗅探 Kankun 密码。该工具可在 Android 设备上运行。
 randomrobbiebf/wordpress-bf
暴力破解 WordPress 博客。
 mbadanoiu/cve-2021-46366
CVE-2021-46366:通过 CSRF + 开放重定向对 Magnolia CMS 实施凭据暴力破解攻击
 manuelz120/cve-2021-45041
CVE-2021-45041 的 PoC
 m4rm0k/cve-2019-16113
Bludit 3.9.2 - 远程命令执行 - CVE-2019-16113
 lisa-2905/cve-2024-56429
CVE-2024-56429 的漏洞利用程序,演示如何从 iLabClient 源代码中提取 Apache Derby 数据库启动密码,从而允许本地数据库连接并通过用户操纵实现权限提升。
 ex-cal1bur/cve-2026-44596
YAMCS yamcs-core < 5.12.7 缺少对 POST /auth/token 的速率限制。未经身份验证的攻击者可以对任意账户进行无限制的暴力破解尝试。永远不会返回 HTTP 429。已在 5.12.7 中修复。
 b1u3st0rm/cve-2024-44812-poc
针对 CVE-2024-44812 的概念验证利用程序 - Online Complaint Site v1.0 中的 SQL 注入身份验证绕过漏洞
 ally-petitt/cve-2023-43154-poc
针对Mac CMS中类型混淆漏洞的PoC,该漏洞导致身份验证绕过和管理员账户接管。
 h4zaz/cve-2026-8793
负责任地披露 CVE-2026-8793 的漏洞报告 - PaperCut NG 25.0.11
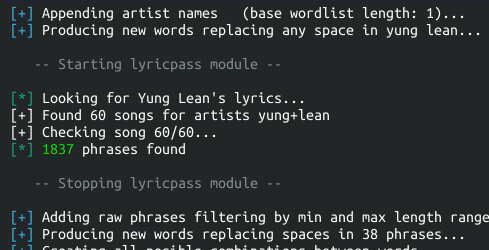 r3nt0n/bopscrk
生成有针对性的密码字典,通过组合个人信息、应用大小写/leet变换以及抓取艺术家歌词,以增强破解字典。
 vivami/sauroneye
搜索工具,用于查找包含特定单词的特定文件,例如包含密码的文件。
 ajinabraham/xenotix-python-keylogger
Xenotix Python 键盘记录器(适用于 Windows)。








