#1
 itzvenom/cve-2023-6329
Python PoC 漏洞利用程序,针对 Control iD iDSecure 中 CVE-2023-6329 身份验证绕过漏洞。通过可预测的密码派生算法重建管理员凭据,用于授权的安全测试。
 huzaifahussain98/cve-2019-17525
D-LINK路由器 "型号: DIR-615" 与 "固件版本:20.10" & "硬件版本:T1"
 lastvocher/hikvision-cve-2017-7921-decryptor
解密通过CVE-2017-7921认证绕过提取的海康威视IP摄像头配置文件,使用静态密钥从弱加密的配置中恢复用户凭证。
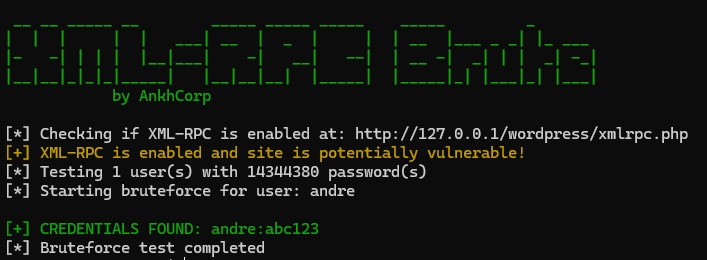 ankhcorp/xmlrpc-brute
此工具用于测试 WordPress 安装中的 XML-RPC 身份验证漏洞。
 the-knell/one-second
已签署的白皮书与测量结果表明,Open WebUI 的 Windows 安装程序使用以时间为种子的 rand() 派生 WEBUI_SECRET_KEY,从而可实现盲主密钥恢复与管理员令牌伪造。
 flangvik/teamfiltration
跨平台框架,用于枚举O365账户、密码喷洒、泄露电子邮件/Teams/OneDrive数据,以及通过令牌操纵后门访问EntraID账户。
 risksense/zerologon
针对 zerologon (CVE-2020-1472) 的利用
 signorrayan/redteam_toolkit
红队工具包是一个开源的Django攻击性Web应用,它将红队演练中使用的实用攻击性工具整合在一起。
 markoh17/spray365
Spray365 通过其可自定义的两步式密码喷洒方法,使针对 Microsoft 帐户(Office 365 / Azure AD)的密码喷洒变得简单。其内置的执行计划提供了一些选项,可尝试绕过 Azure Smart Lockout 和不安全的条件访问策略。
 tokyoneon/credphish
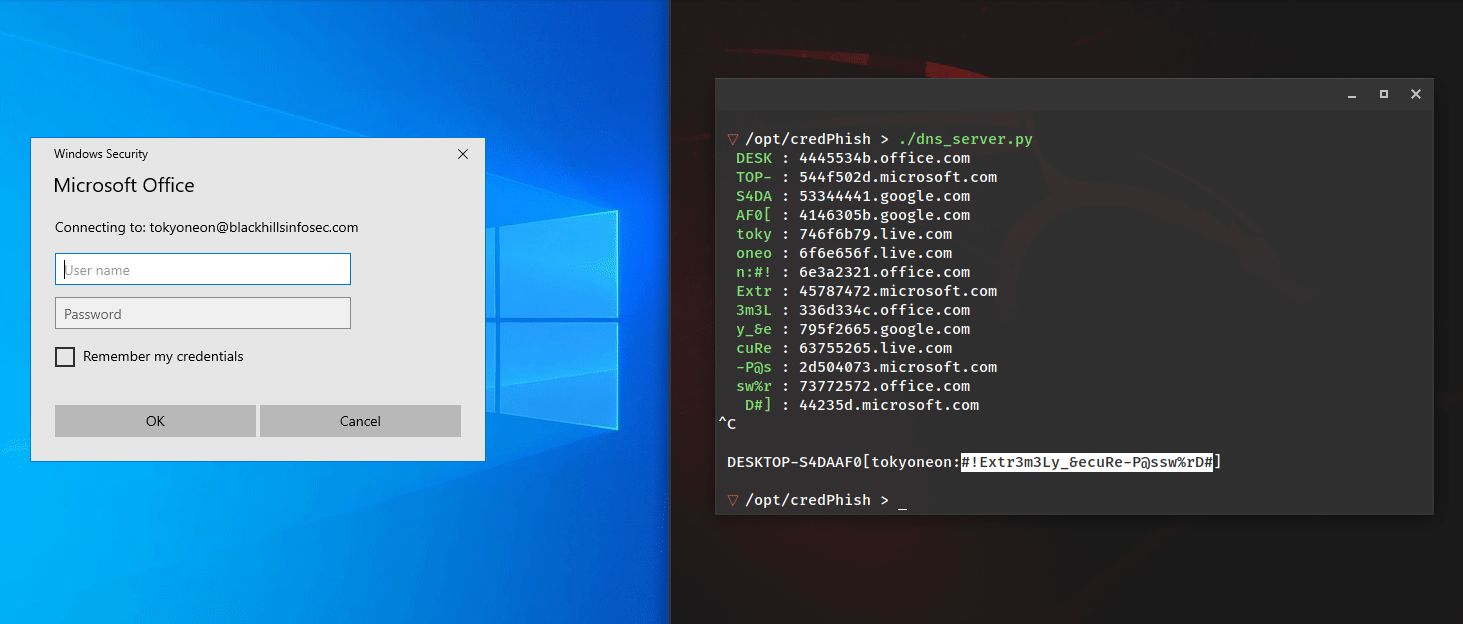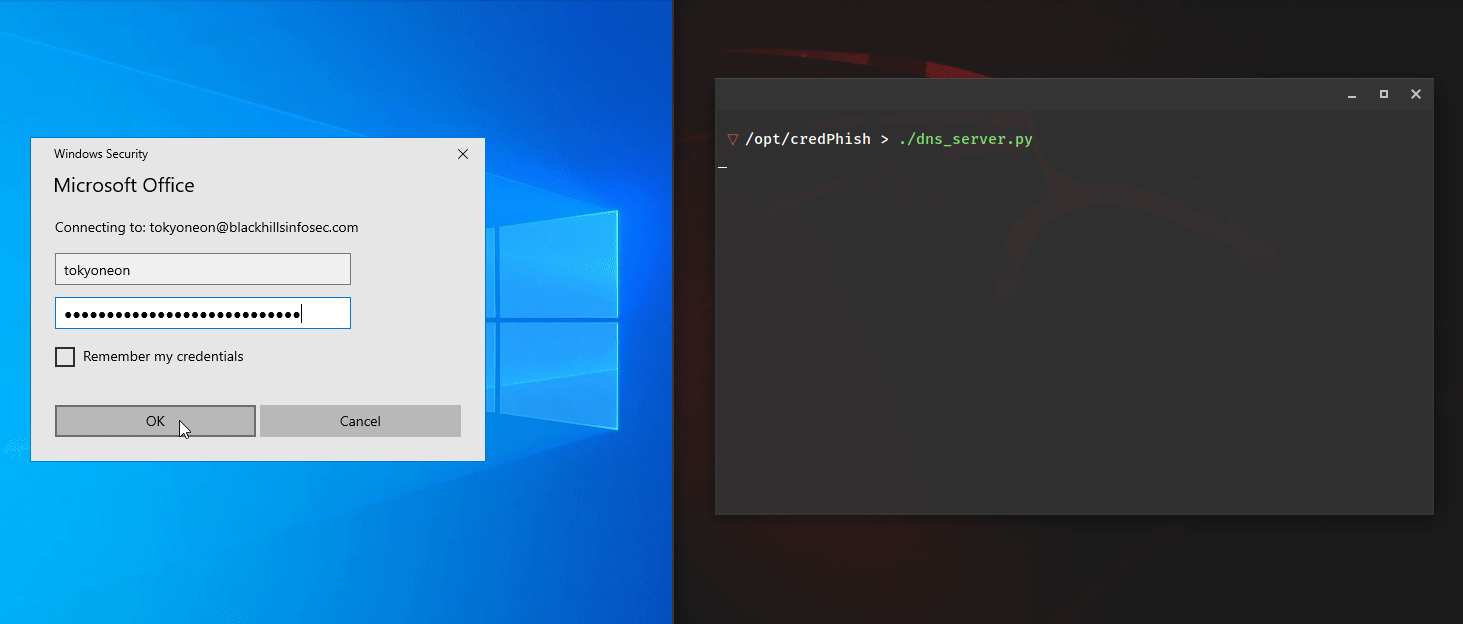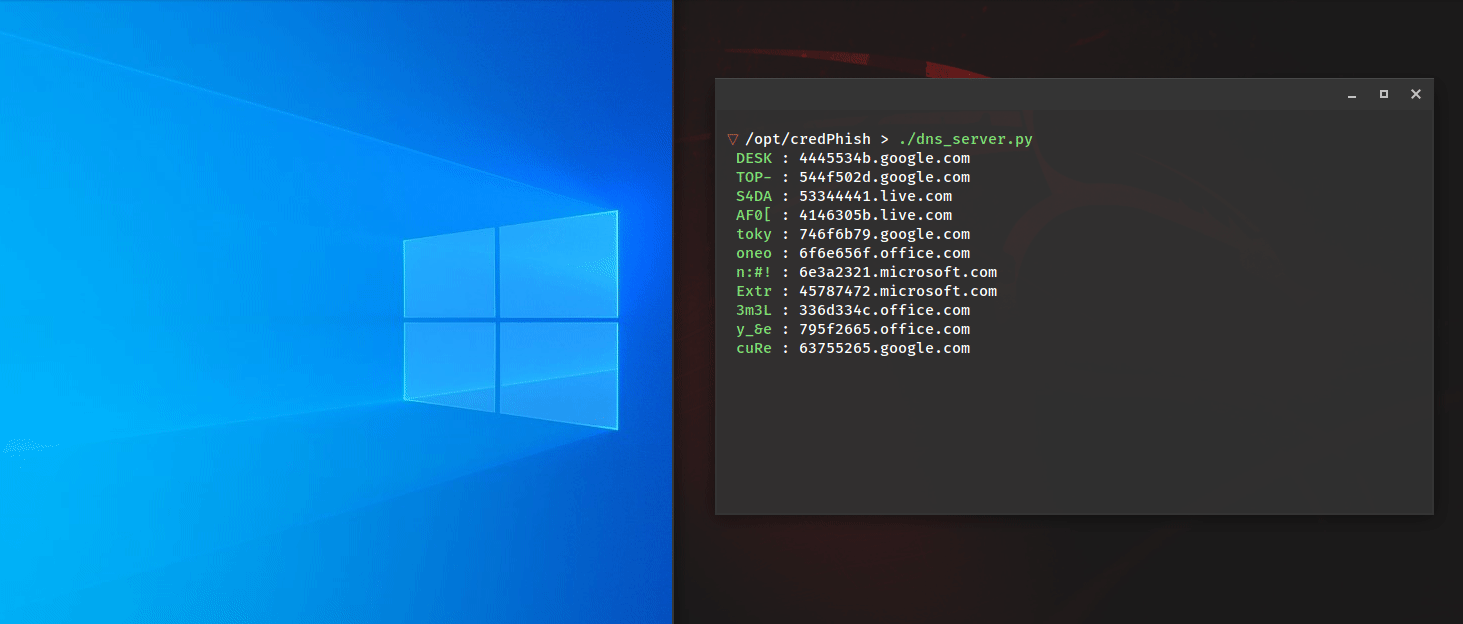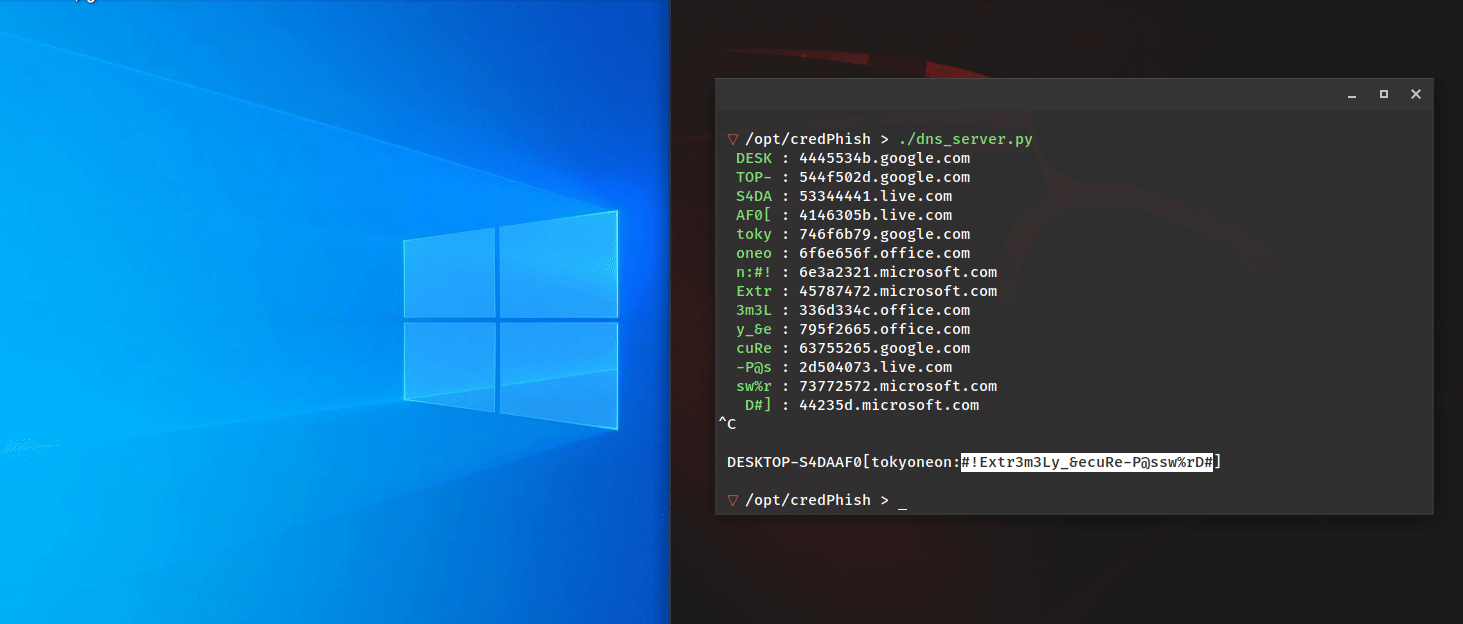
利用CredentialPicker和Resolve-DnsName的PowerShell脚本,该脚本调用合法的凭据提示并通过DNS外泄捕获的密码。
 xforcered/remotemonologue
武器化 DCOM 以实施 NTLM 身份验证强制
 riskydissonance/sharpcookiemonster
用于从Chrome/Edge浏览器中转储所有cookie(包括httpOnly和secure标志)的C#工具,用于会话劫持和后利用凭据窃取。通过execute-assembly兼容C2框架。
 oldboy21/ldap-password-hunter
自动化工具,通过利用Kerberos身份验证和ldapsearch来枚举并存储敏感属性到SQLite数据库中,从而在Active Directory LDAP数据库中搜寻全局可读密码。
 matricali/cbrutekrag
使用暴力破解或字典攻击对SSH服务器进行渗透测试。用C编写。
 brutemap-dev/brutemap
让我们找到某人的帐户
 danmcinerney/device-pharmer
打开 1K+ 个 IP 或 Shodan 搜索结果并尝试登录