#1

 leftp/backupcreds
一个用于从 Windows 凭据管理器转储凭据的 C# 实现
 saisathvik1/windows-privilege-escalation-notes
我的 Windows 权限提升概念手册。请查看我的播放列表,链接:https://www.youtube.com/playlist?list=PLlrnAg4kKF3puXLI0JyltbNJOC2R2HVFk
 synacktiv/radmin3-password-cracker
Radmin Server 3 凭据转储器/破解器
 9aylas/backdooring-zmm100-fingerprint-devices
认证绕过 & 自动后门植入设备
 lc-at/f609-brute
用于Telkom Indonesia的ZTE F609路由器的简单暴力破解工具
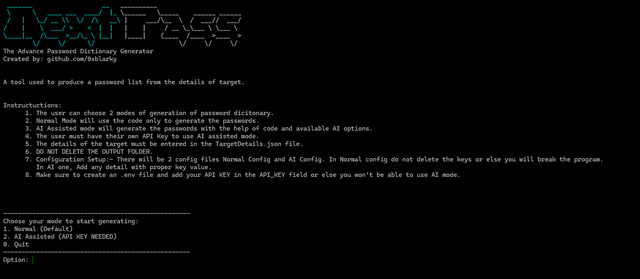 0xblarky/nextpass
一个可以根据目标详细信息生成密码列表或字典的工具。
 cesarbtakeda/windows-explorer-cve-2025-24071
CVE-2025-24071的PoC利用程序,针对Windows文件资源管理器欺骗漏洞,通过RAR/ZIP压缩包中的恶意.library-ms文件泄露NTLM哈希。包含检测与缓解指南。
 mbadanoiu/artemis2hashcat
用于将 Artemis PBKDF2WithHmacSHA1 哈希转换为 hashcat 格式的 Python3 实现
 pr0x13/idict
基于 PHP 的 iCloud Apple ID 字典攻击工具,可绕过账户锁定和二次验证以暴力破解凭据。
 boreas37/cve-2026-43914-poc
针对 CVE-2026-43914 的 PoC:Vaultwarden <1.35.4 邮箱2FA 暴力破解绕过密码预言机。仅使用标准库的 Python。

 praetorian-inc/pentestly
Python和Powershell内部渗透测试框架
 cube0x0/sharpmapexec
Windows原生渗透测试瑞士军刀,用于横向移动、凭证访问、数据泄露和漏洞扫描,支持通过CIM、SMB、WinRM、LDAP和域协议,使用Kerberos/NTLM认证。
 vdohney/keepass-password-dumper
CVE-2023-32784的原始PoC
 byt3bl33d3r/pth-toolkit
哈希传递(passing-the-hash)工具集的修改版,开箱即用
 ralfhacker/kerbeus-bof
针对Kerberos滥用的BOF(实现了Rubeus的一些重要功能)。