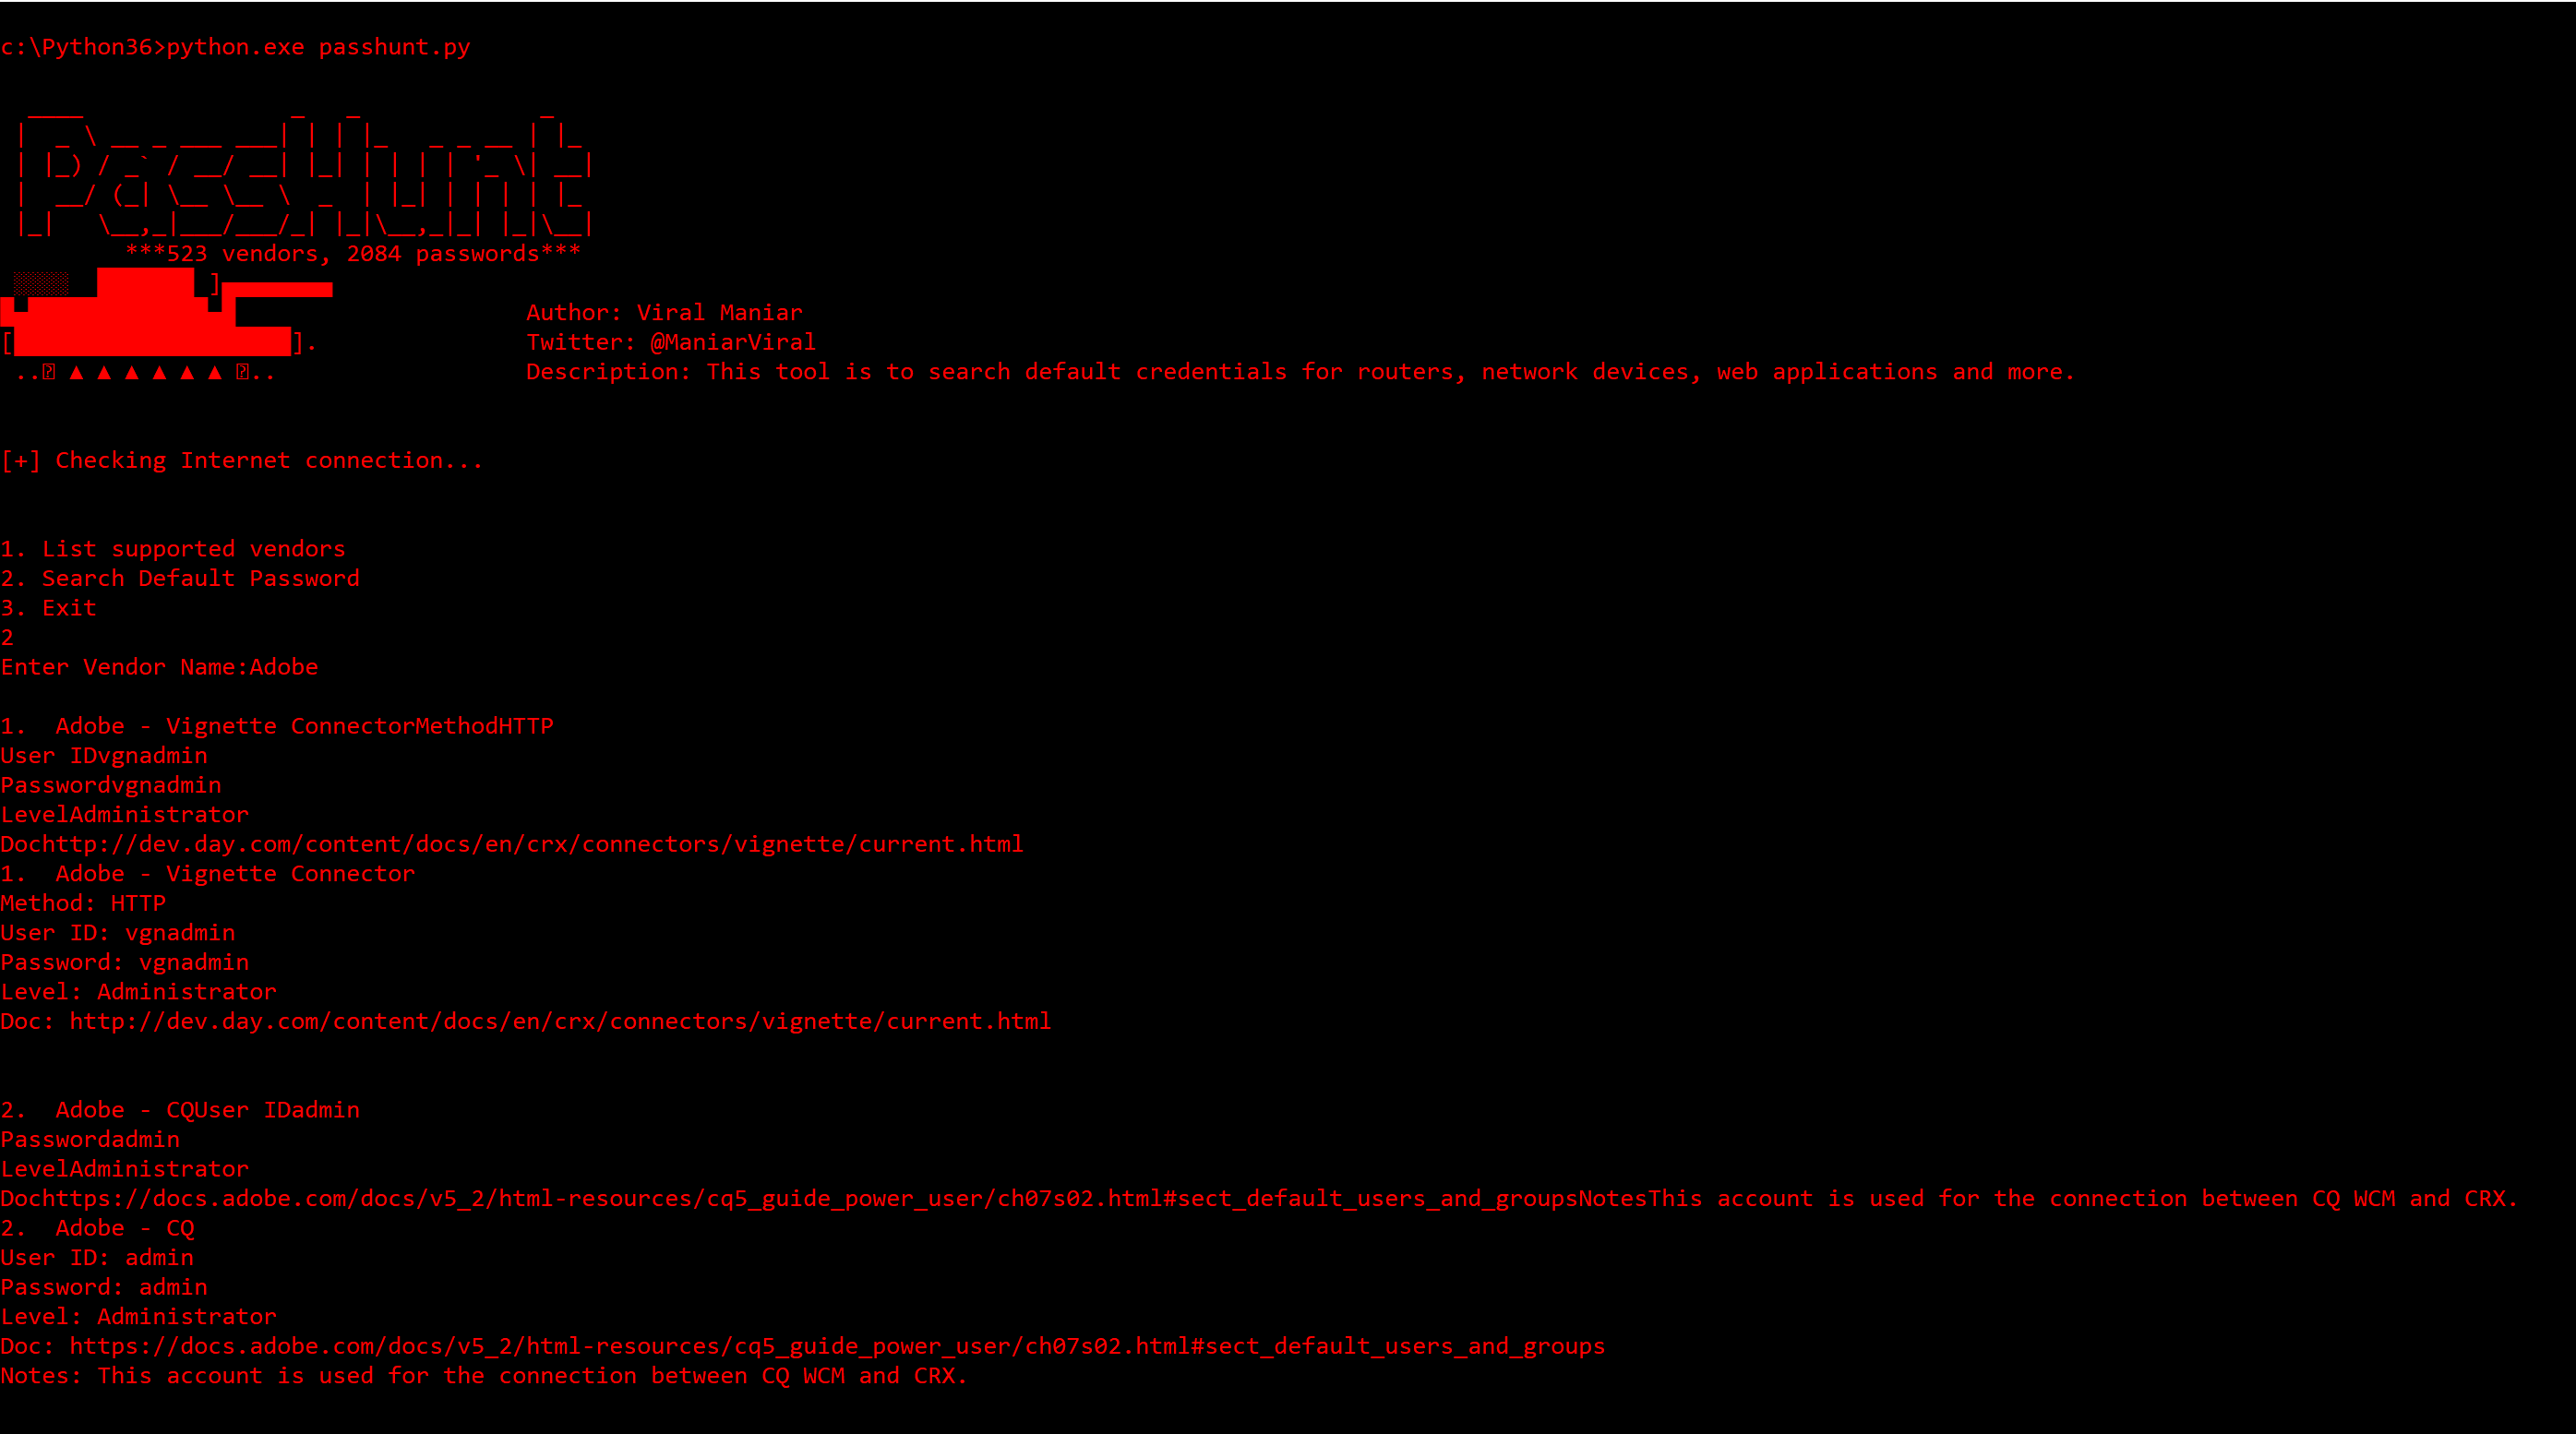
#1

 quentinhardy/msdat
MSDAT: Microsoft SQL 数据库攻击工具
 utkusen/turkce-wordlist
专为分析土耳其用户密码选择而进行的一项研究
 screetsec/brutesploit
BruteSploit 是一个方法集合,用于通过交互式 shell 自动生成、暴力破解和操作字典。它可以在渗透测试期间用于枚举,也可能用于 CTF 中对某些单词或文本文件进行操作、组合、转换和排列 :p
 greenwolf/spray
一个用于Active Directory凭据的密码喷洒工具,由Jacob Wilkin(Greenwolf)开发
 mrprogrammer2938/black-tool
安装工具并开始攻击,black-tool v5.5.5 !⬛
 d3lb3/keefarcereborn
独立DLL,注入KeePass进程后,以明文形式导出数据库。
 va5c0/steghide-brute-force-tool
使用Steghide对隐藏信息且已设置密码的文件执行暴力破解攻击
 impostorkeanu/bruteloops
协议无关的在线密码猜测API。
 yanncam/shucknt
ShuckNT 是 Shuck.sh 在线服务的脚本,适用于本地(on-premise)部署。它旨在降级、转换、剖析并剥离基于数据加密标准(DES)的身份验证令牌。
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) 是来自印度尼西亚的 Linux 操作系统
 babyshen/routeros-cve-2018-14847-bytheway
By the Way 是一个漏洞利用程序,能够在运行 RouterOS 版本的 Mikrotik 设备上获取 root shell:
 maty156/telegram-phish-simulator
针对网络安全培训与意识提升的教育性Telegram钓鱼模拟。演示在隔离实验室环境中通过虚假登录页面进行凭证窃取。
 blacksnufkin/axhunter
针对 Wellbia XIGNCODE3 反作弊 xhunter 驱动系列(xhunter1.sys v2023.12.7.78 和 xhunter2.sys v2026.6.1.192)的 PoC(CVE-2026-15430、CVE-2026-3609)。
 byt3bl33d3r/sprayingtoolkit
用于让针对 Lync/S4B、OWA 和 O365 的密码喷洒攻击变得更加快速、轻松且高效的脚本。

 brannondorsey/passgan
一种用于密码猜测的深度学习方法 (https://arxiv.org/abs/1709.00440)