
 #1

 rvzsec/joombrute
现代Joomla认证攻击工具包 J3 / J4 / J5 - CVE-2023-23752 · CVE-2023-23755 · CVE-2025-25227
 badersz/cve-2017-2751
关于 CVE-2017-2751 的小论文:HP EFI 密码提取。
 mmoobbeeiidat-design/hack-the-box-enigma-findings-report
HTB_Enigma 安全评估 – 已完成完整渗透测试,串联利用 NFS 信息泄露、IMAPS 密码重用以及 OpenSTAManager 中的 OS 命令注入(CVE-2025-69212),直至通过配置错误的 OliveTin 服务获取 root 权限。完整报告与证据附录将在 HTB…
 t6x/reaver-wps-fork-t6x
针对WPS注册器PIN的暴力破解攻击工具,用于恢复WPA/WPA2密码,支持对脆弱接入点进行在线暴力破解和离线Pixie Dust攻击。
 skelsec/aardwolf
用于 Python 的异步 RDP 客户端(无头)

 antid00t/cve-2026-15989
Python PoC 扫描器,用于 CVE-2026-15989,利用 WordPress Super Forms 中的未认证角色注入漏洞创建管理员账户并验证访问权限。
 ignis-sec/pwdb-public
我从互联网上10亿条泄露凭证中提取的所有数据的集合。
 jazzband/django-defender
一个简单、超快的 Django 可复用应用,用于阻止暴力破解登录尝试。

 cldrn/nmap-nse-scripts
我收集的 nmap NSE 脚本
 coalfire-research/slackor
一个用Golang编写的植入程序,使用Slack作为命令与控制服务器。
 timbo05sec/autocrack
帮助自动化破解过程的Hashcat封装工具
 jseidl/usernamer
渗透测试工具,基于提供的姓名生成用户名/登录名。
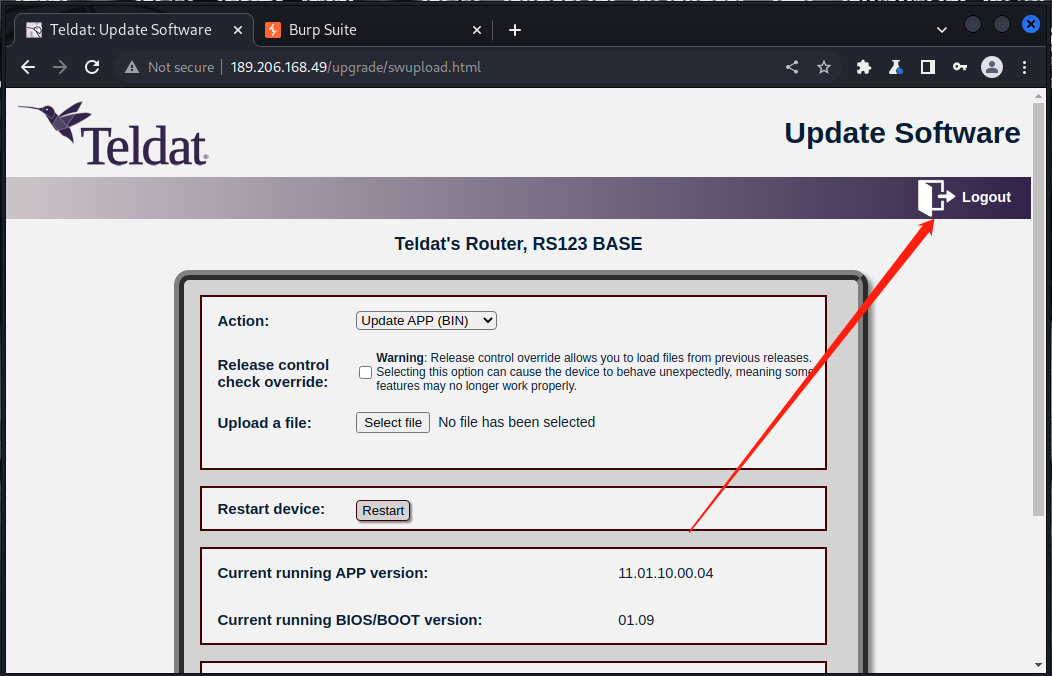 uyhacked/teldat-router-cve-2022-poc
Teldat RS123/RS123w 路由器中 CVE-2022-39996(反射型 XSS)和 CVE-2022-39997(弱密码)的 POC
 mselbrede/gardyn
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
 k8gege/ladongo
Ladon for Kali 全平台开源内网渗透扫描器,Windows/Linux/Mac/路由器内网渗透,使用它可轻松一键批量探测C段、B段、A段存活主机、高危漏洞检测MS17010、SmbGhost,远程执行SSH/Winrm,密码爆破SMB/SSH/FTP/Mysql/Mssql/Oracle…








