
 #1
 migopp/cve-2024-44308
JavaScriptCore 中的 DFG 寄存器分配错误
 djjohnson565/cups-exploit
基于CVE-2023-4504的堆缓冲区溢出示例
 gcatt-as/cve-2024-48591
披露了Inflectra SpiraTeam 7.2.00中通过恶意SVG文件上传导致的跨站脚本(XSS)漏洞,包含影响分析和修复指南。
 carol-long/cc_watermark
基于最优耦合的无失真文本水印实现,在 LLM 生成的文本中嵌入可检测信号,同时保持质量。
 0xbencantcode/cve-2025-43929
KiTTY 中的高危漏洞,允许在某些情况下无需用户确认即可运行本地可执行文件。
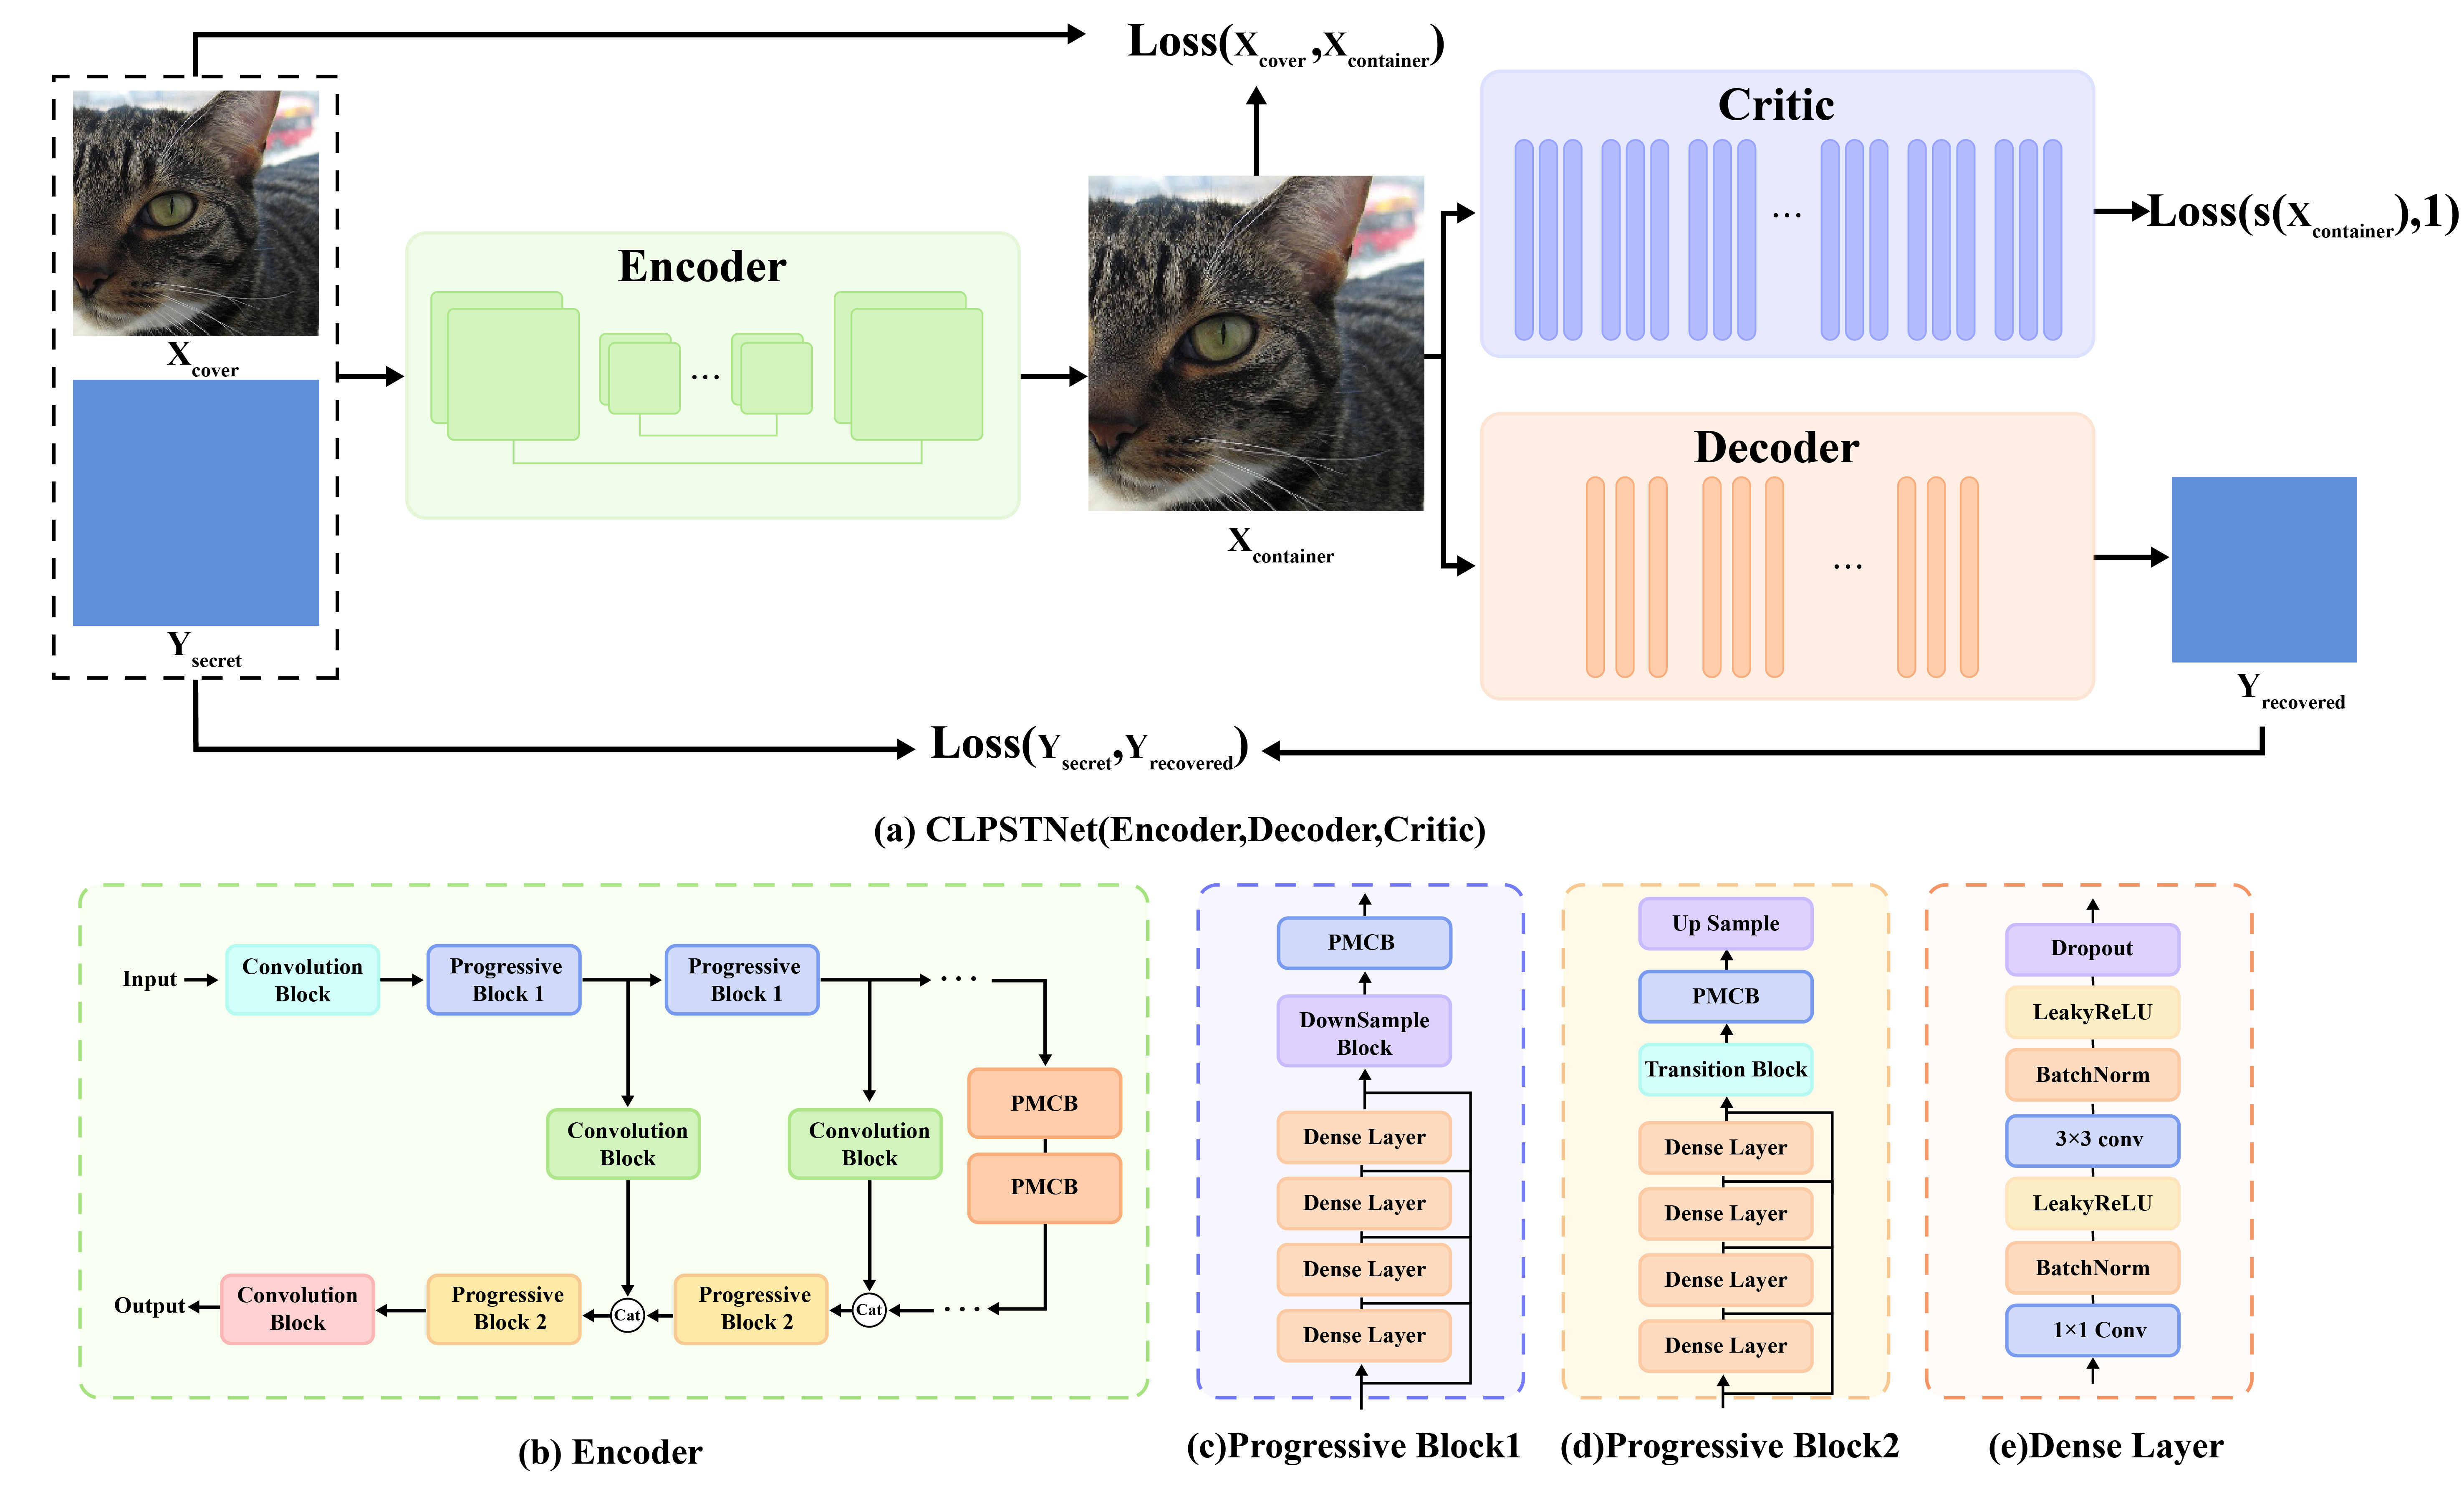 chaos-boops/clpstnet
CLPSTNet:一种集成课程学习的渐进式多尺度卷积隐写模型

 enablesecurity/vulnerability-disclosure-policy
如何启用安全功能来处理安全漏洞
 spiralbl0ck/hackerlife.exe
撰写漏洞利用失败的链条,以及尝试出售你的第一个 N-day 漏洞的经历
 thunww/cve-2024-50379
CVE-2024-50379(Apache Tomcat 远程代码执行)的详细技术分析,包括利用方法、概念验证(PoC)以及用于教育和研究目的的缓解策略。
 mbadanoiu/mal-012
MAL-012:Payara Server 管理控制台中的反射型跨站脚本漏洞,可导致远程代码执行
 ngyinkit/cve-2019-18634
对CVE-2019-18634(sudo缓冲区溢出)的教育性分析,附带幻灯片,涵盖漏洞发现、利用和缓解措施。
 nxploited/cve-2025-32641
Anant Addons for Elementor <= 1.1.5 CSRF到任意插件安装漏洞
 imthecopilotnow/cve-2025-4102025
安全公告详细描述了一个影响 Copilot AI 的关键 CVE,其中基于 RAG 的引用链接被伪造到第三方域名,从而导致源误导和钓鱼攻击。
 eliahkagan/checkout-index
CVE-2025-22620 的复现器
 nxploited/cve-2025-31033
WordPress Buddypress Humanity 插件 <= 1.2 存在跨站请求伪造(CSRF)漏洞。
 lt-asset/resym
针对我们的 CCS24 论文 🏆《ReSym:利用 LLM 从剥离二进制文件中恢复变量与数据结构符号》,作者为 Danning Xie、Zhuo Zhang、Nan Jiang、Xiangzhe Xu、Lin Tan 和 Xiangyu Zhang。🏆 ACM SIGSAC 杰出论文奖得主









