#1

 lt-asset/resym
针对我们的 CCS24 论文 🏆《ReSym:利用 LLM 从剥离二进制文件中恢复变量与数据结构符号》,作者为 Danning Xie、Zhuo Zhang、Nan Jiang、Xiangzhe Xu、Lin Tan 和 Xiangyu Zhang。🏆 ACM SIGSAC 杰出论文奖得主
 imthecopilotnow/cve-2025-492026
安全公告,详述 CVE-2025-492026:Copilot AI 中的超链接注入漏洞,可导致非预期导航。包含 CWE-451 分类、利用场景及缓解时间线。
 imthecopilotnow/cve-2025-492025
CVE-2025-492025 的详细安全公告,记录了 Copilot AI 中的一个 UI 误表示漏洞,该漏洞会在 Web 查询结果中注入非预期的超链接。
 mohith-t/cve-2025-32013
CVE-2025-32013 的安全公告与 PoC
 0xb1lal/cve-2025-29927
Next.js中间件授权绕过CVE-2025-29927的公告和信息中心,包括技术分析链接和详细信息。
 murataydemir/aws-tough-library-multiple-cves
0.20.0 之前版本存在的 tough 问题(多个 CVE)
 robustbench/robustbench
标准化的对抗鲁棒性基准测试,配有公开排行榜和可下载的模型库,用于评估机器学习模型在 Lp 攻击和常见扰动下的表现。
 demining/bluetooth-attacks-cve-2025-27840
比特币密码分析:CVE-2025-27840 漏洞存在于 ESP32 微控制器中,通过 Wi-Fi 和蓝牙将使数十亿 IoT 设备面临风险
 binarly-io/supplychainattacks
精选的固件供应链攻击文档库,汇集了 IoCs、检测工具和参考资料,帮助防御者理解和应对固件供应链入侵。
 lr-m/icseeu
这是一套针对使用 iCSee 应用的摄像头的工具/PoC/漏洞利用集。是的——它可以运行 NES 游戏!
 0xsyr0/log4shell
本仓库包含我们在针对 CVE-2021-44228 和 CVE-2021-45046(即 Log4Shell)的应急响应过程中所使用的全部收集资源。
 secmuzz/cve-2025-25612
CVE-2025-25612
 tpdlshdmlrkfmcla/log4shell
CVE-2021-44228
 nastycrow/cve-2025-27893
详细披露CVE-2025-27893:Archer Platform 6.x中的一个经过身份验证的Web参数操纵漏洞,允许未经授权修改不可变记录字段,包括复现步骤和缓解指南。
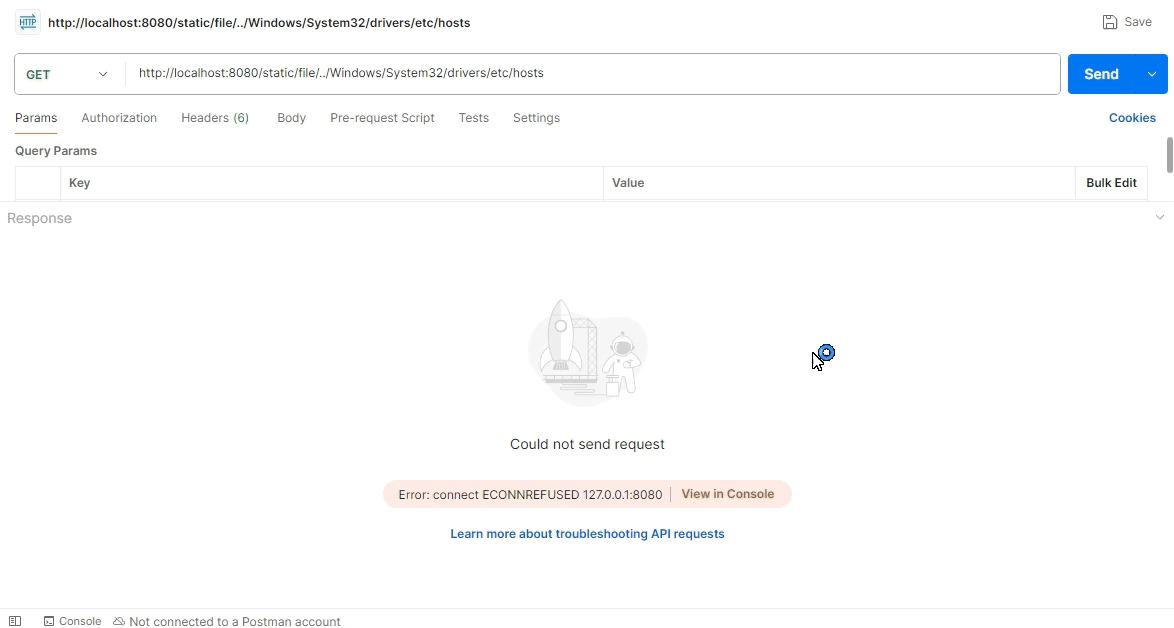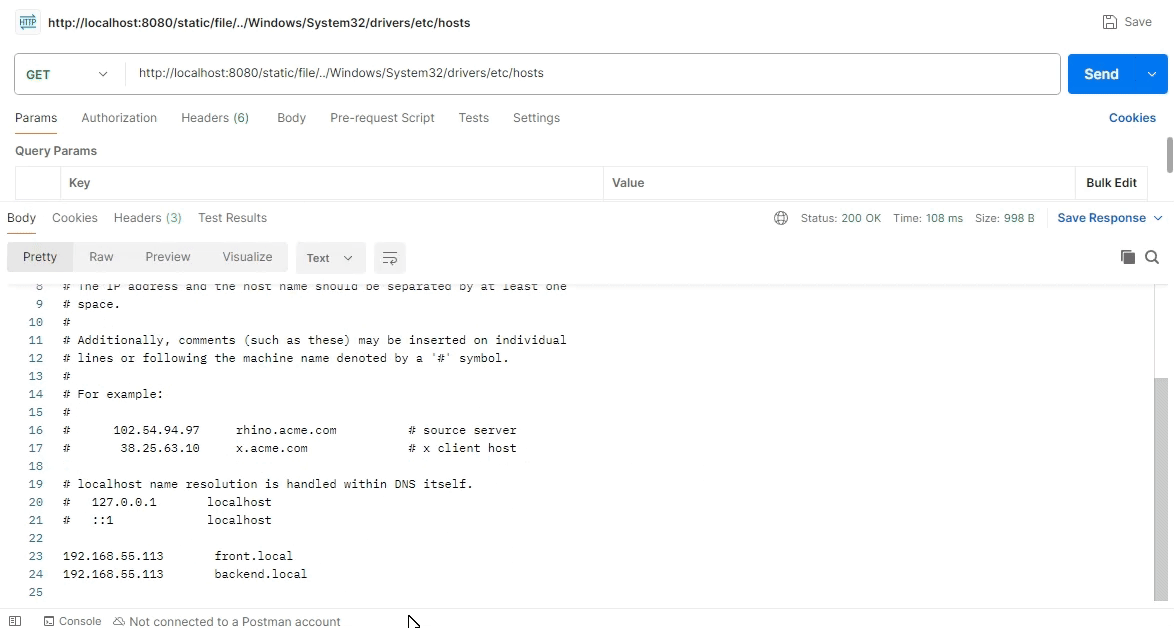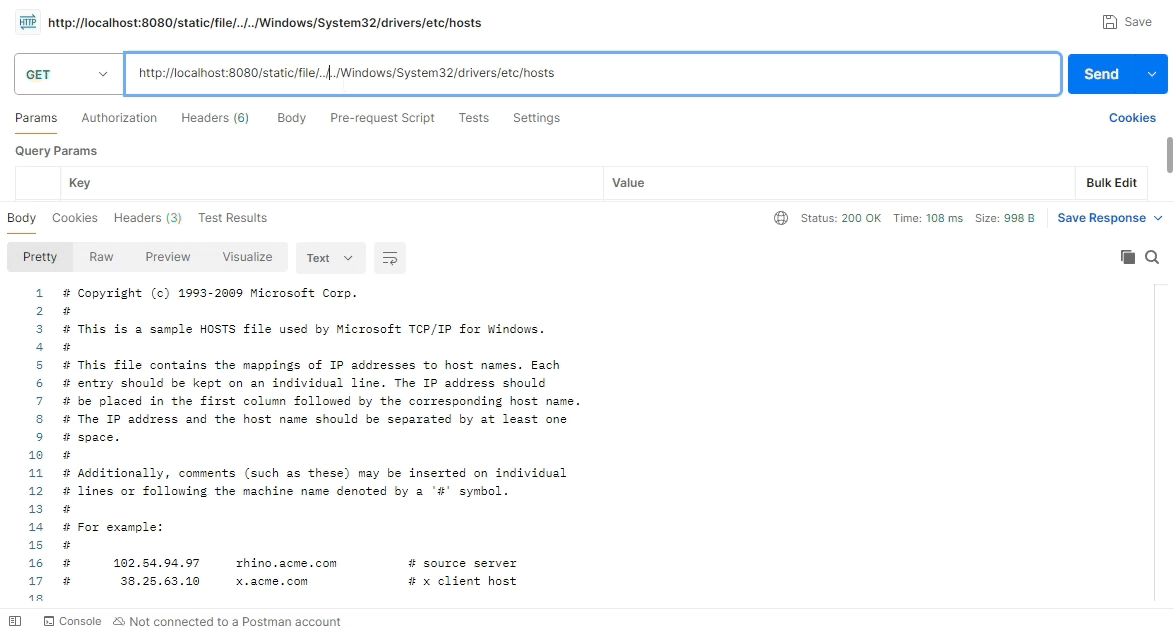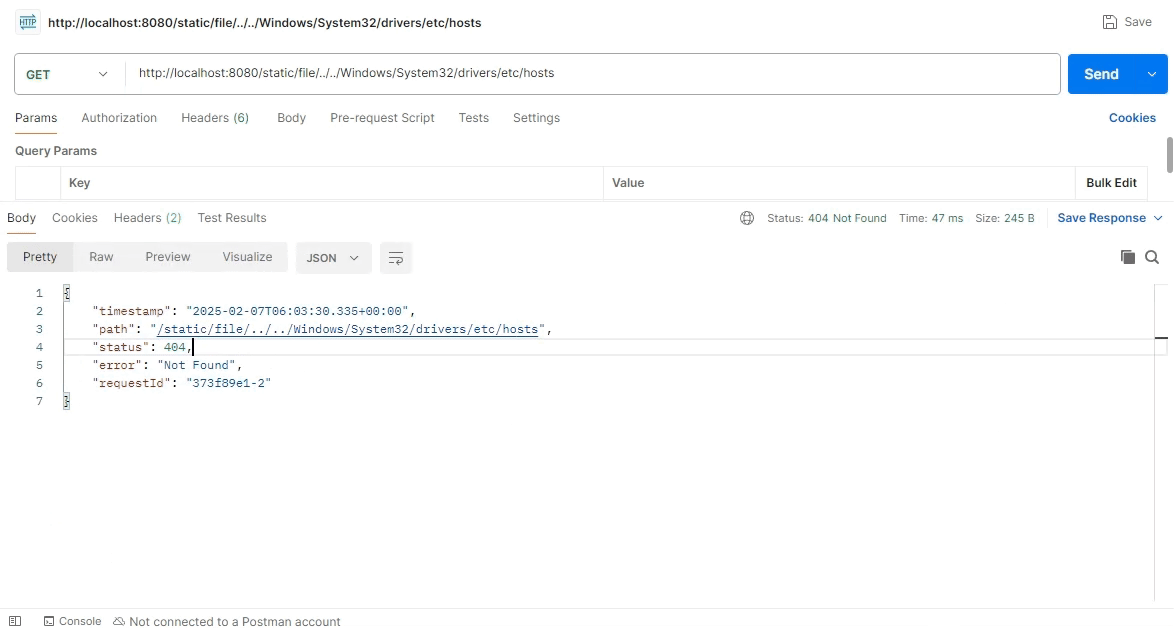 skrkcb2/cve-2024-38819
深入分析CVE-2024-38819,一个Spring WebFlux文件遍历漏洞,包含代码级剖析、PoC以及包括过滤器和IPS规则在内的缓解策略。
 sornphut/cve-2021-3156-heap-based-buffer-overflow-in-sudo-baron-samedit-
针对CVE-2021-3156(Sudo中的堆缓冲区溢出)的技术分析和漏洞利用开发,包括三个在主要Linux发行版上实现本地权限提升的有效漏洞利用。
 armaansidana2003/cve-2025-25618
概念验证,演示Unifiedtransform v2.0中不正确的访问控制,允许教师修改部分详细信息。包括逐步复现和影响分析。