#1

 thomasking2014/slides
精选的安全会议幻灯片合集,涵盖 Android Root、内核利用、浏览器内存破坏、JIT 缓解措施以及 ARM MMU 隔离攻击。
 blevene/standalone_tdo
使用LLM从PDF、DOCX和TXT文档中提取结构化网络威胁情报(CTI)。生成MITRE ATT&CK攻击流程、检测机会和全面的实体关系图。
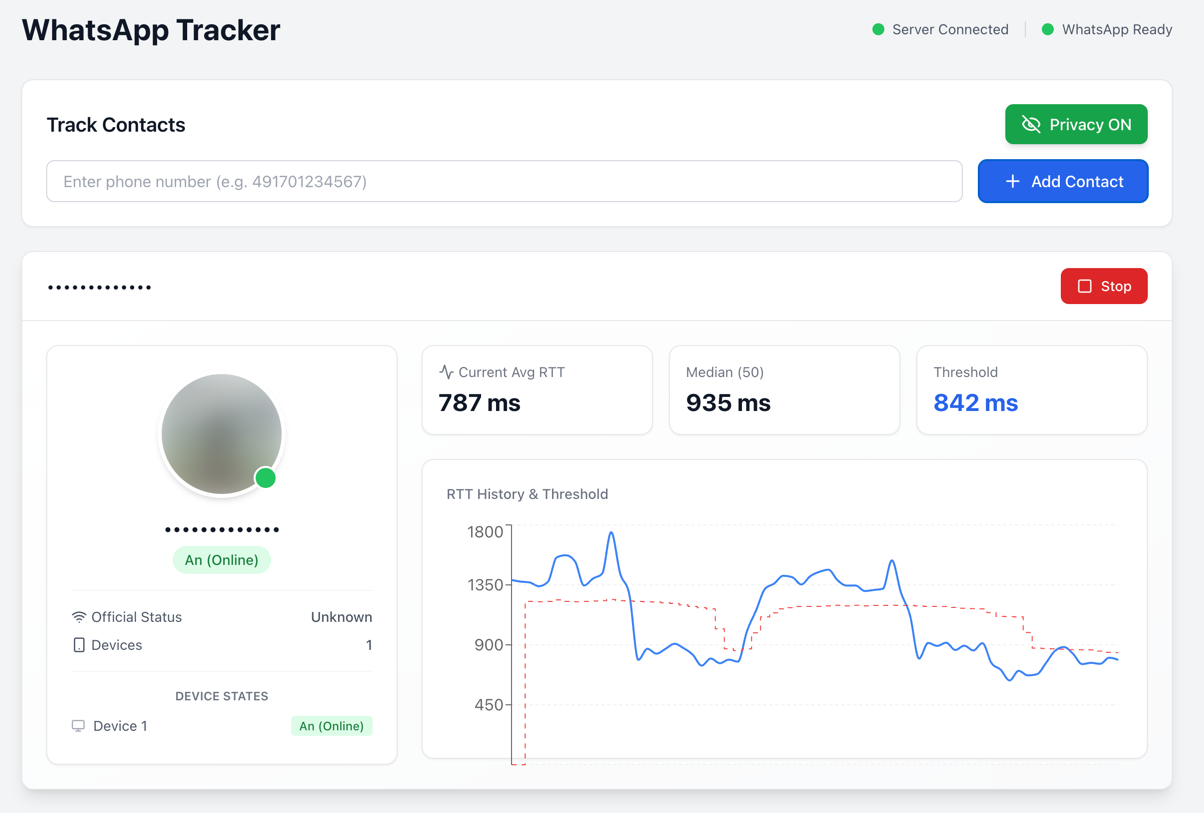 gommzystudio/device-activity-tracker
一个电话号码可以揭示设备是否处于活动、待机或离线状态(以及更多信息)。此 PoC 演示了送达回执 + RTT 时序如何泄露敏感的设备活动模式。(WhatsApp / Signal)
 git0xlai/react2shellpoc
该仓库提供了 CVE-2025-55182(React2Shell)的概念验证(PoC),这是 React Server Components 中的一个远程代码执行漏洞。它演示了该漏洞利用的工作原理,包括 payload 及其影响。
 websecuritylabs/react2shell-library
一个关于 CVE-2025-55182 的资源精选列表,该漏洞是 React Server Components 中被称为 "React2Shell" 的关键远程代码执行 (RCE) 漏洞。
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
关于NiceHash QuickMiner更新机制的关键供应链漏洞研究(CVE-2025-56513)。包括技术分析、攻击场景、影响评估和修复指南。
 thestingr/cve-2025-68613-poc
针对 CVE-2025-68613 的公开 PoC + 扫描器及研究:n8n 工作流自动化中的严重 RCE 漏洞(通过表达式注入,CVSS 10.0)。包含检测工具、完整利用代码和修复指南。
 itsismarcos/bot-exploit-cve-2025-55182
用于在React Server Components/Next.js应用中检测CVE-2025-55182(React2Shell)漏洞的教育型扫描器。利用dorks进行目标发现,并使用非破坏性payloads识别RCE指标。
 rianjuniorsf/analysis-and-poc-n8n-cve-2025-68613
针对 n8n 中 CVE-2025-68613 漏洞的技术研究,涵盖受影响版本、实验室探索场景、攻防分析以及缓解策略。
 mr-alperen/cve-2025-32463
CVE-2025-32463 的概念验证漏洞利用程序,该漏洞是 sudo 1.9.14-1.9.17 中通过 chroot 配置错误和恶意 NSS 库注入实现的本地权限提升漏洞。
 aloshdenny/reverse-synthid-text
对文本版SynthID的逆向工程
 intbjw/cve-2025-68613-poc-via-copilot
针对 CVE-2025-68613 的详细技术分析和概念验证,这是一个通过 IIFE this 上下文绕过导致的 n8n 表达式评估中的严重 RCE 漏洞。包括根本原因分析、利用向量和缓解指南。
 hannahxchen/llm-censorship-steering
《引导审查之船:揭示用于 LLM“思维”控制的表征向量》的代码
 crypt0bit/cve-2025-43541
iOS PoC 漏洞利用
 n132/cve-2025-68325
PoC CVE-2025-68325
 erroristotle/dvdr_llm
使用多个大型语言模型进行软件漏洞检测与修复的集成框架,配备共识分析及评估工具,用于精确率与召回率的权衡。
 brabster/cve-2018-20225
演示并探索 CVE-2018-20225,提供概念验证以理解和测试该漏洞。