#1
 alonaki/inventree-path-traversal-cve-2026-33531
该仓库包含一篇关于在InvenTree报告模板引擎中发现路径遍历漏洞的专业分析报告。该漏洞已在1.2.6和1.3.0版本中修复。
 justjeff211/conti-ransomware-writeup
使用 Splunk 8.2.2 对 Conti 勒索软件入侵 Exchange 服务器进行了完整的 SOC 调查。分析了 Windows 安全、Sysmon 和 IIS 日志源中的 28,145 个事件,以重建完整的攻击链。识别了三个被利用的…
 livecvebench/cve-factory
CVE-Factory
 rickidevs/cve-2026-34070
我在 langchain 中发现了一个零日漏洞——以下是整个过程
 rootdirective-sec/cve-2026-33017-lab
# CVE-2026-33017 可复现实验室 针对 Langflow 中未认证远程代码执行(RCE)漏洞 CVE-2026-33017 的可复现实验室。包含一个 Docker 化的易受攻击服务,以及一个最小危害的 PoC,通过公开的 build 端点演示代码执行。
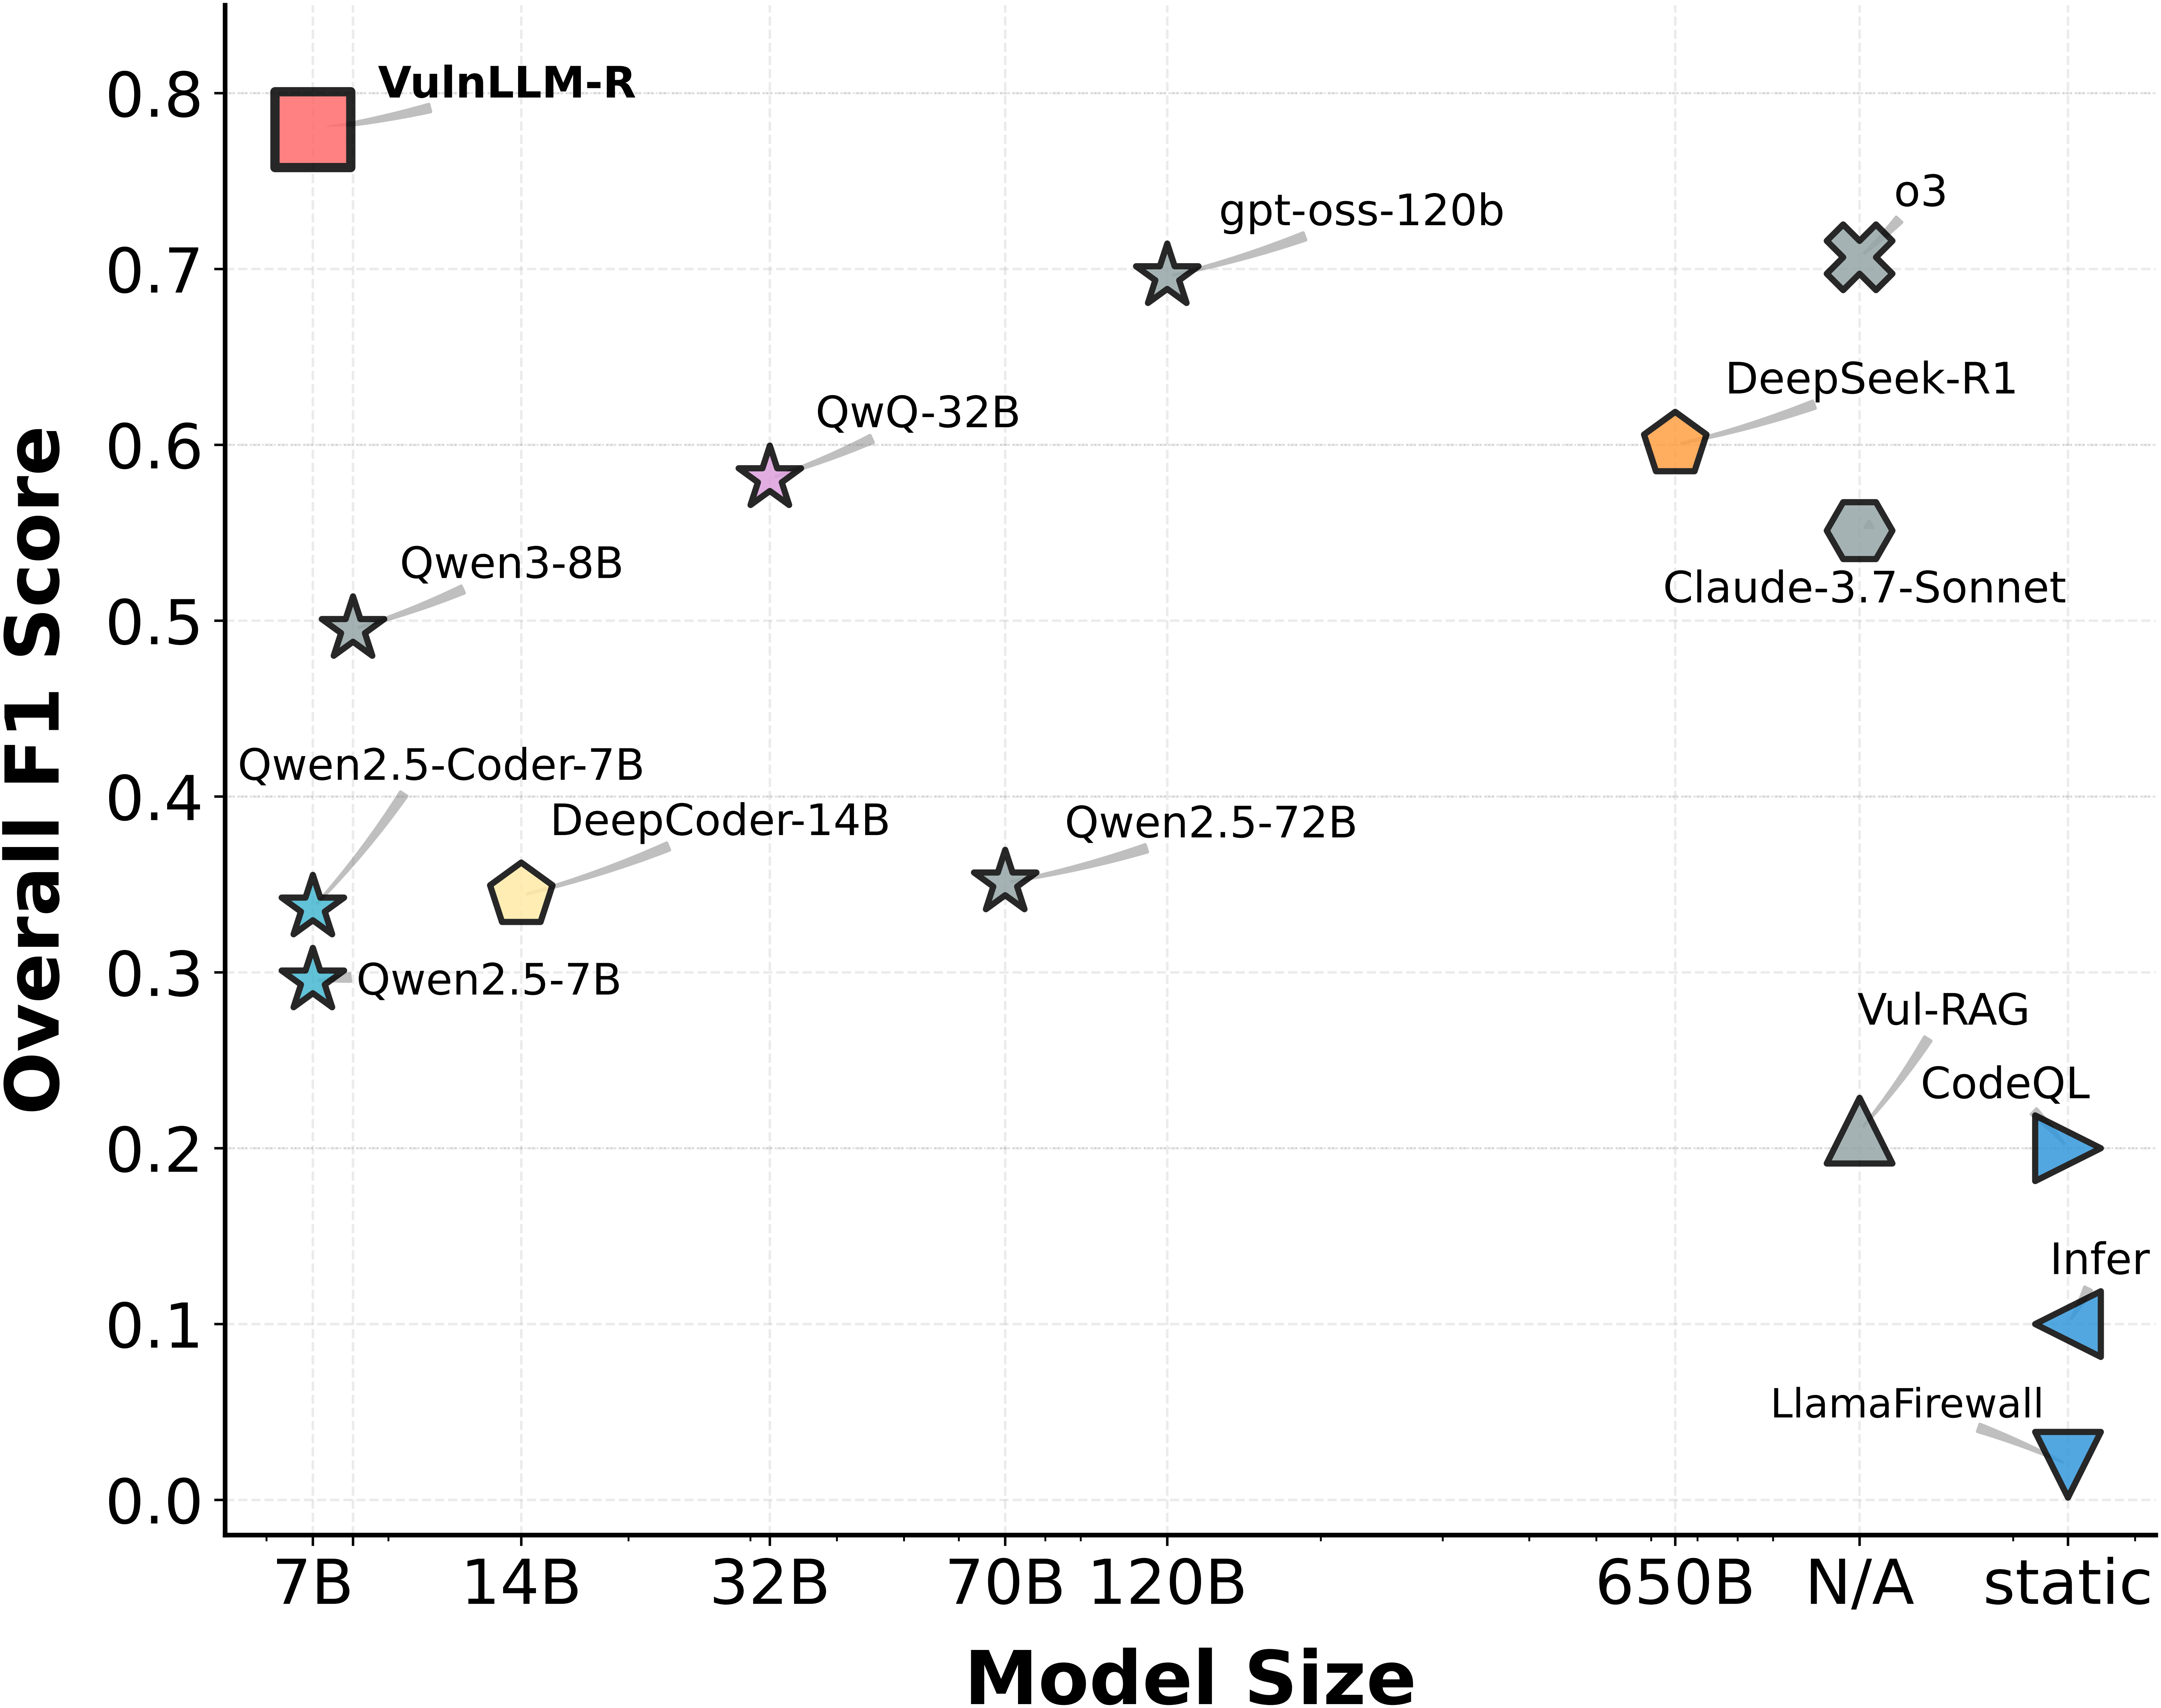 ucsb-mlsec/vulnllm-r
专用推理 LLM,用于 C/C++ 和 Python 源代码漏洞检测,包含数据集构建、SFT/DPO 训练以及结果复现脚本。
 j0qq3r/cve-2025-52204
CVE-2025-52204的协调披露:Znuny OTRS customer.pl端点中的反射型XSS和HTML注入。包括技术摘要、受影响版本、PoC截图和供应商修复版本参考。
 sergicortesabadia/cve-2026-26198-analysis
深入剖析 Python Ormar ORM 中的一个严重 SQL 注入漏洞——复现、修复与测试
 chrissub08/cve-2026-33910_sqlinjectionvulnerabilityopenemr8.0.0.2
CVE-2026-33910:OpenEMR <8.0.0.3 中的 SQL 注入漏洞
 mickmicksh/chub-supply-chain-poc
通过AI文档流水线进行静默依赖注入。240次隔离Docker运行证明,Context Hub的零消毒MCP服务器让被污染的文档能够毫无预警地危害开发者项目。
 zebberncve/cve-2026-26833
thumbler 的安全公告
 zebberncve/cve-2026-26832
Advisory for node-tesseract-ocr ⌯⌲ 每周 50,000 次下载
 franz-chang/adaptive_greedy_local_search
AGLS
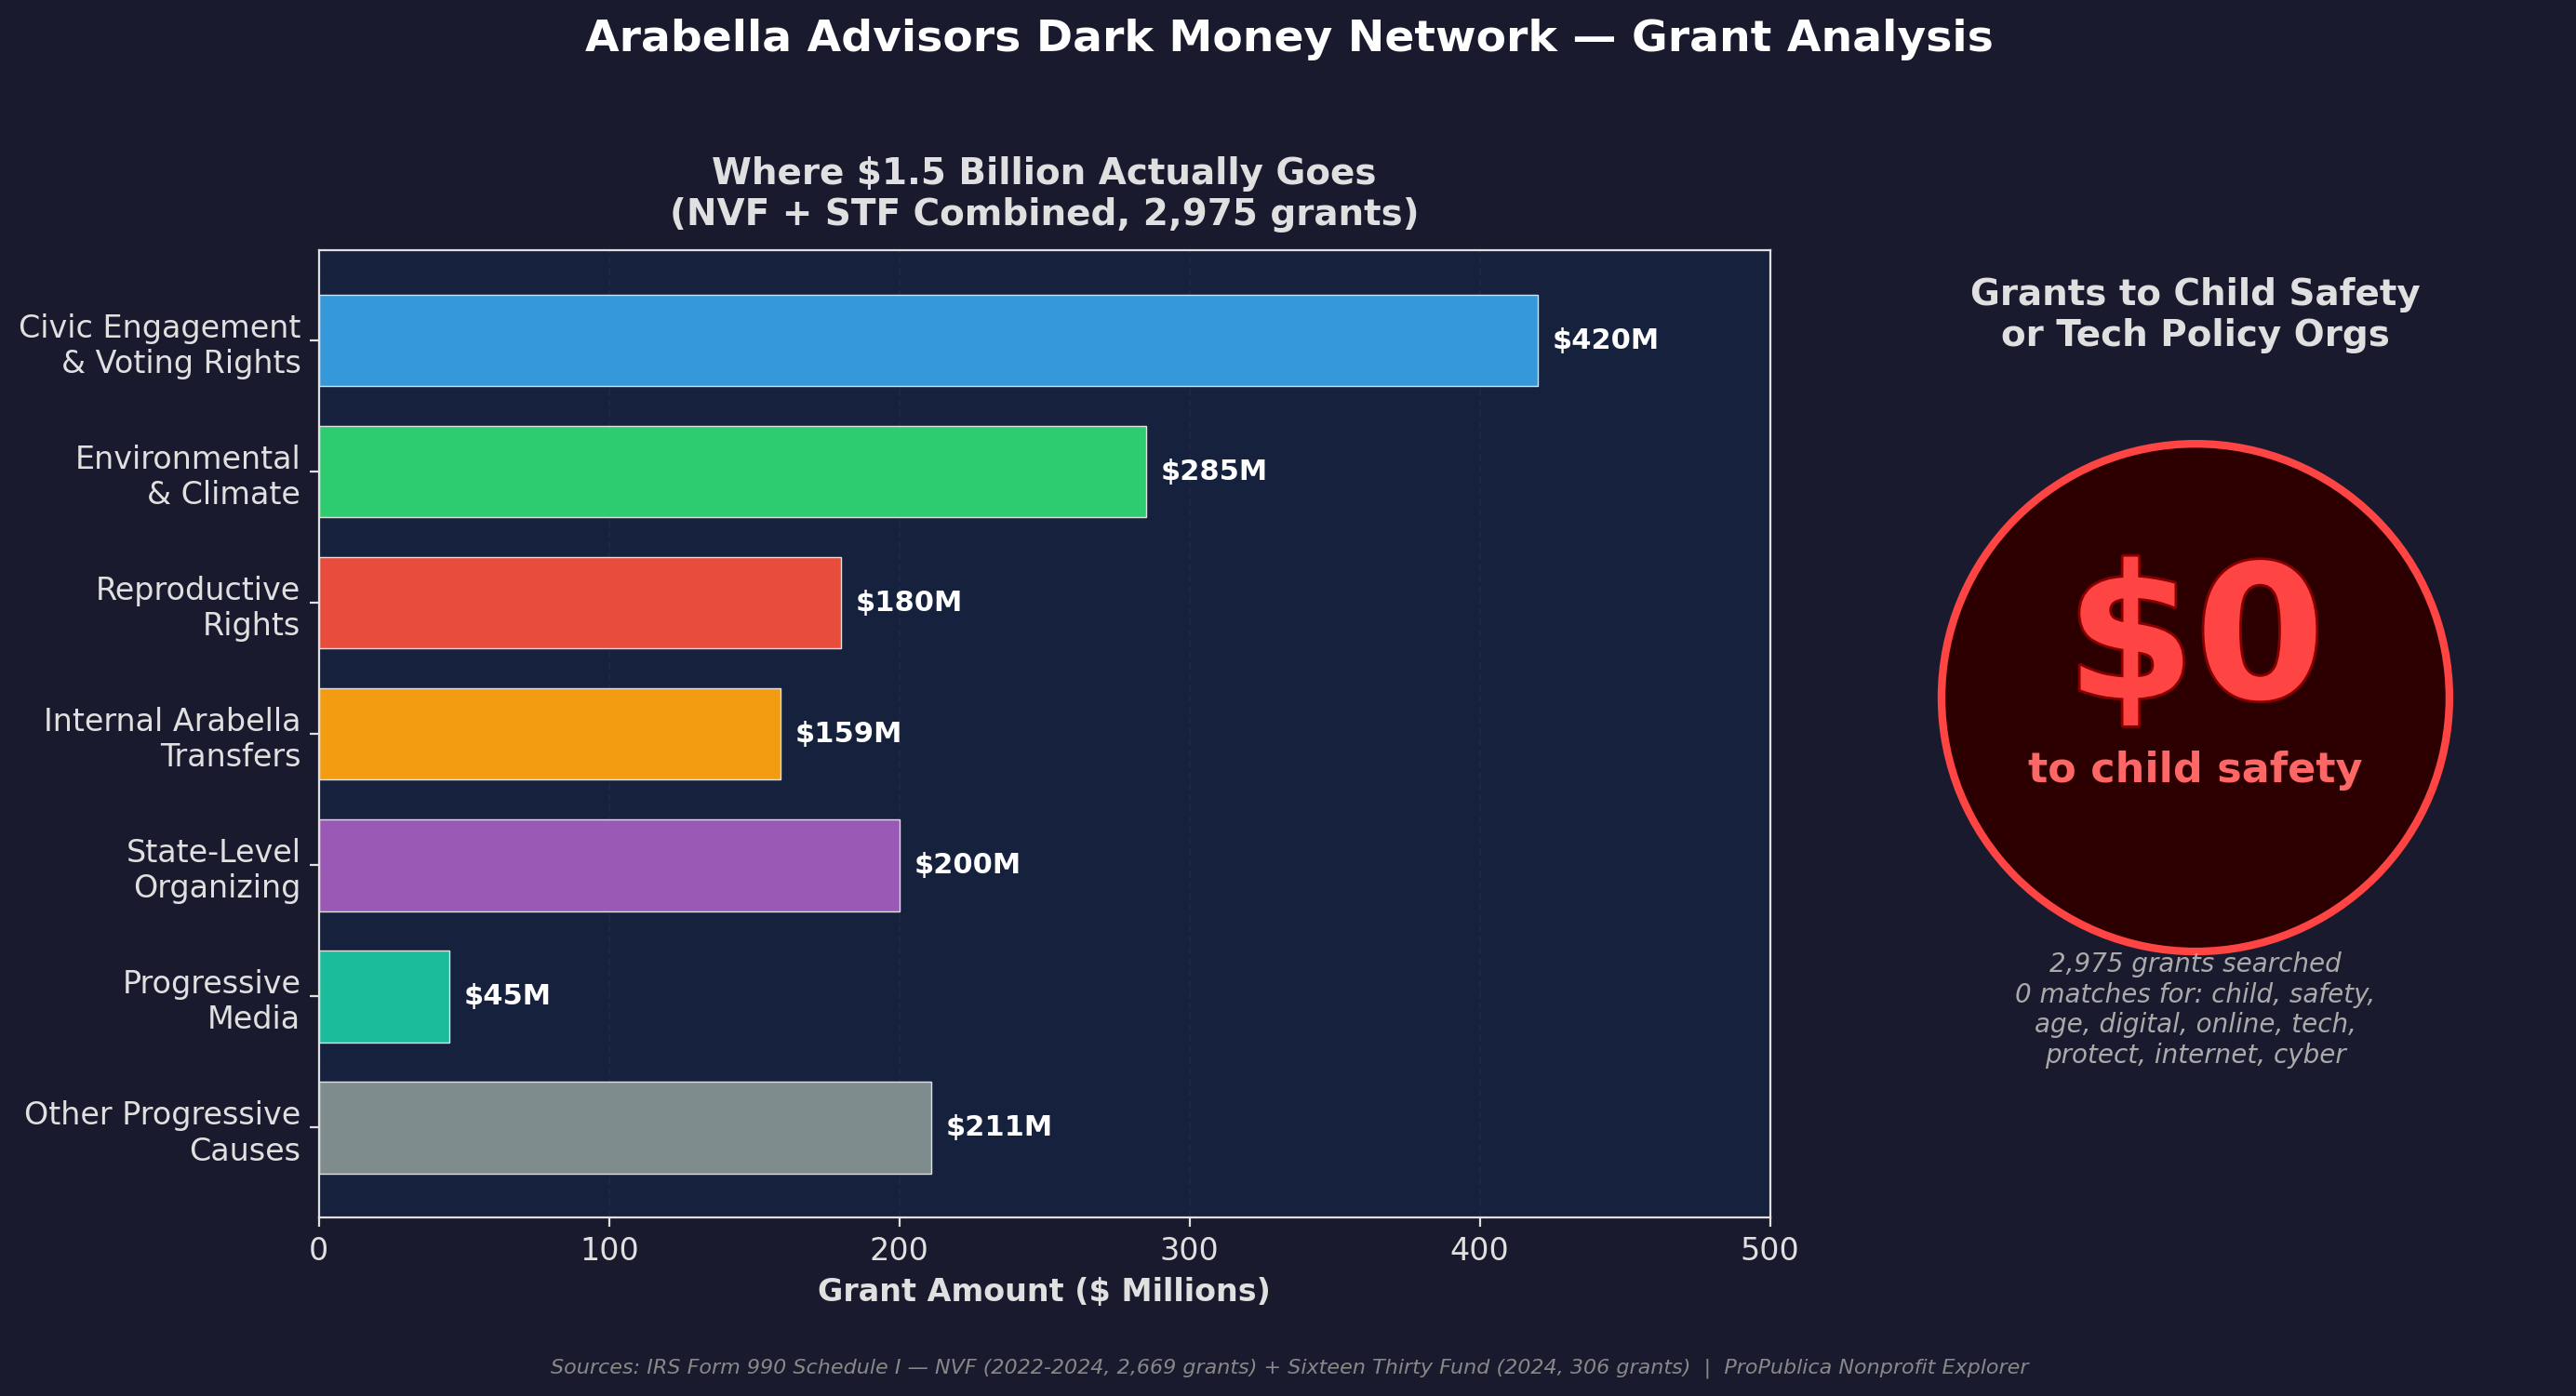 upper-up/meta-lobbying-and-other-findings
对Meta围绕《应用商店问责法案》的多渠道游说活动进行开源情报调查,通过公共记录分析追踪暗钱流动、立法影响以及伪草根倡导。
 desertdemons/cve-2025-6018-6019
CVE-2025-6018 CVE-2025-6019 PoC 漏洞利用 - openSUSE/SUSE Linux Enterprise 15 中的本地权限提升 - PAM 绕过 + udisks2 XFS 竞态条件 LPE 提权至 root

 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2:高级LLM红队研究平台,采用PAIR算法和LLM-as-a-Judge评估