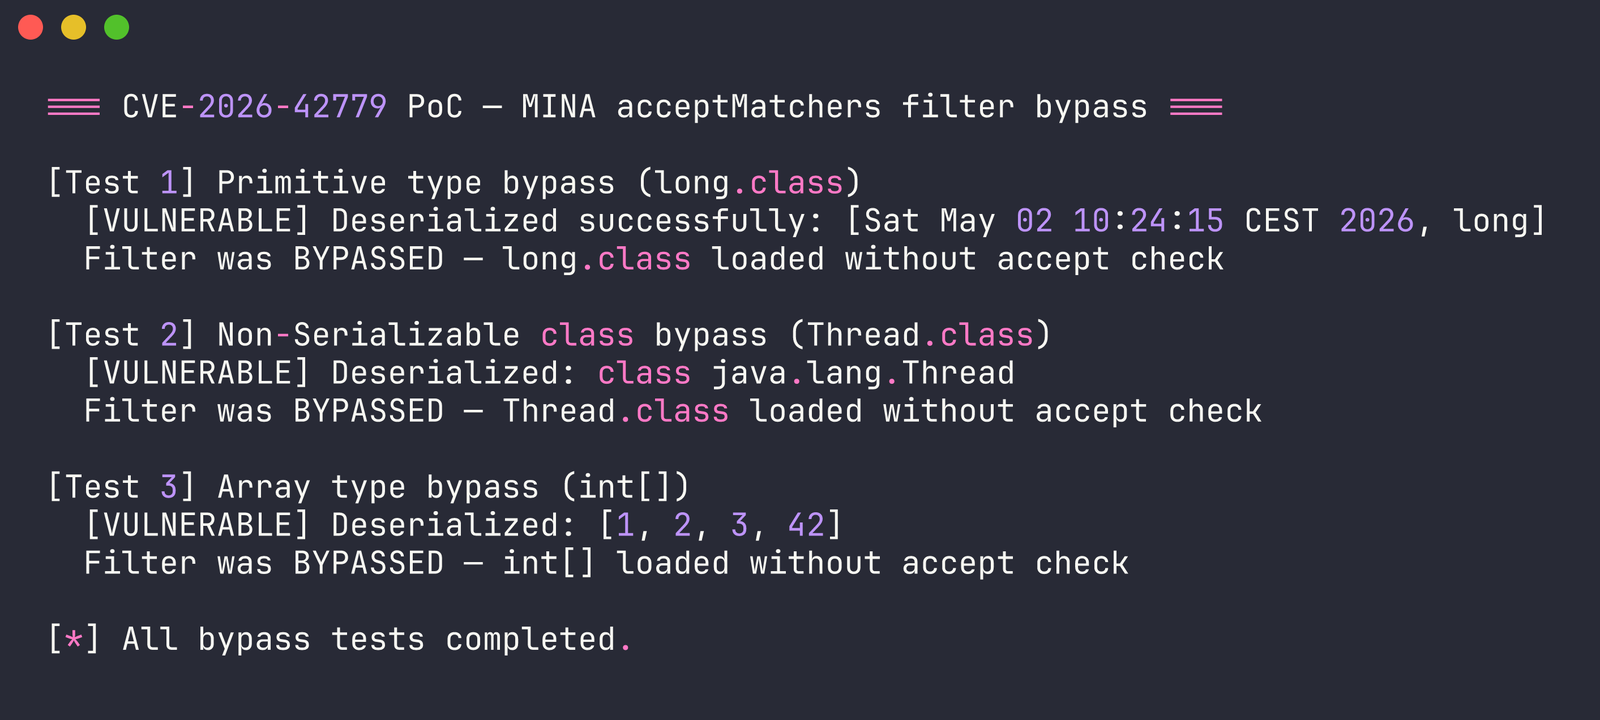
#1
 eynaexp/copy-fail-cve-2026-31431-modernized
CVE-2026-31431 的概念验证漏洞利用程序,由原始的 Copy Fail PE 漏洞利用程序现代化改造而来。用于教育目的演示该漏洞。
 adulau/the-art-of-pivoting
转向的艺术——情报分析师在复杂世界中发掘新关系的技术
 maniakh/cve-2026-31431---copy-fail-poc
此仓库包含 Linux 内核(kernel)中的 CVE-2026-31431(Copy Fail)漏洞。该漏洞利用 algif_aead 模块中的一处优化错误,允许操纵页面缓存(page cache)中的只读文件。
 virus-or-not/cve-2026-32202
生成带有精心构造的 _IDCONTROLW 结构的 LNK 文件,用于研究 Windows Shell 欺骗漏洞 CVE-2026-21510 和 CVE-2026-32202,包括对 shell32.dll 内部机制的逆向工程。
 jodonnel/copyfail-briefing
CVE-2026-31431(复制失败)— 安全简报与修复方案对比
 frawlaboy/cve-2026-39973-poc
CVE-2026-39973(apktool)的概念验证(构建器)
 clarasto/cve-2024-1086_ausarbeitung
CVE-2024-1086的技术分析与利用撰写,详细描述了漏洞机制及概念验证实现。
 0xblackash/cve-2026-31431
CVE-2026-31431
 vesjolyjd/kaspersky_cve-2024-3094
CVE-2024-3094(XZ Utils后门)的安全审查,包括威胁建模、静态/动态代码分析、使用AFL++进行模糊测试,以及概念验证漏洞利用。包含用于可重现分析的Docker环境。
 jneuhauser/copy-fail-cve-2026-31431
CVE-2026-31431 的技术分析与概念验证,该漏洞影响多个发行版的 Linux 内核,包含已测试版本与分析。
 mohabars/cve-2026-21986-virtualbox-dos
CVE-2026-21986: VirtualBox 共享文件夹内核内存耗尽拒绝服务
 dinosn/proftpd-cve-2026-42167-analysis
CVE-2026-42167(ProFTPD mod_sql is_escaped_text() 绕过)的独立复现、代码级根因分析及真实暴露场景报告。
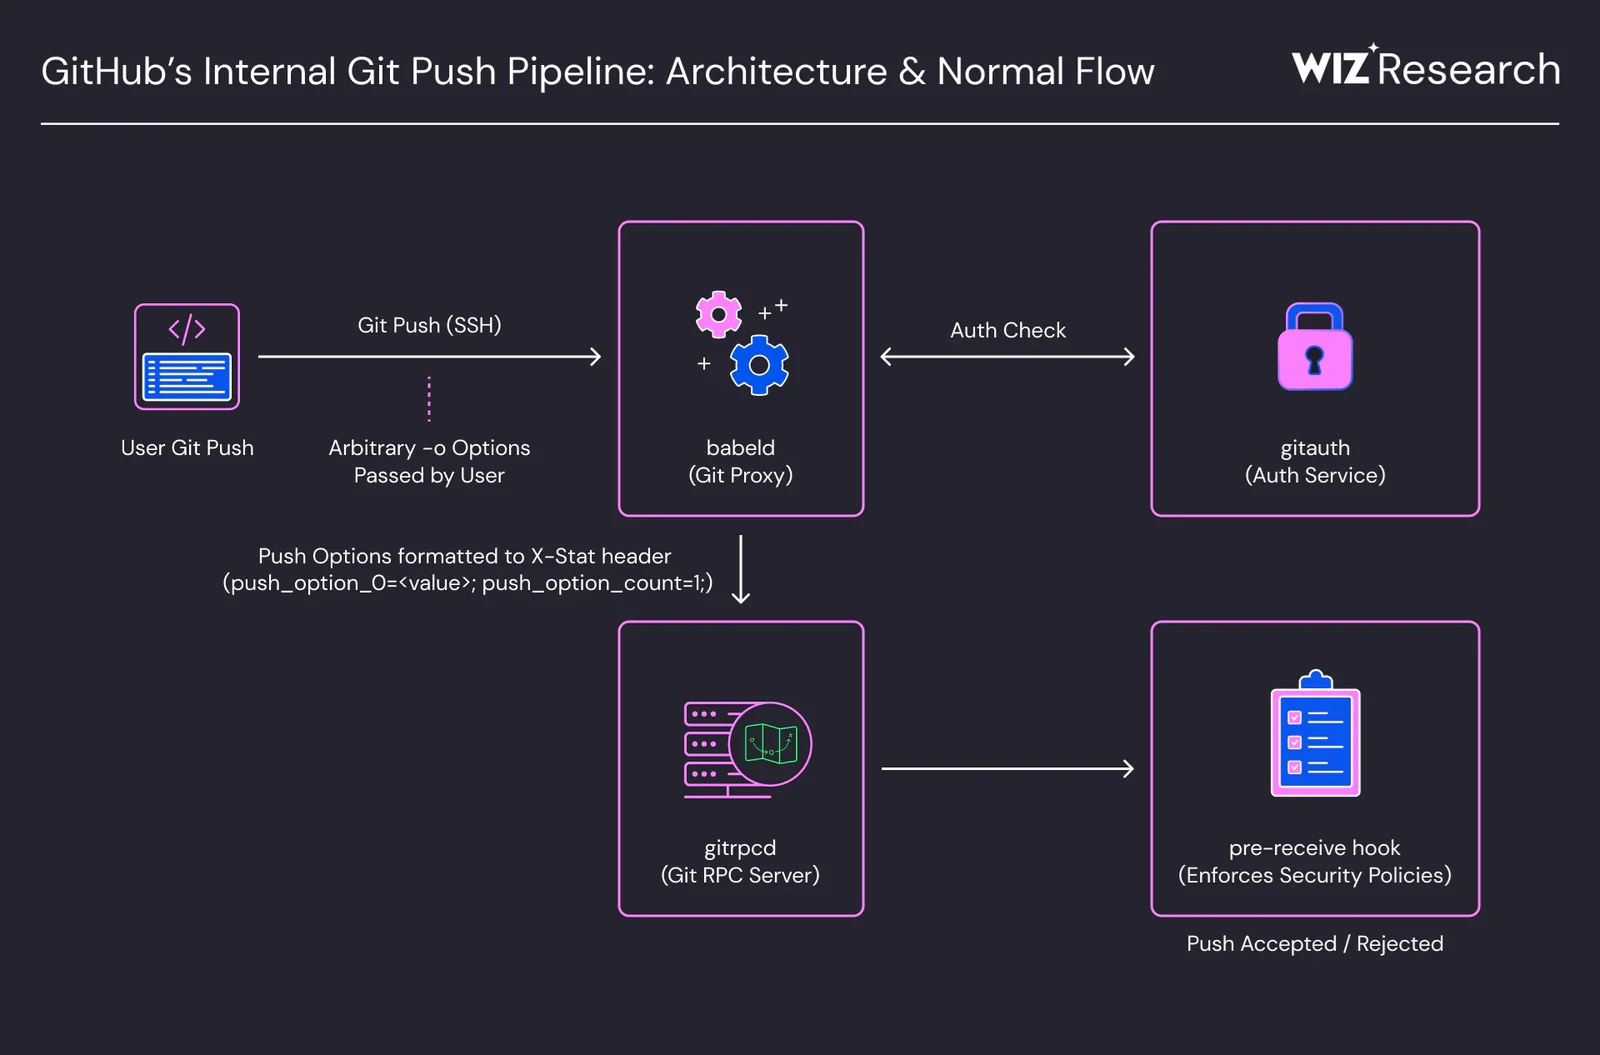 5kr1pt/cve-2026-3854
CVE-2026-3854 的技术剖析,一种通过 git push 中的标头注入实现的 GitHub RCE,解释了该漏洞、利用技术及缓解措施。
 devianntsec/cve-2024-51324
针对 CVE-2024-51324(BYOVD)的硕士论文研究。高级漏洞利用工具,具备 4 种操作模式(SCANNER、LOADER、KILLER、CLEANUP)、SHA-256 驱动校验及完整的学术文档。作品集项目涵盖 Windows 内核驱动安全、IOCTL…
 eqstlab/cve-2026-33937
Handlebars.js AST 注入远程代码执行漏洞
 askhatov21/best-practices-cybersecurity-otanata-project
CVE-2024-3273 — 授权渗透测试报告 D-Link DNS-320L NAS | 客户:Otonata
 chewkeanho/research-cve-2025-68971
[MIRROR] CVE-2025-68971 完整安全漏洞研究报告。