#1

 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC:通过 CVE-2026-31431 页缓存损坏 + 共享镜像层,实现完全非特权容器逃逸至 Kubernetes 节点级代码执行。已在阿里云 ACK、Amazon EKS 和 Google GKE 上验证。
 13o-bbr-bbq/machine_learning_security
有关机器学习和安全的源代码。
 lorenzofradeani/cve-2026-40776
CVE-2026-40776 — WordPress Eventin (wp-event-solution) <= 4.1.8 中的访问控制失效 + IDOR 漏洞
 alessandrobertoldi/research
发布的安全研究仓库,包含关于域名劫持、2FA绕过和大规模欺骗技术的学术论文,由Alessandro Bertoldi及其合作者撰写。
 devianntsec/cve-2024-30051
关于 CVE-2024-30051(Windows DWM 堆溢出)的硕士论文研究。该研究包含高可靠性漏洞利用,具备自动化堆喷射优化、实时日志记录与实证成功率分析。作为作品集项目,展示了高级 Windows 二进制漏洞利用、堆布局操纵以及通过桌面窗口管理器实现本地权限提升(LPE)的技术。
 kowntaewook/cve-2026-41651-analysis
CVE-2026-41651(Pack2TheRoot)深入分析,这是PackageKit中的一个本地权限提升漏洞。内容包括漏洞剖析、攻击链、入侵指标(IoCs)及缓解指南。
 1amba7man/linux-copy-fail-cve-2026-31431
CVE-2026-31431(Copy Fail)的概念验证与技术分析,这是一个影响页缓存完整性的 Linux 内核权限提升漏洞。
 darioomatos/cve-2026-31431-copyfail
CVE-2026-31431 的教育性分析,该漏洞为 Linux 内核中通过 AF_ALG AEAD 就地操作实现的本地权限提升,包括技术根因、检测与缓解措施。
 mrillicit/cve-2026-41044
# CVE-2026-41044 教学演练与概念验证 针对 Apache ActiveMQ 远程代码执行(RCE)漏洞的教学演练与概念验证,包含根因分析与检测脚本。
 themalwareguardian/cve-2026-31431
一份关于 CVE-2026-31431(Copy Fail)的结构化说明,将引入该漏洞并使其得以利用的三项内核变更串联起来。
 kaleth4/cve-2025-40271
对CVE-2025-40271的技术分析,这是Linux内核/proc文件系统中的一个严重释放后使用(Use-After-Free)漏洞,包括根本原因、复现步骤和补丁细节。
 kaleth4/cve-2025-47987
CVE-2025-47987的技术分析与文档,这是一个Windows CredSSP基于堆的缓冲区溢出漏洞,可实现本地权限提升至SYSTEM。
 h4zaz/cve-2025-60503
ultimatefosters上的XSS漏洞
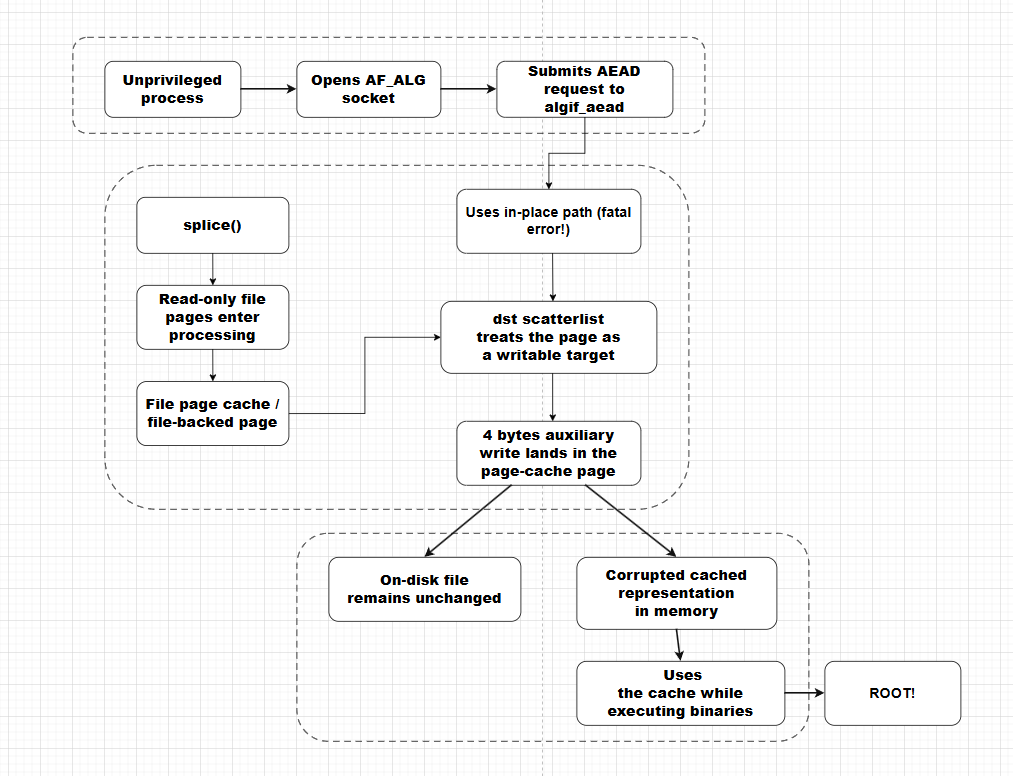 chernstepanov/copyfail-for-dummies
Linux 内核 CVE-2026-31431 的研究笔记与概念验证,记录了 AF_ALG splice() 页缓存损坏漏洞,并附有源码工件和示意图。
 tfawnies/cve-2026-31431
CVE-2026-31431 的概念验证漏洞利用程序,该漏洞是一个影响多个发行版的 Linux 内核漏洞,包含已测试版本和技术分析文档。
 vasyapokemon/cve-2026-31431
Linux 内核 LPE CVE-2026-31431 的研究与检测工具包,包含漏洞利用分析、YARA 规则、auditd/Falco 检测、补丁指南及实验环境。
 mmionf/copy-fail-cve-2026-31431
针对 CVE-2026-31431 的概念验证漏洞利用程序,该漏洞是影响多个发行版的 Linux 内核漏洞,附带技术分析文章及已测试版本。