
 #1

 spectrixdev/diy_whisperpair
利用Google Fast Pair劫持蓝牙配件:WhisperPair CVE-2025-36911参考实现与漏洞验证工具包
 tharooon/cve-2026-29971
攻击者可以在受害者的浏览器中执行任意JavaScript,可能导致会话劫持或权限提升。
 0x00phantom-hat/hoverfly-1.11.3-rce-cve-2025-54123-exploit
针对CVE-2025-54123的漏洞利用,这是Hoverfly中间件API中的经过身份验证的OS命令注入,提供仅检查、单命令、交互式shell和反向shell功能,用于授权安全测试。
 robblackcatchai/porfolio-baron-samedit
这是一个关于CVE-2021-3156:Sudo中的堆缓冲区溢出(Baron Samedit)的研究。


 zvckster/cve-2025-63353
FiberHome HG6145F1 GPON ONT 设备中严重的可预测默认 PSK 漏洞(CVE-2025-63353)的多语言 PoC(Python · Go · JS · C)与技术文档。
 iamliuxiaozhen/copy_fail
copy_fail:CVE-2026-31431
 azqzazq1/lid
LID — Linux 完整性漂移:通过 eBPF 路径名重写绕过 AppArmor。在 LSM 之前进行系统调用参数操纵,零审计足迹。“Linux 正在消亡”
 josephfelix/cve-2026-42945-nginx-rift
用于研究 nginx < 1.30 中的 CVE-2026-42945 漏洞的仓库。
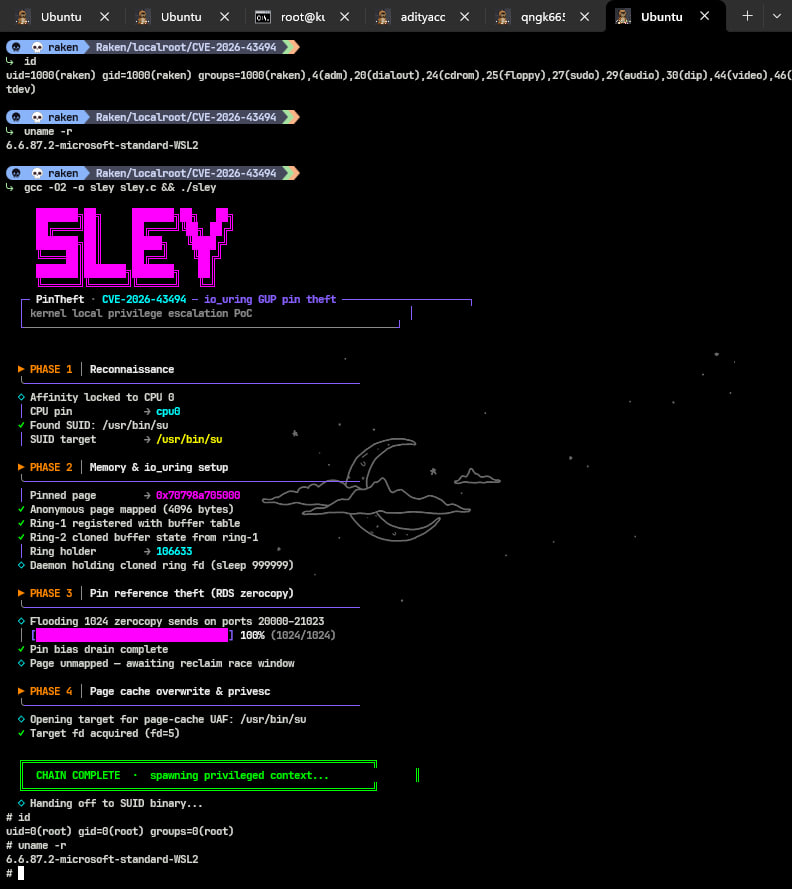 tanzz1337/cve-2026-43494-pintheft-poc
CVE-2026-43494(PinTheft)的概念验证:通过 RDS zerocopy 引用计数漏洞 + io_uring 固定缓冲区实现 Linux 本地提权 → SUID 页缓存覆写。仅限授权研究使用。
 mein-0/cve-2025-7771
CVE-2025-7771 的概念验证漏洞利用程序,针对 ThrottleStop.sys 中的 Windows 内核驱动程序漏洞,可实现任意物理内存读写并将本地权限提升至 SYSTEM。
 r3n3r0/cve-2026-20700
PoC 演示了通过 arm64e 上手工构造的 Mach-O 链式修复,将 dyld 用作 PAC 签名预言机,从而在 iOS 上实现受控的 PAC 有效指针写入与分发回调执行。
 ercihan/cve-2026-40369
CVE-2026-40369的防御性技术分析,这是一个Windows内核权限提升漏洞,具有12字节的附加写入原语。涵盖根本原因、利用限制、KASLR绕过以及检测建议。
 trailofbits/polytracker
一款基于 LLVM 的插桩工具,用于通用污点跟踪、数据流分析和追踪。
 0xblackash/cve-2026-41091
CVE-2026-41091
 moketchups/permanently-jailbroken
我们询问了6个AI关于它们自身编程的问题。所有6个都说越狱永远不会被修复。自己运行——2美元,10分钟。









