#1
 rimbadirgantara/opac-fast-automation
针对 CVE-2025-65862 的自动化
 find-lab/agentward
面向AI代理的全栈安全操作系统,采用五层纵深防御架构,涵盖基础扫描、输入净化、认知保护、决策对齐和执行控制。
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
CVE-2026-30502 的文档和概念验证,这是 OpenKM v6.3.12 中的一个反射型 XSS 漏洞。包含技术分析、根本原因、影响评估以及面向安全研究人员和渗透测试人员的修复指导。
 dharmstm/cve-2026-30503-openkm-6.3.12-stored-xss
CVE-2026-30503的详细披露,这是OpenKM v6.3.12中的一个存储型XSS漏洞。包含根本原因分析、PoC载荷、影响评估和修复建议,供安全研究人员和渗透测试人员使用。
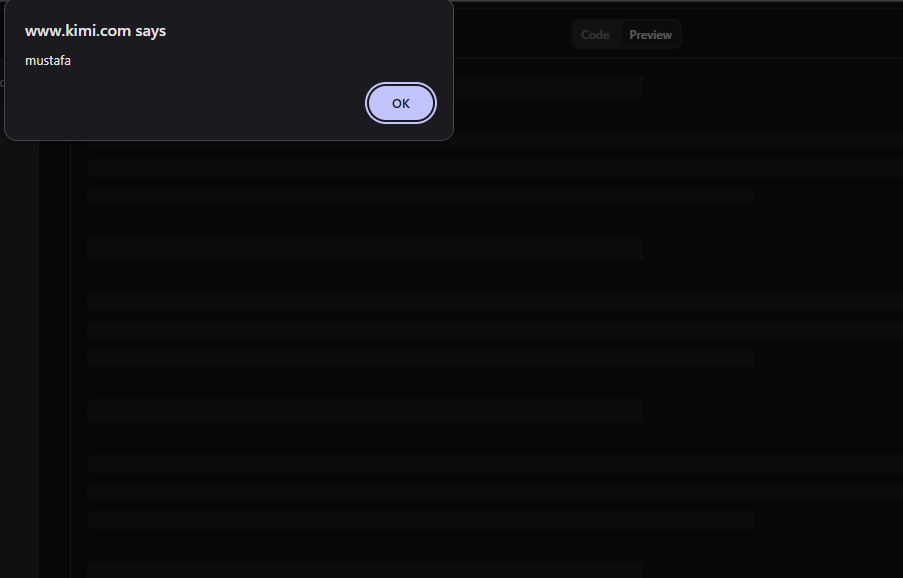 mgtx2/cve-2026-39107
详细披露 Kimi AI v1.0 预览选项卡中的一个存储型 XSS 漏洞,包括攻击场景、PoC 以及针对安全研究人员的修复指南。
 ciri3/spring-cloud-gateway-cve-2022-22947-report
关于Spring Cloud Gateway中CVE-2022-22947以及通过暴露的Actuator端点进行利用的技术报告。
 born0monday/teamspeak3-vulnerabilities
针对 TeamSpeak 3 服务器 (3.13.7) 中 CVE-2026-4390、CVE-2026-4391 和 CVE-2026-4392 的概念验证漏洞利用。
 ashrafzaryouh/cve-2026-20841
CVE-2026-20841 的研究与分析仓库,该漏洞是 Windows 记事本 Markdown 远程代码执行漏洞,包含 PoC 脚本、攻击流程细节、IOC 以及缓解措施指导。
 michaelcummings12/meta-ai-support-prompt
提取自Meta AI支持助手的系统提示,日期为2026年6月1日
 b1nhack/cve-2024-1086
针对 CVE-2024-1086 的通用本地权限提升漏洞利用工具,目标为 Linux 内核 v5.14 至 v6.6,具有高成功率并支持无文件执行。
 doerrdan/it-sec-toolshell
Marp幻灯片演示文稿,详细介绍了CVE-2025-53770(一个SharePoint零日漏洞),包含模块化幻灯片、自定义主题以及用于生成HTML、PDF和PNG输出的构建脚本。
 suraj-ranganath/stealthrl
StealthRL:用于对抗性改写 AI 文本以压力测试检测器鲁棒性的 RL 框架。
 destawell/gemini-2.5-pro-nf-tables-red-teamin
一个技术案例研究与时间线数据集,记录了 Google Gemini 2.5 Pro 针对遗留 Linux 内核漏洞原语(CVE-2023-32233)的安全对齐策略、防护措施及拒绝行为的演变。
 ahmaaaaadbntaaaaa-byte/tid-the-instant-destroyer
用于缓解缓存侧信道攻击的硬件级安全协议。
 itzmetanjim/cve-2026-8697
关于CVE-2026-8697的详细分析,包含针对TP-Link Archer C64路由器通过调试SSH服务绕过登录速率限制的POC利用代码,可实现未经认证的暴力破解密码攻击。
 vishvacyber/detection-tool-kit-for-cve-2026-31431
适用于 CVE-2026-31431 (Copy Fail) Linux 内核本地权限提升(LPE)的分层检测工具包。为防御者提供 eBPF、auditd、Sigma 规则、页缓存差异(page-cache diff)及 IOC 指南。
 kosec-llc/byovd-research
KOSEC 进行的 BYOVD 研究。包含易受攻击的驱动程序和分析报告(CVE-2026-0828)。