
 #1
 shokribardiya/cve-2025-14847-mongobleed
CVE-2025-14847 mongobleed python文件
 nxenon/h2spacex
基于 Scapy 的 HTTP/2 最后一帧同步(也称为单包攻击)低级库/工具 + 利用时序攻击
 0xblackash/cve-2026-45447
CVE-2026-45447
 danielossai12/aisecplus-week01-danielossai
# AISec Plus 第 1 周威胁报告 — EchoLeak(CVE-2025-32711),Microsoft 365 Copilot 中的零点击间接提示注入。
 minc-nice-100/http2-bomb-analysis-paper
HTTP/2 Bomb: HPACK indexed-reference amplification + flow-control stall. A high school student's full protocol analysis (LaTeX). CVE-2026-49975,…
 pavanvootla-sec/cve-2026-37196
# nirix traq v3.9.0 存储型 XSS 漏洞披露,含 PoC、根因分析与缓解指南,面向安全研究人员与防御者。
 trusted-ai/aif360
一套全面的数据集和机器学习模型公平性度量指标、这些指标的说明,以及用于缓解数据集和模型中偏差的算法。
 siyuanli00/intact
研究代码,复现了来自SoK意图导向系统化论文的多轮LLM越狱实验(FITD、MRCJ、ActorAttack、X-Teaming)。
 xuyw-seu/packetpatch
实用的黑盒对抗性数据包生成技术,针对加密流量分类,实现最小开销并完全恢复数据包。
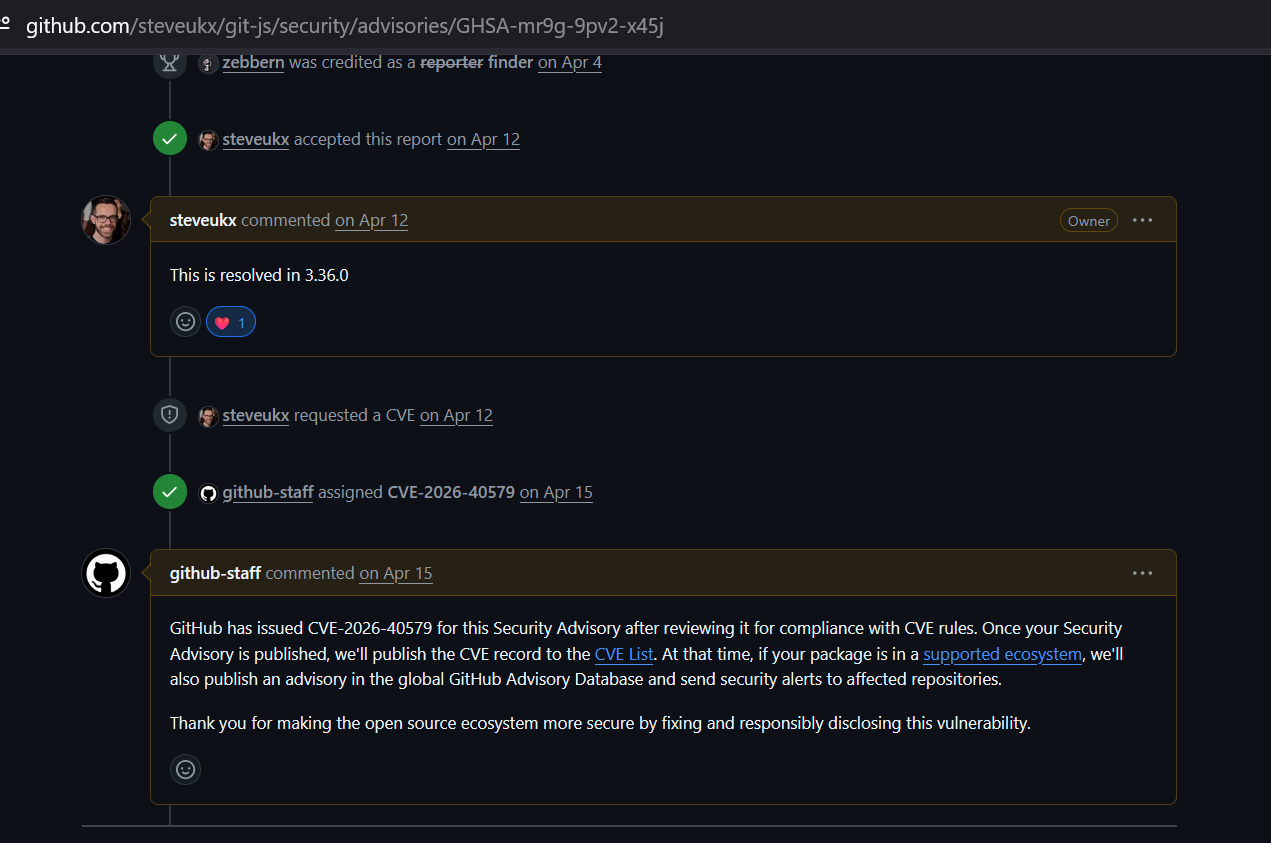 zebberncve/cve-2026-40579
git-js ⌯⌲ 每周 1100 万次下载的安全公告
 ad3210/cve-2024-2887-report
POC 即将发布
 wsu-cyber-security-lab-ai/clipguard
使用SAM分割和CLIP模型来规避基于AI的诈骗图像分类器的对抗性图像扰动工具,用于安全研究。
 murdok1982/exploit-poc-para-cve-2024-30085
用Python编写的利用程序,旨在利用CVE-2024-30085权限提升漏洞。
 mauricioportela/cve-2026-31431-analysis
技术分析报告:Linux内核隔离漏洞利用(CVE-2026-31431)
 nst/spyphone
这个项目展示了一款恶意iPhone应用程序可以收集的数据类型。
 joakimbulow/cve-2026-48962
CVE-2026-48962 - IO::Compress - 代码执行
 nadafarafat/bd-alaris-firmware-analysis
BD Alaris 8015输液泵固件安全分析(CVE-2016-9355)。识别出6个复合漏洞,包括明文Wi-Fi凭据、HTTP固件更新和禁用完整性检查。STRIDE威胁建模和MITRE Playbook验证。









