
 #1

 chris1sflaggin/lcsajdump
一种基于机器学习的图驱动多架构ROP Gadget检测方法

 thesisgroup3/secassessment_gapdetect
基于规则的CLI工具,用于评估组织防御与MITRE ATT&CK和D3FEND框架,检测安全漏洞,并提议缓解措施。支持JSON/纯文本输入、SBOM生成和漏洞分析。
 luisbuilds-data/cve-2024-1086-writeup
根因分析和概念验证利用,针对CVE-2024-1086,这是一个Linux内核netfilter双重释放漏洞,可通过堆喷射实现任意内存写入。
 0xhossam/uncanny
另一种具备本地权限提升(LPE)能力的新强制原语——通过 Windows Store InstallService 插件解析实验,由非管理员用户对机器账户实施 NTLM 强制
 azilrababe/cve-2024-50379
Apache Tomcat CVE-2024-50379 技术分析,涵盖根本原因、利用条件、检测策略和缓解技术。
 covepseng/cve-2026-43512-poc
针对CVE-2026-43512(Apache Tomcat 摘要认证绕过)的可利用性PoC
 g0thamrabb1t/cve-2026-48907-joomla-jce-detection
防御性实验室验证和SOC检测指南,针对Joomla JCE <= 2.9.99.4中的CVE-2026-48907漏洞,包含Apache/Joomla/auditd遥测、webshell工件、Sigma规则、MITRE ATT&CK映射及缓解建议。
 pedrobarcha/memory-injection
针对 Claude、Gemini 和 ChatGPT 中通过记忆功能实施的持久性提示注入研究,包含复现步骤、数据集以及针对隐私、完整性和可用性攻击的验证。
 rivaedoardo62-boop/cve-2024-23897-jenkins-poc
基于独立Docker的CVE-2024-23897重现与分析,该漏洞通过args4j @-syntax参数扩展实现Jenkins CLI任意文件读取。
 mda1r/cve-2026-31278
Suprema BioStar 2 中 Active Directory 凭据泄露漏洞的 CVE 分析
 heshamash/cve-2026-11417-aws-cdk-rce
CVE-2026-11417 的技术分析与概念验证(PoC):AWS CDK 的 NodejsFunction 中的操作系统命令注入 / 远程代码执行(RCE)。
 0x574r/darkcloak
Linux 进程身份伪装工具,通过 11 阶段 prctl 流水线伪造 comm、argv、cmdline、environ、exe 路径和 VMA,以冒充另一个进程。
 pedramamini/awesome-yara
一份精选的 YARA 规则、工具和人员列表。
 edoardottt/cve-2025-67511
关于CVE-2025-67511的详细披露,这是CAI框架SSH工具中的一个命令注入漏洞,可诱使AI代理危害其自身主机。
 nnatsopoulos/xz-backdoor-research
CVE-2024-3094 XZ Utils 后门研究 - 攻击面可视化工具、系统漏洞检查器及通用 Linux CVE 评估工具
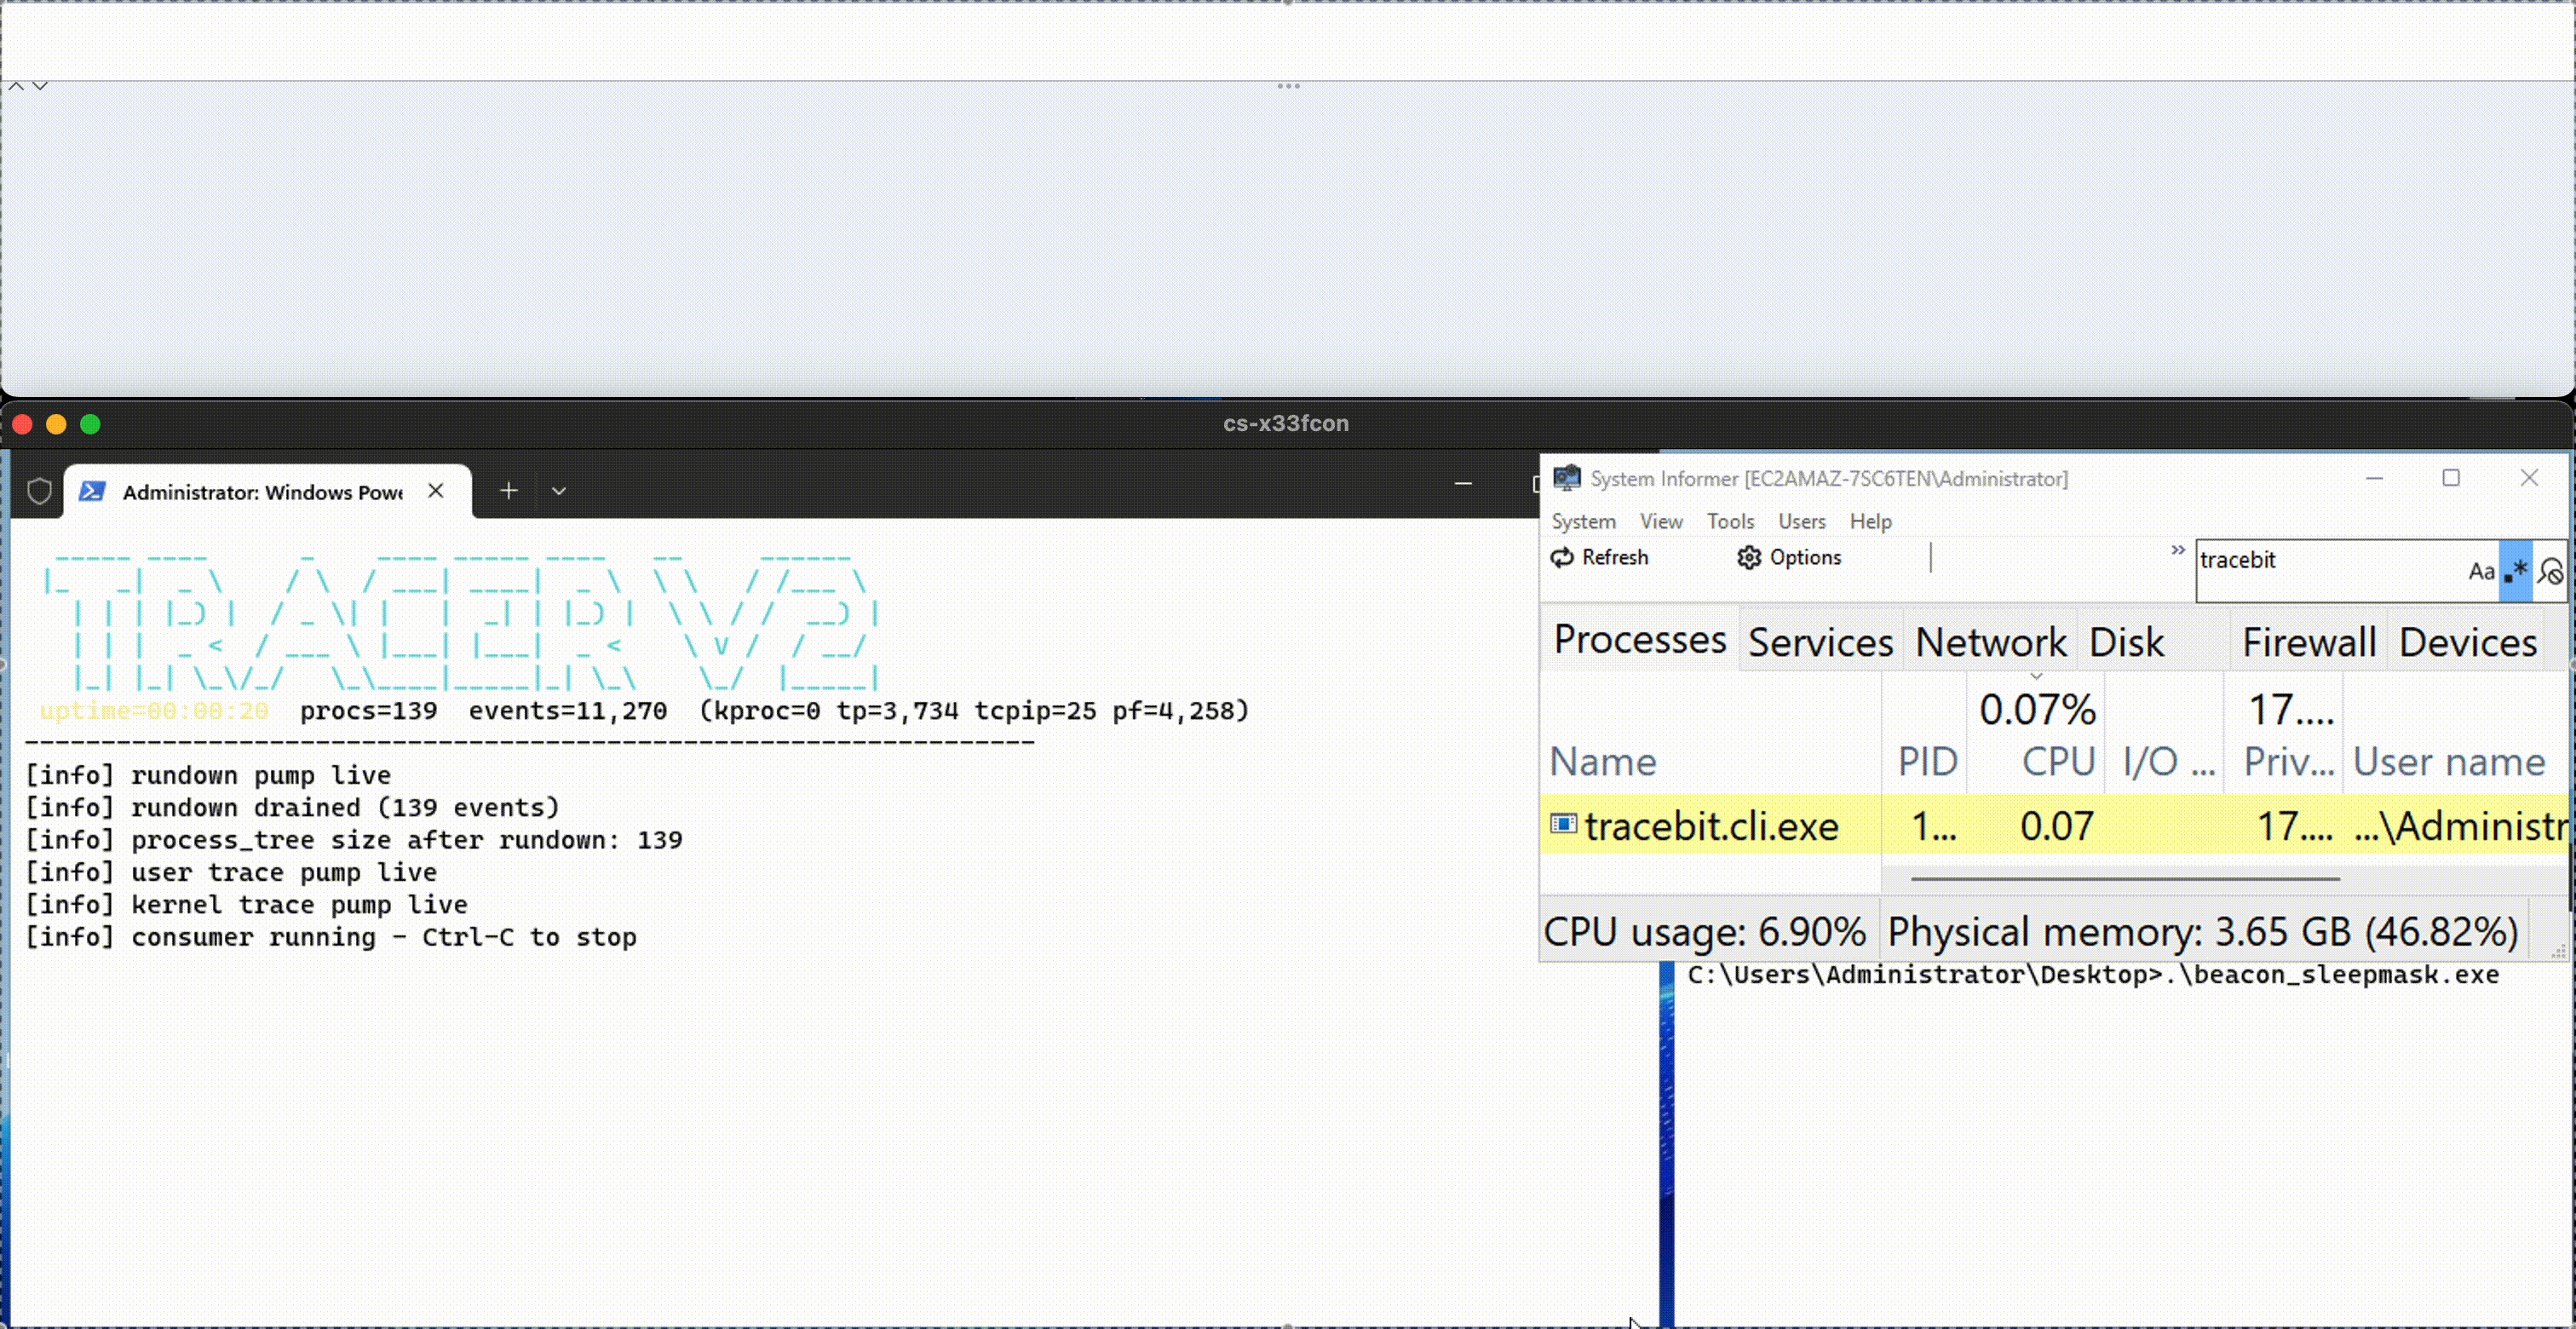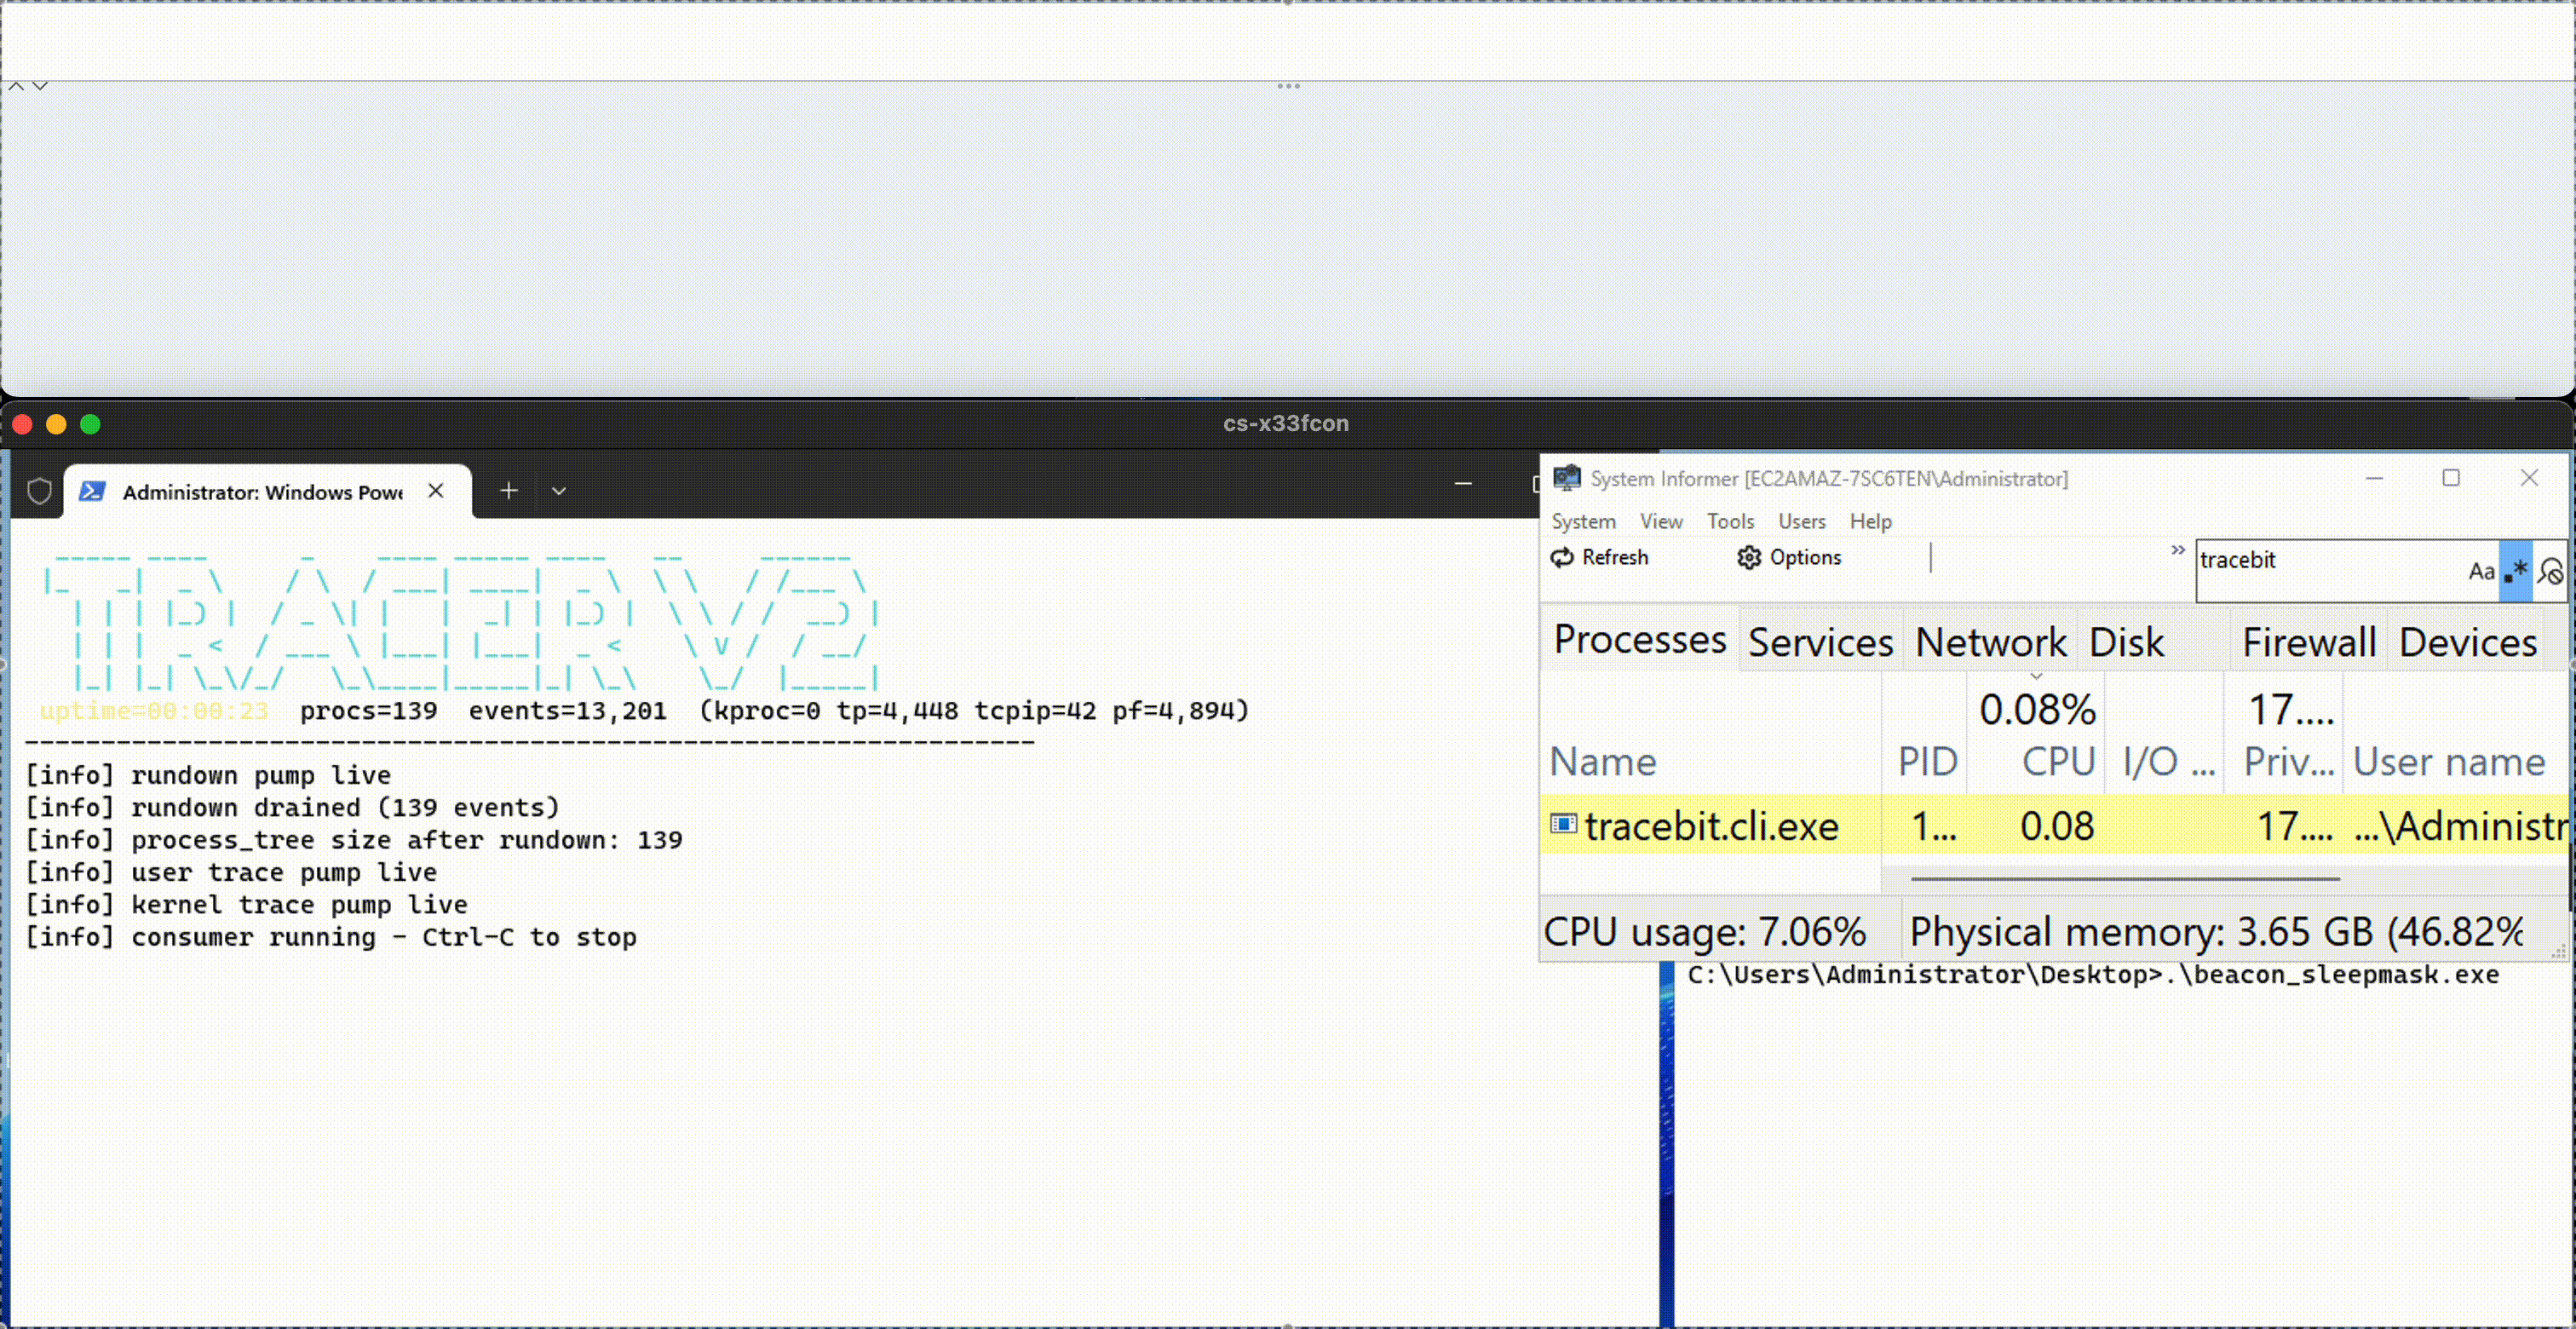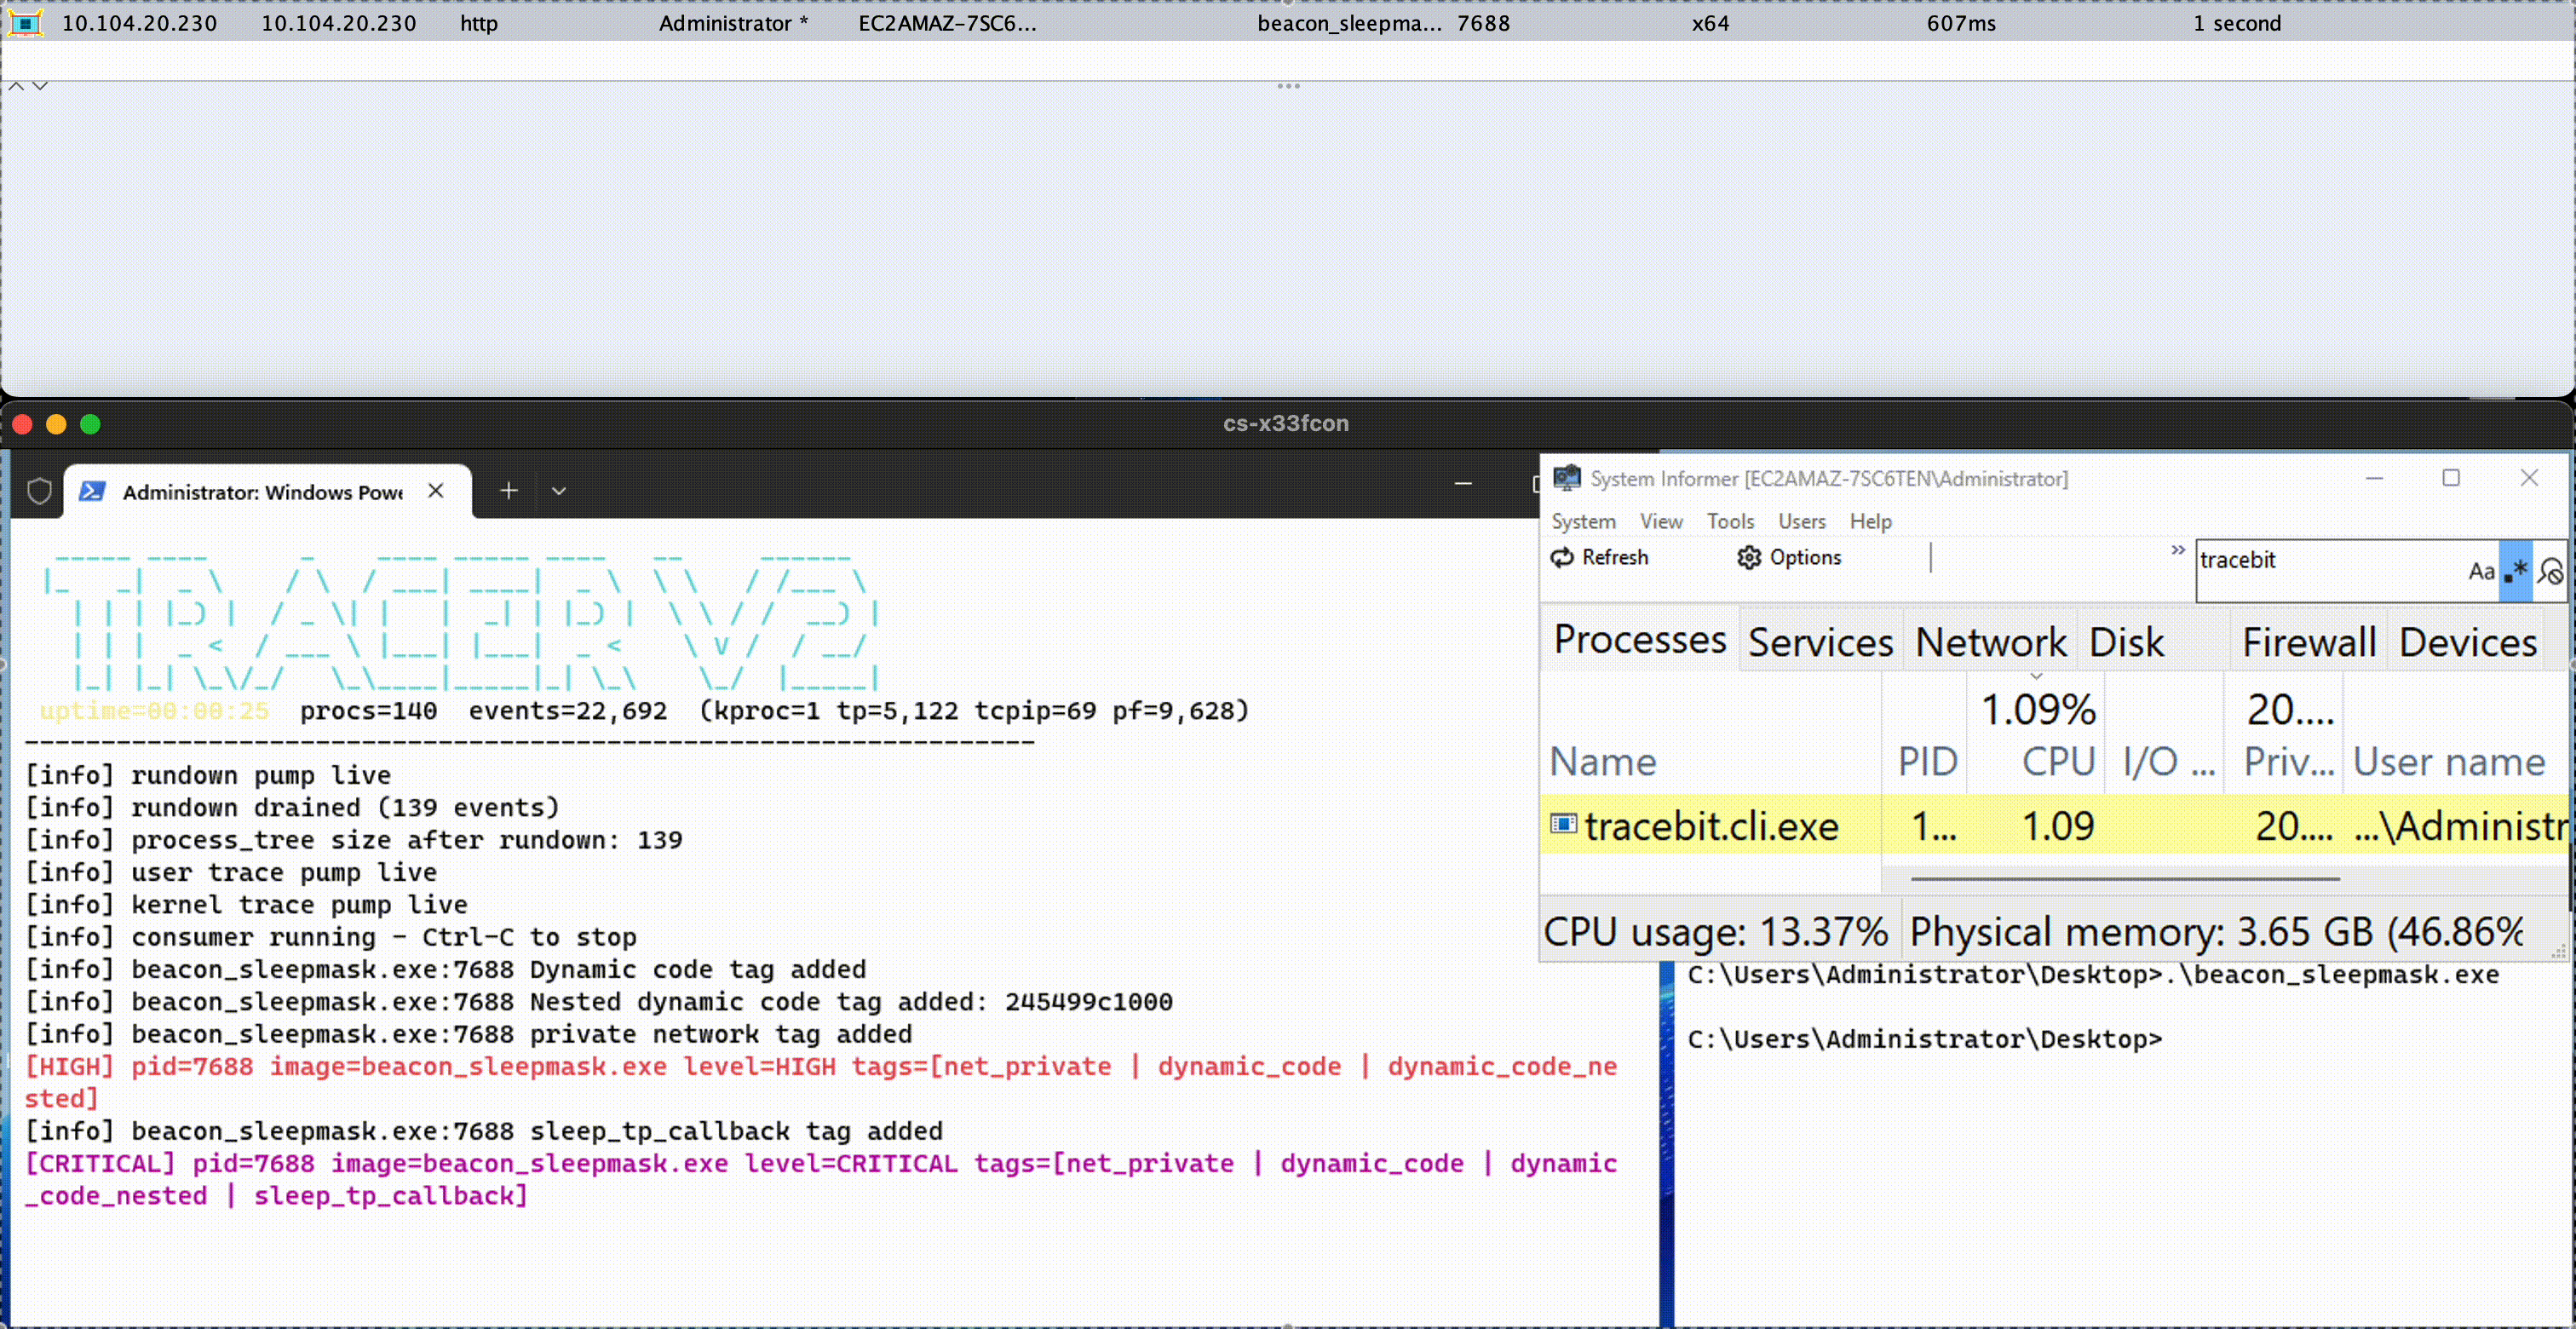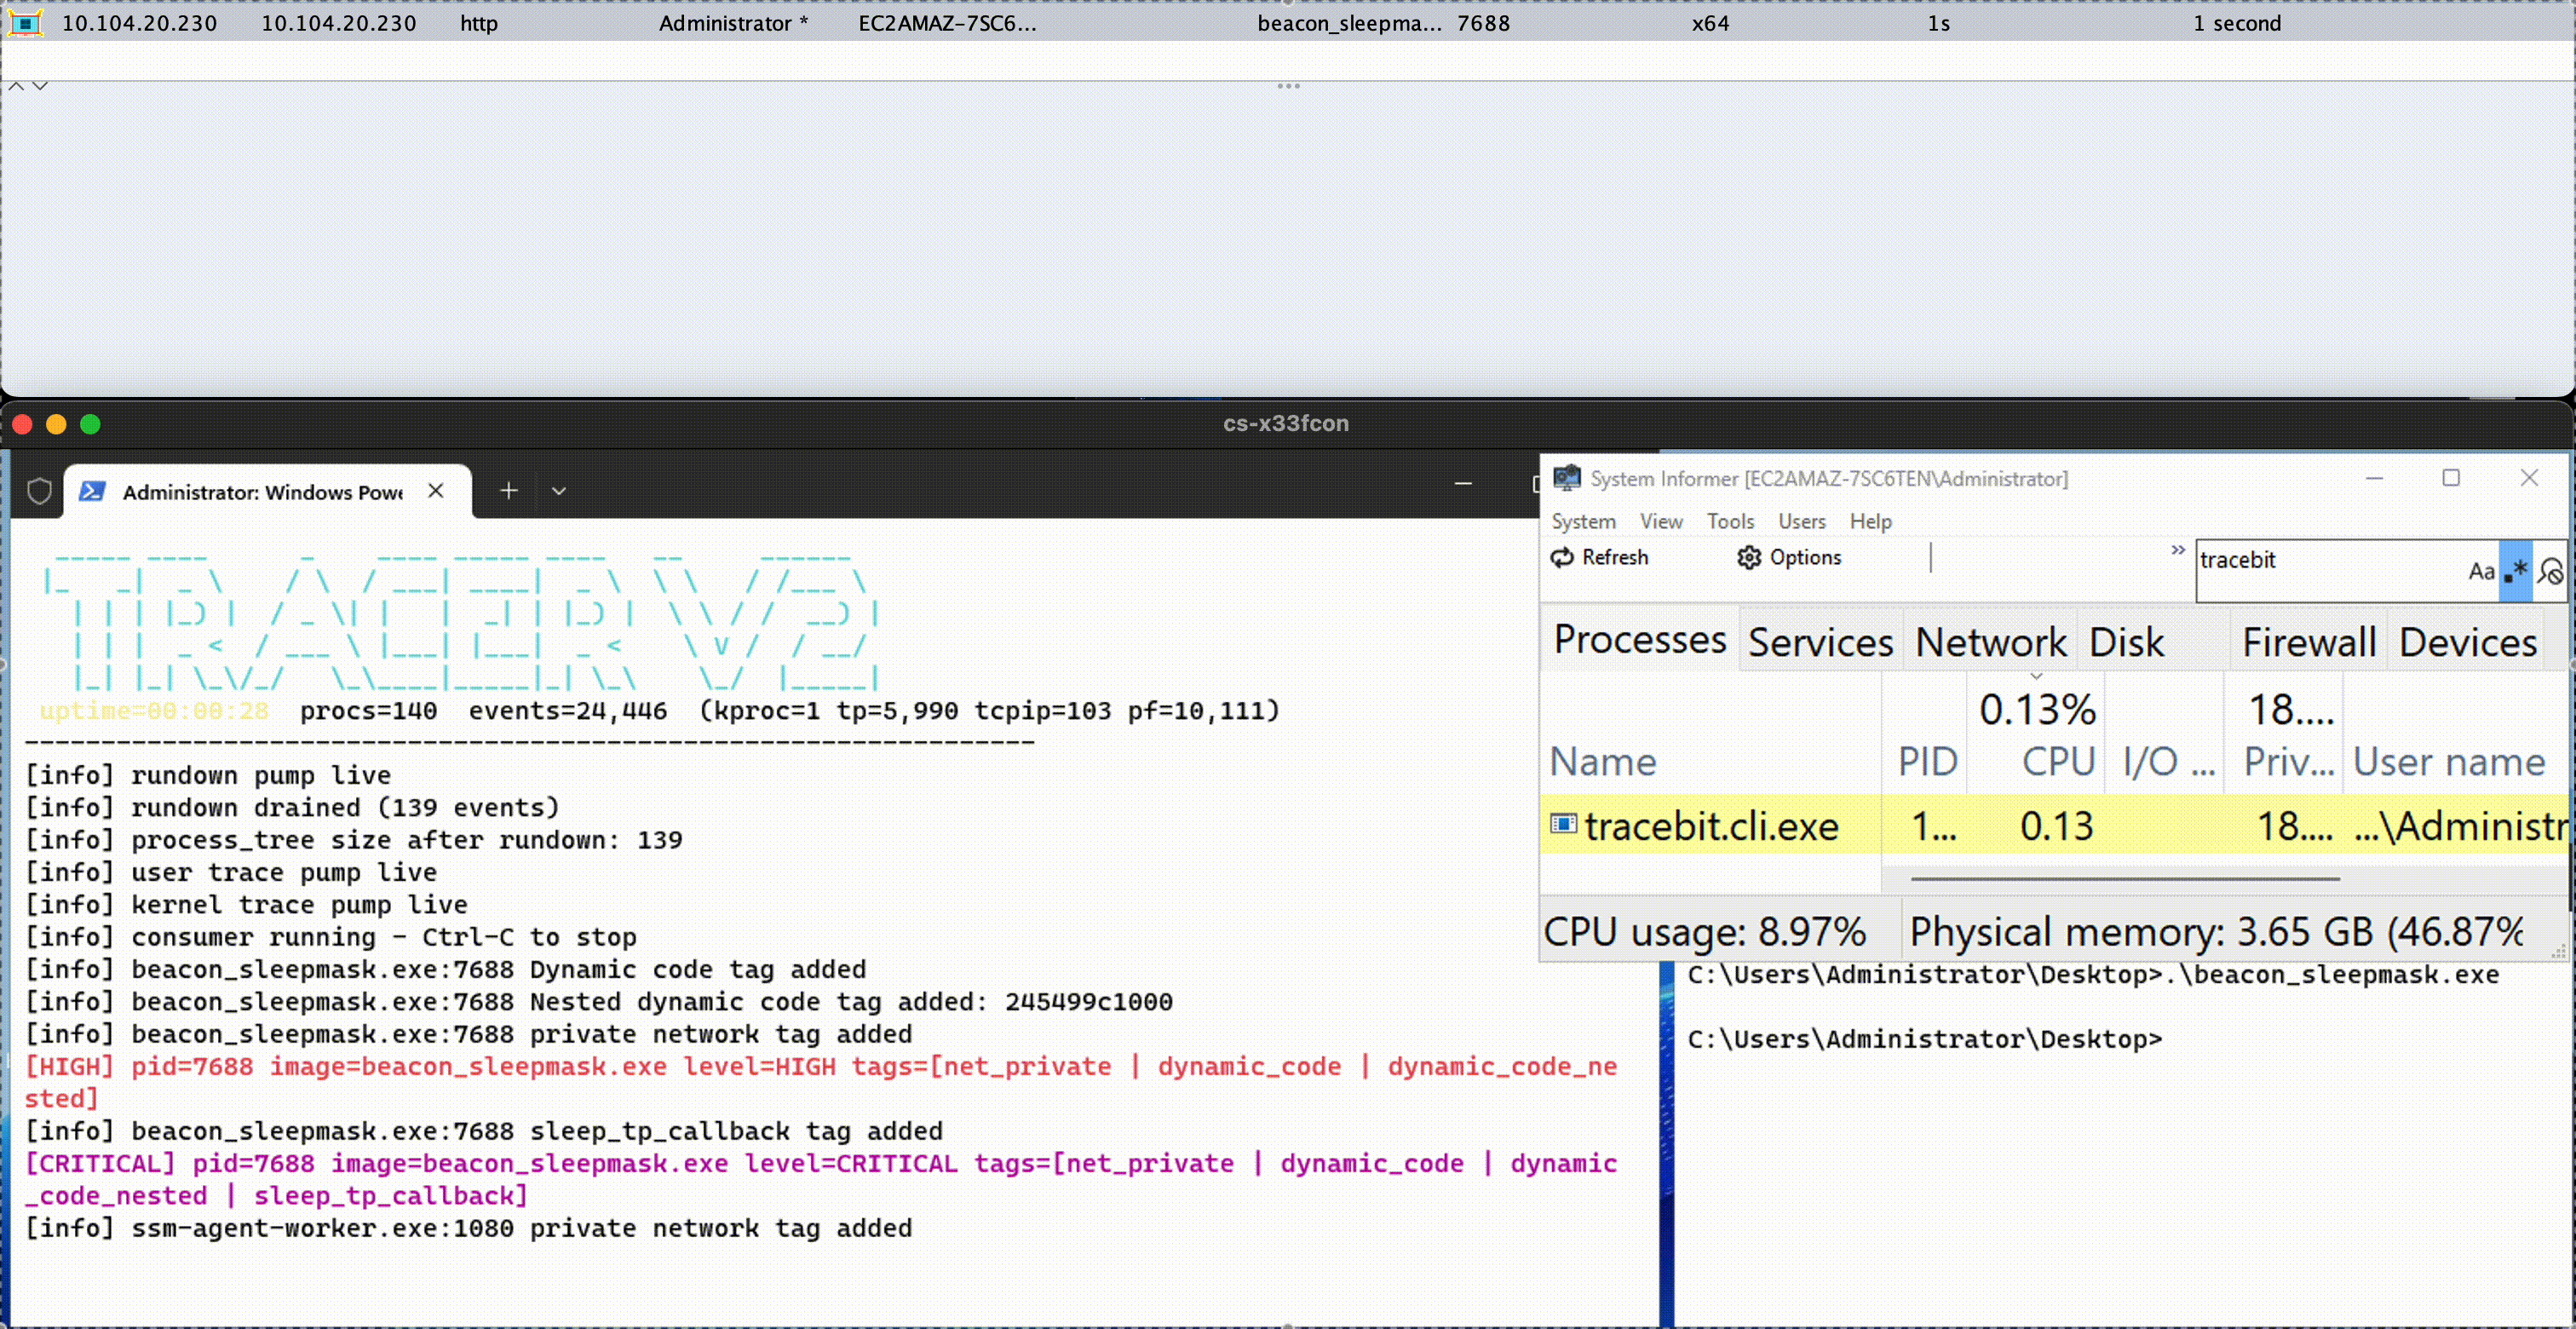 threathunters-io/kassandra_x33fcon_2026
此仓库包含在 x33fcon 2026 上展示的研究工具及相关演示幻灯片。该内容仅供研究和教育目的使用。









