
 #1

 jonastrikex/cve-2026-14856-tastyigniter
CVE-2026-14856 的技术分析与 PoC,该漏洞是 TastyIgniter v4.3.0 Media Manager 中的存储型 XSS,可与 CSRF 结合实现管理员账户接管。
 chpratik/nginx_2026_cve_bundle_cti_report
涵盖的 CVE:CVE-2026-28755、CVE-2026-42926、CVE-2026-9256、CVE-2026-42055、CVE-2026-42533
 dungsocool/cve-2026-8206
CVE-2026-8206: Kirki Customizer Framework - 未认证账户接管 (CVSS 9.8)
 chpratik/cve-2026-54121
Active Directory 证书服务 (AD CS) 中的不当授权允许已授权攻击者通过网络提升权限。
 chpratik/cve-2026-9830
CVE-2026-9830(BookingPress Pro WordPress 插件身份验证绕过漏洞)的威胁情报报告仓库,包含详细分析、补丁 diff 和检测指南。
 chpratik/cve-2026-50522
Microsoft Office SharePoint 中不可信数据的反序列化允许未经授权的攻击者通过网络执行代码。
 zer0dayf/cve-2026-65008
CVE-2026-65008
 threatlance-org/security-advisories
公开的安全公告仓库,包含详细的 CVE 分析报告,涵盖漏洞描述、严重性评级以及受影响产品的修复指导。
 phucc29/cve-2025-55182
概念验证(PoC)漏洞利用程序,演示如何通过 React Flight 协议中的不安全反序列化实现远程代码执行(CVE-2025-55182)。包含 Snort 和 OSQuery 检测规则。
 j-dahl7/mcp-attack-detection-sentinel
Sentinel 检测实验室,用于 MCP 攻击链:CVE-2026-26118 SSRF 令牌窃取、工具投毒、跨服务器数据外泄、身份后渗透利用。映射至 OWASP Agentic Top 10。包含 5 条分析规则、7 个狩猎查询及工作簿。配套资源来自…
 csrxamfi/cve-2025-43400
CVE-2025-43400 (视频 + 报告)
 mrtiz/cve-2023-35671
Android 应用 PIN 安全漏洞导致通过 Google Wallet 进行未经授权的支付
 imxur/cve-2026-48908-joomla-sp-page-builder-rce
针对 CVE-2026-48908 的技术分析与安全公告:JoomShaper SP Page Builder 中未认证的任意文件上传可导致远程代码执行(RCE)。
 imxur/wordpress-cve-2026-63030-analysis
CVE-2026-63030 的技术分析、根本原因剖析及非破坏性检测方法。
 l0lsec/cve-2021-3262
CVE-2021-3262 - TripSpark VEO Transportation / NovusEDU 的 editOEN 参数中存在盲 SQL 注入漏洞。未经身份验证,面向互联网。包含载荷、带注释的请求和证据。
 ardakrg/cve-2026-51592
TahaBakhtari/SubtitleGenerator 中的路径遍历漏洞 - CVE-2026-51592
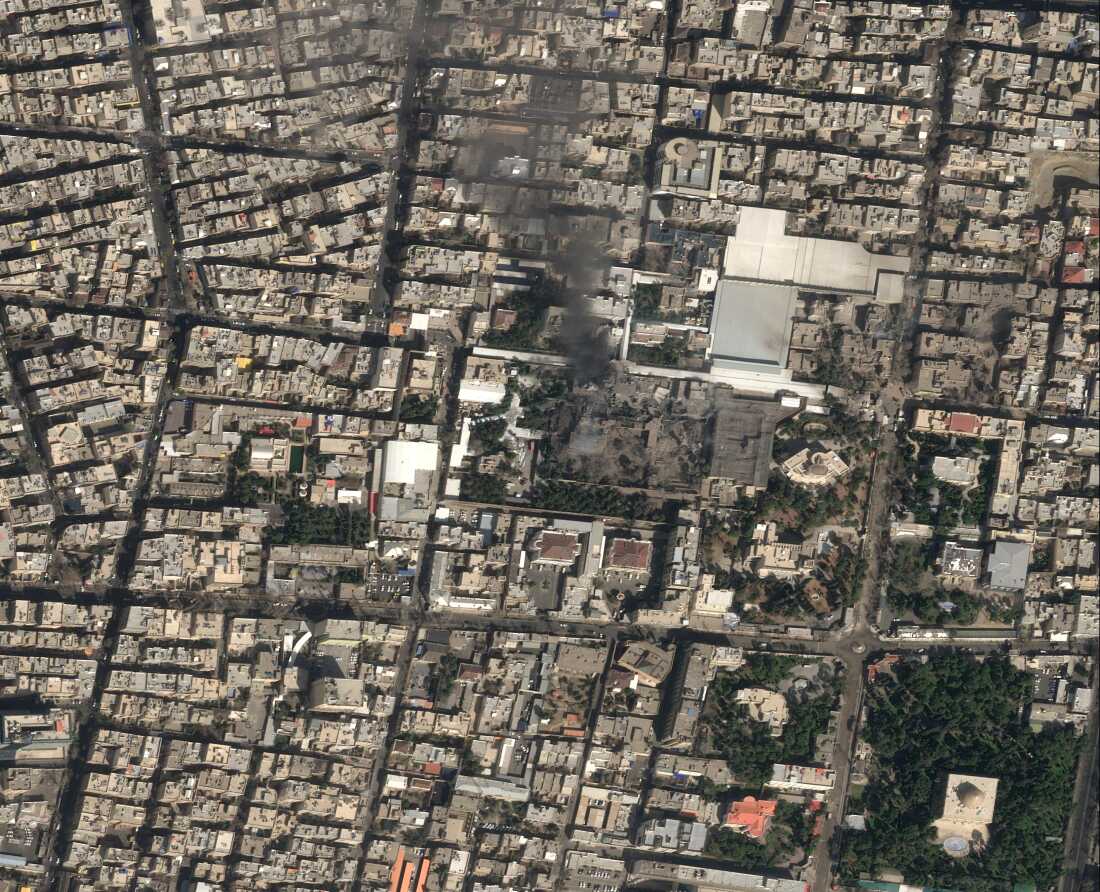 albintouma/iran-war-media
Iran War Media Monitor 收集涉及美以对伊朗战争的新闻文章,并应用情感分析来揭示谁支持谁反对这场战争。









