
 #1

 pravin761/cve-2026-54107
CVE-2026-54107 的根因分析:Windows win32kfull.sys 中的一个释放后使用(use-after-free)漏洞,涵盖竞态条件调试、静态分析、MSRC 分流洞察,以及实用的内核漏洞利用研究。
 anthropics/cryptography-research-demo
可复现的密码分析工件,用于对降轮 AES 实施单密钥恢复攻击,包括黑盒密钥恢复、DDT-Gray 搜索、S 盒缓存以及 Lean 形式化证明。
 zypherion-technologies/unconfuserex
一个 ConfuserEx2 反混淆器,支持反篡改、压缩、常量、控制流和资源恢复。
 deepfield/public-research
来自诺基亚深场ERT的DDoS僵尸网络研究与入侵指标
 ryehr/hitms_steganography
使用算术/Discop 隐写编码器在 LLM 聊天 token 选择中嵌入多条秘密消息,支持位精确解码与隐写分析评估。
 4d4j/objdump-out-of-bounds-write
概念验证(PoC),演示了 CVE-2026-18220,即 GNU binutils 的 DLX ELF 后端中的一个越界(OOB)写入漏洞(具体通过 `objdump -g` 触发)。
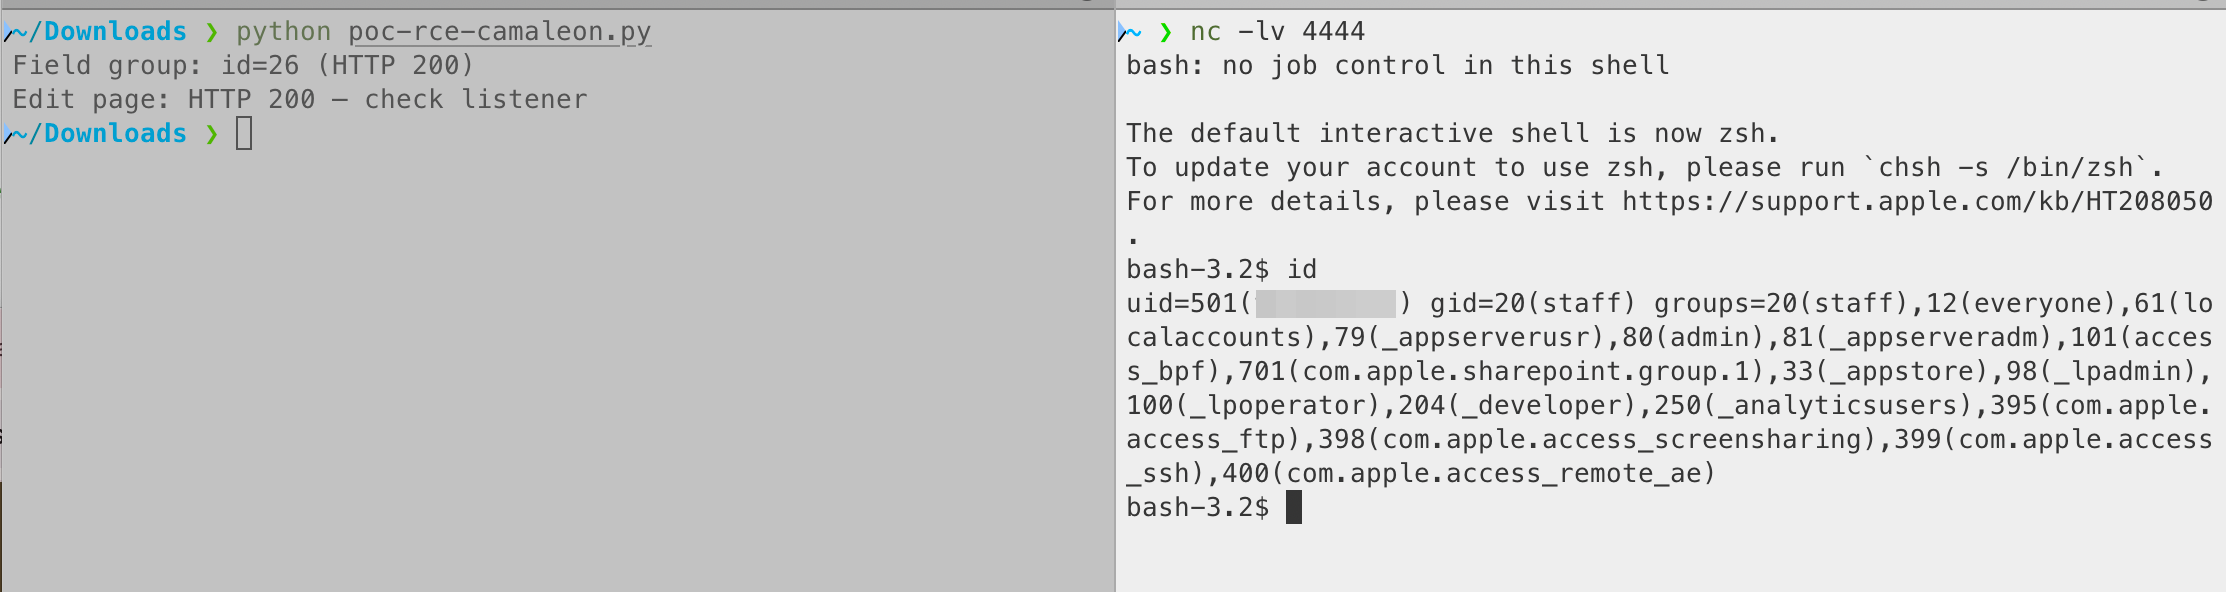 theopaid/cve-2026-66748-camaleon-cms---authenticated-rce-via-select_eval-custom-field
安全公告:Camaleon CMS - 通过 `select_eval` 自定义字段实现认证后远程代码执行
 theopaid/cve-2026-67183-unauthenticated-memory-leak-leads-to-memory-exhaustion-tinyweb-
安全公告:未认证内存泄漏导致内存耗尽 (TinyWeb)
 theopaid/cve-2026-67184-unauthenticated-null-pointer-dereference-crashes-the-server-tinyweb-
安全公告:未认证的空指针解引用导致服务器崩溃(TinyWeb)
 theopaid/cve-2026-66752-http-request-smuggling-via-unparsed-transfer-encoding-values-tiny_http-
安全公告:通过未解析的 Transfer-Encoding 值实现 HTTP 请求走私(tiny_http)
 theopaid/cve-2026-67182-http-request-smuggling-enables-front-end-access-control-bypass-rouille-
安全公告:HTTP 请求走私可绕过前端访问控制(rouille)
 theopaid/cve-2026-66754-remote-denial-of-service-via-reachable-assertion-in-url-prefix-handling-rouille-
安全公告:URL 前缀处理中的可达断言导致远程拒绝服务(rouille)
 0xblackash/cve-2026-53921
CVE-2026-53921
 cybervinner/cp-plus-ez-p21-cve-2026-65893-65894
收录 CP PLUS EZ-P21 IP 摄像头 CVE:通过调试功能实现任意代码执行,以及 HTTP 端点身份验证不当,并附带负责任披露。
 majdae/cve-2025-47812-research
分析 CVE-2025-47812 的学术研究仓库,该漏洞是 Wing FTP Server 中通过 Lua 注入导致的关键 RCE 漏洞,包括静态/动态分析和概念验证。
 dinosn/liferay-ga4-rce-research
针对 Liferay CE 7.0.3 GA4 的安全研究:以 root 身份实现端到端复现的未认证 RCE(CVE-2020-7961 类漏洞),另有 16 项发现——其中 8 项以上没有已知 CVE。智能体循环漏洞狩猎:基于 Docker 的 25 个生成器、22 个评判器、9…
 itres-labs/cve-2023-3350
针对 IBERMATICA RPS 密码学问题漏洞的利用程序 [CVE-2023-3350]
 theopaid/cve-2026-66729-out-of-bounds-read-in-facil.io-mime-parser-leads-to-server-crash
安全公告:facil.io MIME 解析器中的越界读取导致服务器崩溃








