
 #1
用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。
Kitploit 推荐

 toddmaustin/mojo-v
RISC-V ISA扩展用于利用ML-KEM-512密钥封装和SIMON-128加密实现硬件强制秘密计算,支持数据无感知执行,性能接近原生。
 idoka/awesome-automotive-can-id
🚜 汇集了各种汽车品牌/车型的 CAN ID 及其载荷。对网络安全研究人员、逆向工程师和汽车电子爱好者可能有用。
 fusiondrive/cve-2026-43499-s24u
CVE-2026-43499 针对 Galaxy S24 Ultra SM-S928U1 DZF2 的研究移植(已完成)
 bytepro-ai/bitcoder-v2-research
记录代码安全漏洞检测中 LLM 泛化上限的研究仓库,基于合成与真实世界数据集(Juliet、OWASP、CVEfixes、VUDENC)对 SQL 注入、路径遍历和访问控制缺陷进行交叉评估。
 kagancapar/cve-2026-5201
CVE-2026-5201:gdk-pixbuf JPEG 加载器中的堆缓冲区溢出(CWE-122,CVSS 7.5)
 googleprojectzero/0days-in-the-wild
用于收集在野利用的0-day漏洞信息的仓库。
 0xmhany/cve-2026-9645-scadabr-analysis
影响 ScadaBR 的 CVE-2026-9645 技术漏洞分析与 CVE 简报
 bobikl/cve-2026-43499-t807d
Android kernel exploit research package for CVE-2026-43499, containing popsicle exploit source, embedded su payload, root bridge helper, and…


 r3n3r0/cve-2026-0049
Android DNG SDK 中零点击 DoS 的 PoC 与分析,包含特制的 DNG 样本、NDK 崩溃测试工具,以及 MapTable 溢出的 UBSan/IntSan 复现。

 wismansec/sharepoint-2026-poc
PoC、IOC 以及针对 SharePoint /_trust WS-Federation BinaryFormatter 反序列化链的检测逻辑。实验室重建涵盖未认证 RCE、进程内机器密钥窃取,以及每个变体留下的痕迹。适用于 SharePoint 2016、2019 和 Subscription…
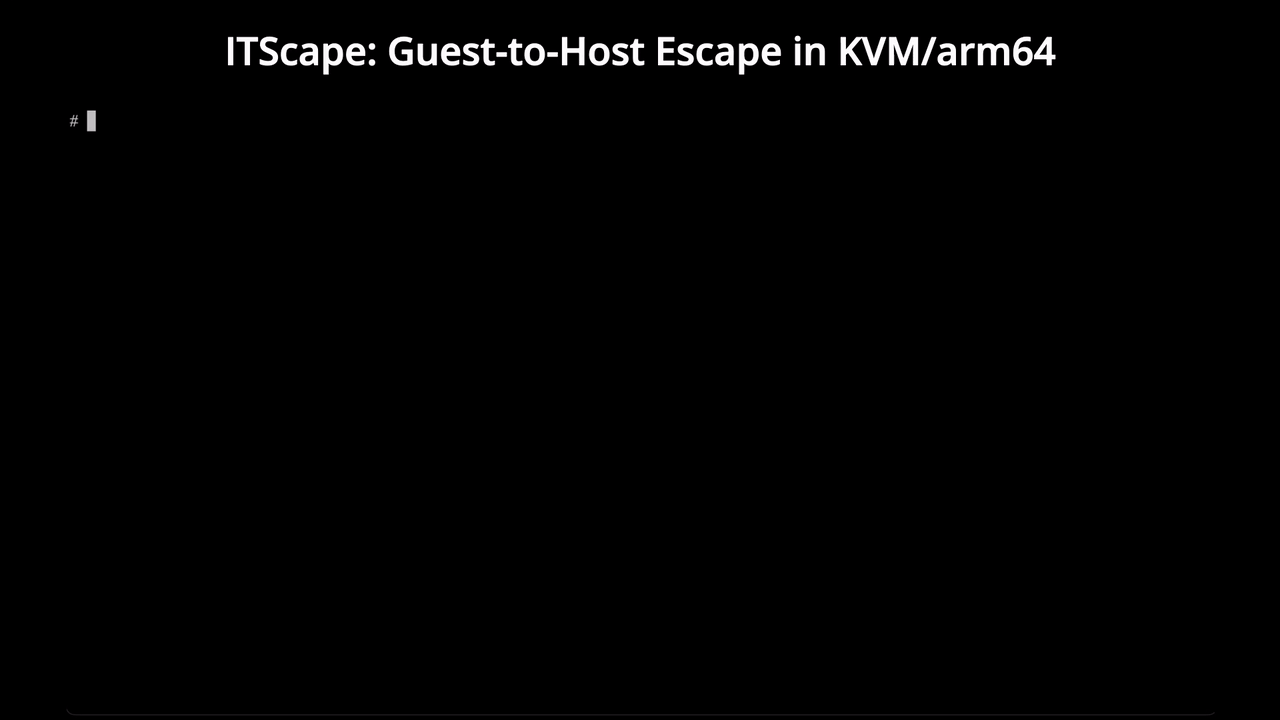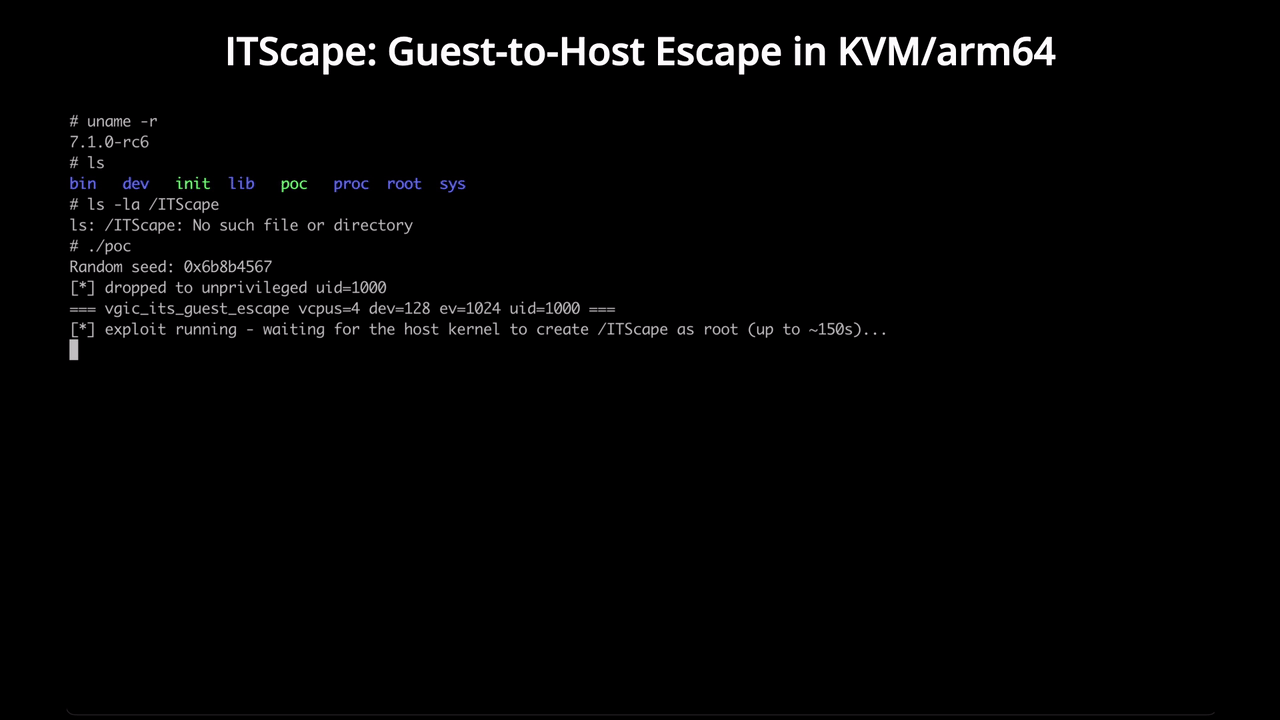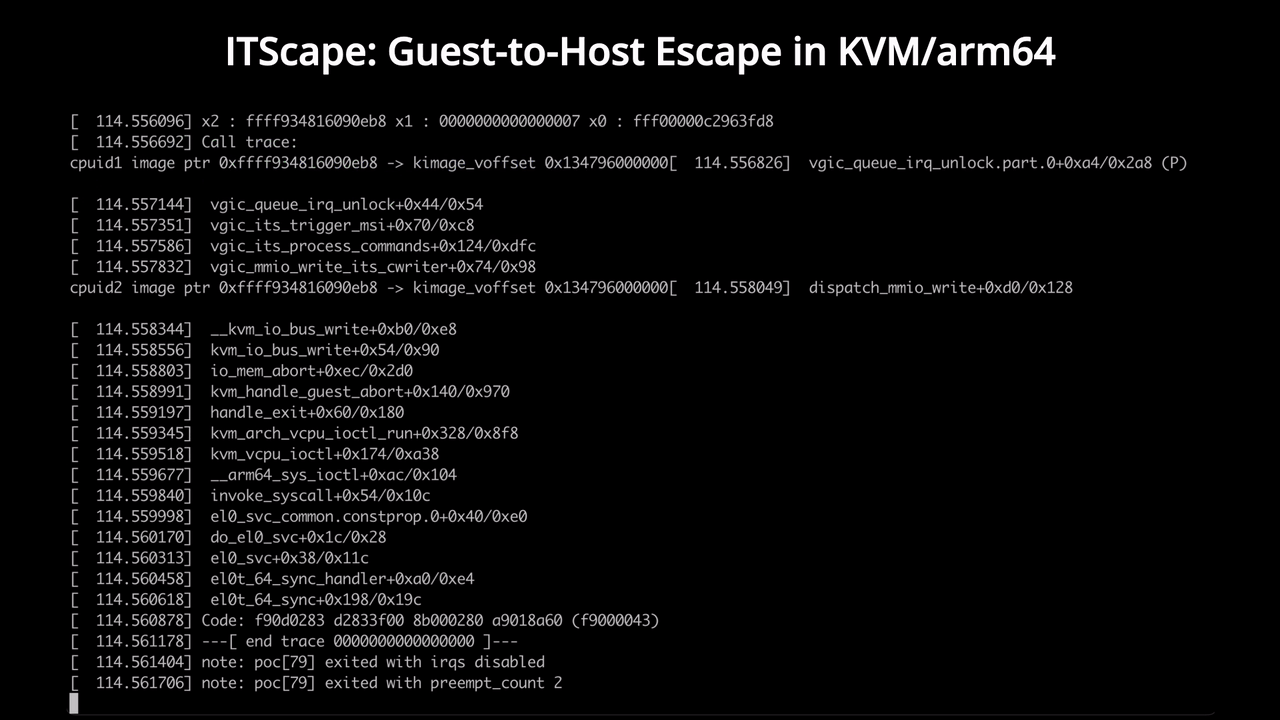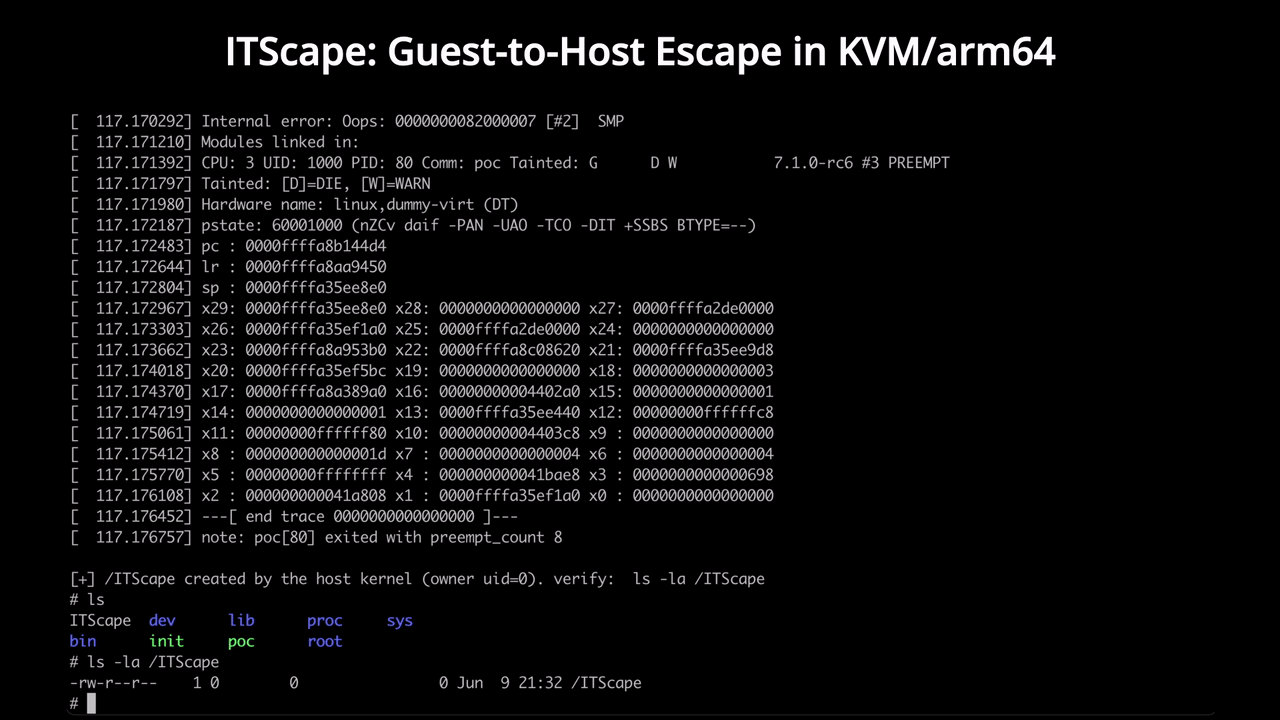 v4bel/itscape
CVE-2026-46316 从客户机到主机的 KVM/arm64 逃逸利用,利用 vGIC-ITS 模拟中的竞争条件,从非特权客户机实现主机内核代码执行。
 chelof100/acp-framework-en
代理控制协议(ACP)——官方英文规范。面向自主AI代理的密码学可验证授权架构。
 tfawnies/cve-2026-64633
生成的 CVE-2026-64633 分析载荷包含处理组/对照组文档变体,以及一份映射 ID 和配对、用于复现实验的清单。
 owasp/owasp-model-card-security-standard
用于记录AI模型安全相关元数据的开放标准,涵盖训练数据来源、个人身份信息(PII)风险、已知漏洞及供应链详细信息。
 artwiderobo/cve-2026-13934
针对 Chrome Dawn WebGPU CWE-20 漏洞的结构化漏洞研究仓库:根因分析、补丁差异、静态验证、严重性审查与安全教训。







