
 #1
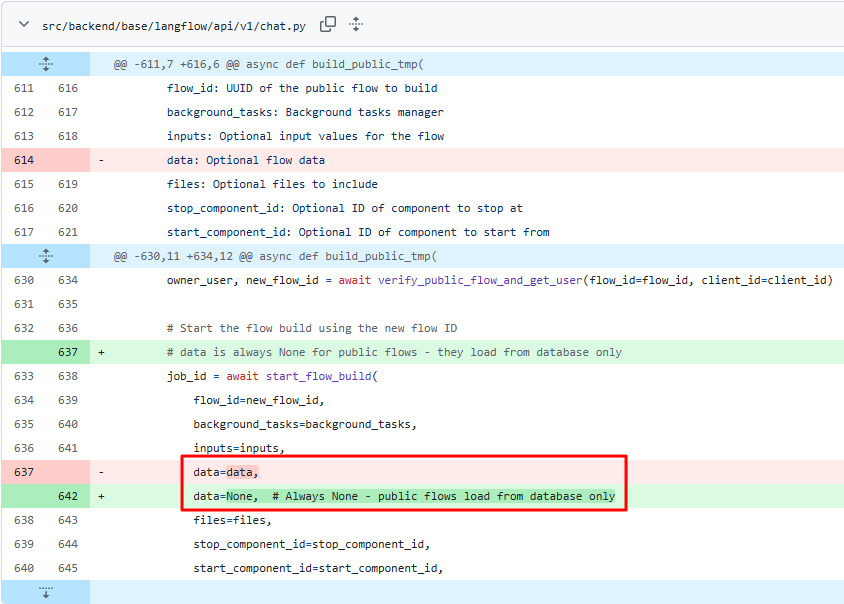
 eqstlab/cve-2026-33017
Langflow 远程代码执行
 yeasen-z/leakgauge
通过训练基于对数概率的轻量级行为探针来检测 LLM 上下文泄露攻击,并提供 vLLM 离线/服务器检测管线。
 velessecurity/cve-2021-1675-printnightmare-analysis
PrintNightmare(CVE-2021-1675 / CVE-2021-34527)的技术文档与分析,涵盖 RCE/LPE 漏洞利用、通过 Windows 事件日志进行检测,以及针对打印后台处理程序(Print Spooler)的缓解措施。
 popy21/security-research
漏洞研究文章 — CVE-2026-12478 (libsoup), Apple WebKit, Google VRP
 tori-tech/mandating-honeypots-project
本仓库对数字身份验证系统进行安全审计,通过白皮书和技术性POC识别漏洞,并提供去中心化、保护隐私的解决方案。
 jiegec/loongbleed
一个概念验证,演示龙芯 LA464/LA664 处理器中通过 LASX 向量寄存器未定义的高位比特造成的微架构数据泄露,类似于 ZenBleed。
 riftweld/langflow-cve-2026-9198
针对 CVE-2026-9198(Langflow 未认证远程代码执行漏洞,已在 1.10.1 中修复)的独立复现、实验环境验证与 PoC
 seemoo-lab/openwifipass
用Python实现苹果Wi-Fi密码共享协议的开源实现。
 seemoo-lab/openhaystack
今天就打造你自己的“AirTags”🏷!通过苹果庞大的 Find My 网络追踪个人蓝牙设备的框架。
 binzhwang/tnc-defense
用于检测和净化文本到图像扩散模型中后门的研究代码,为 Stable Diffusion v1.4、v1.5、XL 和 3 Medium 提供流水线。
 portswigger/css-the-bomb-inside-your-inbox
所有 Gareth Heyes 的 Black Hat 演讲材料:CSS:收件箱里的炸弹。
 riftweld/metabase-cve-2026-72898
针对 CVE-2026-72898 的独立复现、实验环境验证与 PoC——Metabase 未认证 SQL 注入(已在 0.63.5 中修复)
 haluka92/cve-2025-47423
CVE-2025-47423 详细披露:Personal Weather Station Dashboard 12_lts 中的本地文件包含漏洞。包含 PoC、漏洞代码分析以及面向防御学习的安全修复建议。
 gogooma125732/cve-2016-5195
非武器化的 CVE-2016-5195 (Dirty COW) 分析与验证框架,包含根因研究、上游补丁审查,以及针对已确认受影响内核的安全的仅限实验室使用的 PoC。
 asngs/agenttriage-open-source
面向使用工具的 LLM 智能体的跨智能体追踪与安全诊断系统:规范化追踪事件、构建溯源图、提取从源到汇的链路,并归因防御缺口。
 v3s9er/cve-2026-52885
CVE-2026-52885 的技术分析:Notepad++ v8.9.6.2 中存在一个 TOCTOU 竞态条件,允许通过 HMAC 完整性绕过实现任意命令执行。包括根本原因、攻击场景、PoC 及补丁分析。
 horkimhab/llm-prompt-injection-resources
一个精选的资源合集,用于学习和研究 LLM 提示注入攻击、防御与安全。









