
 #1
 13o-bbr-bbq/machine_learning_security
有关机器学习和安全的源代码。
 gojue/ehids-agent
一个基于eBPF的Linux主机入侵检测系统。
 circl/ail-framework
AIL框架 - 分析信息泄露框架。项目已迁移至 https://github.com/ail-project
 b2r2-org/b2r2
B2R2 是一个完全用 F# 编写的托管二进制分析框架。它提供了丰富的算法、函数和工具,用于逆向工程、程序分析和二进制级检查。
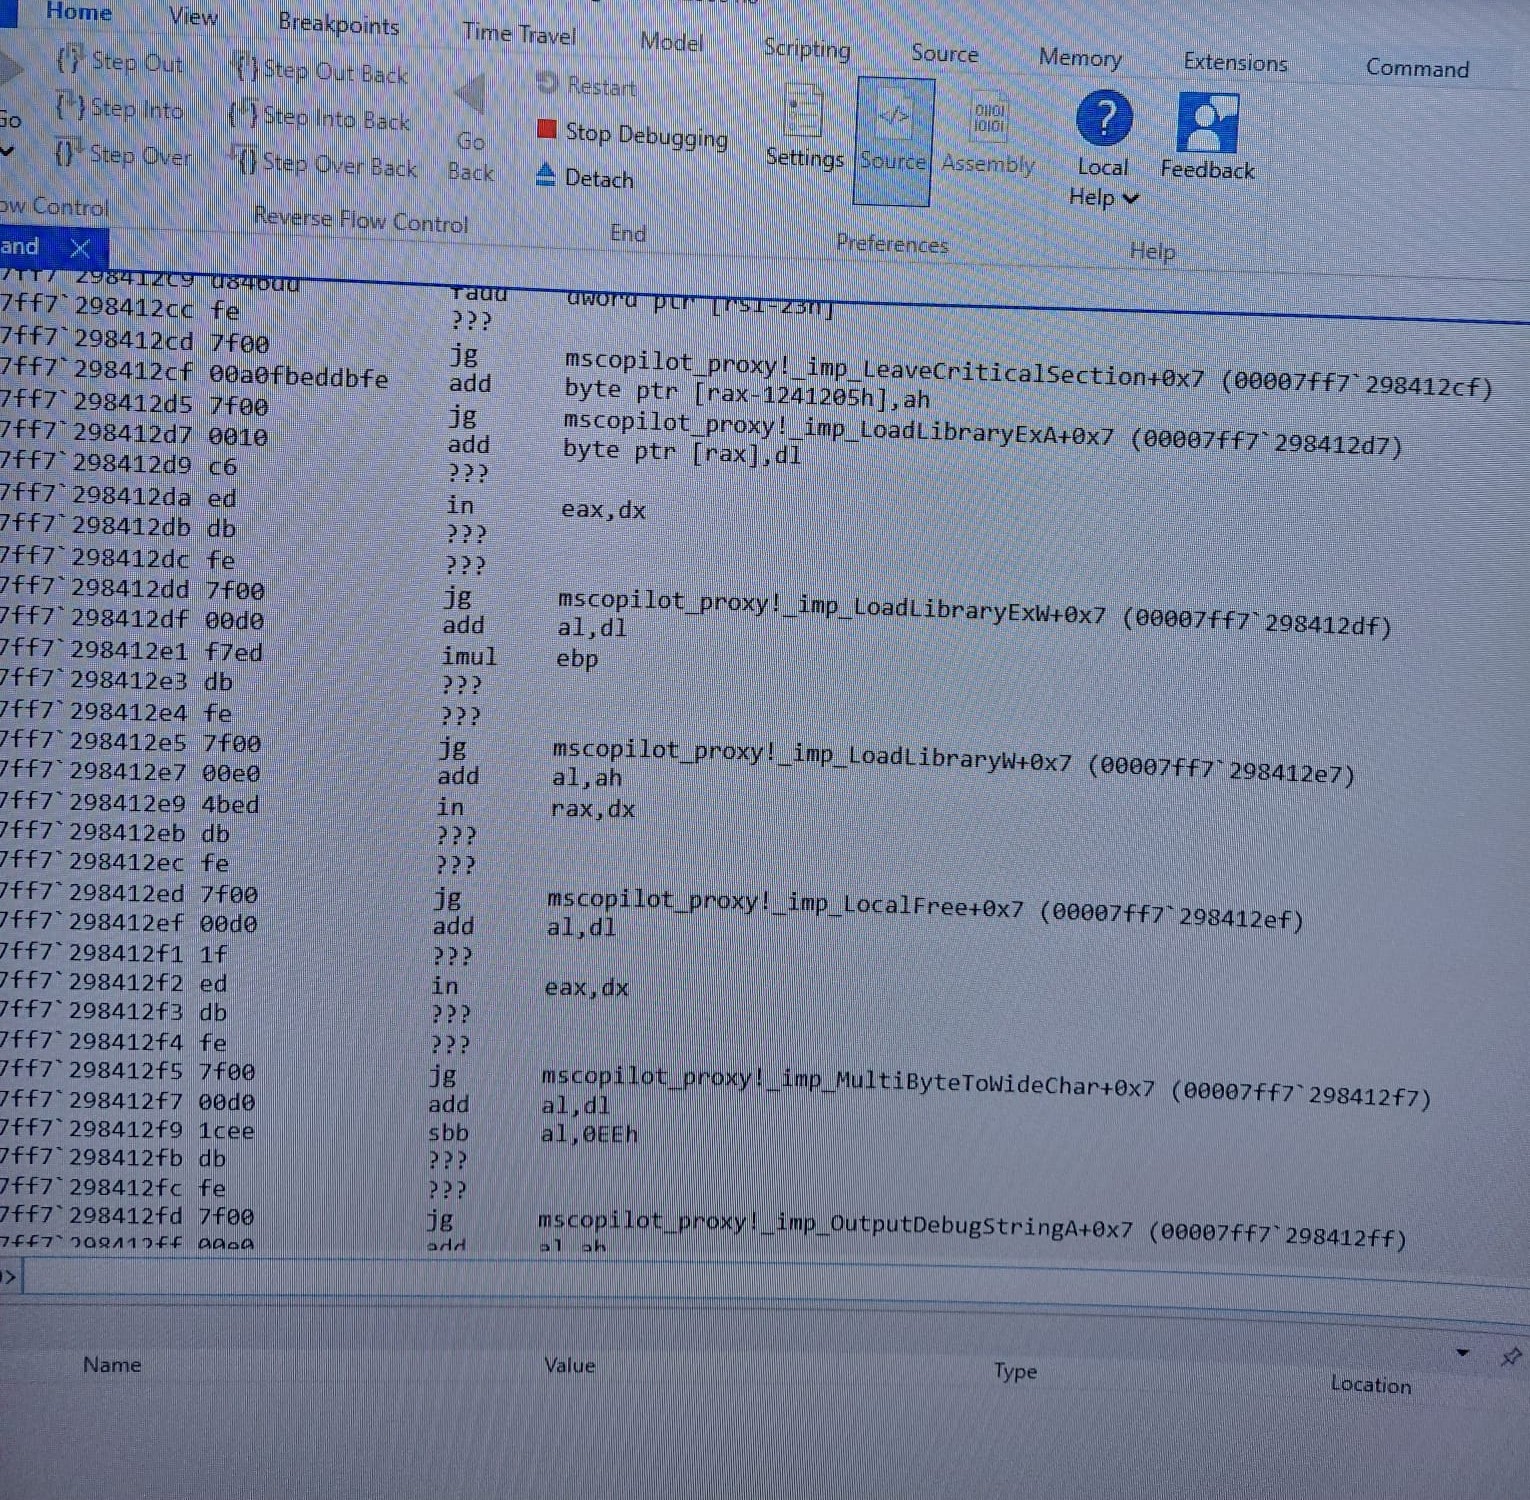 kaandemir993/vidar-stealer-reverse-engineering
深度逆向工程分析:Vidar Stealer 2.0,涵盖任务计划程序篡改(1999时间戳)、Explorer.exe进程空洞以及Microsoft Copilot注入。
 pumasecurity/serverless-prey
用于建立到Lambda、Azure Functions和Google Cloud Functions的反向Shell的无服务器函数
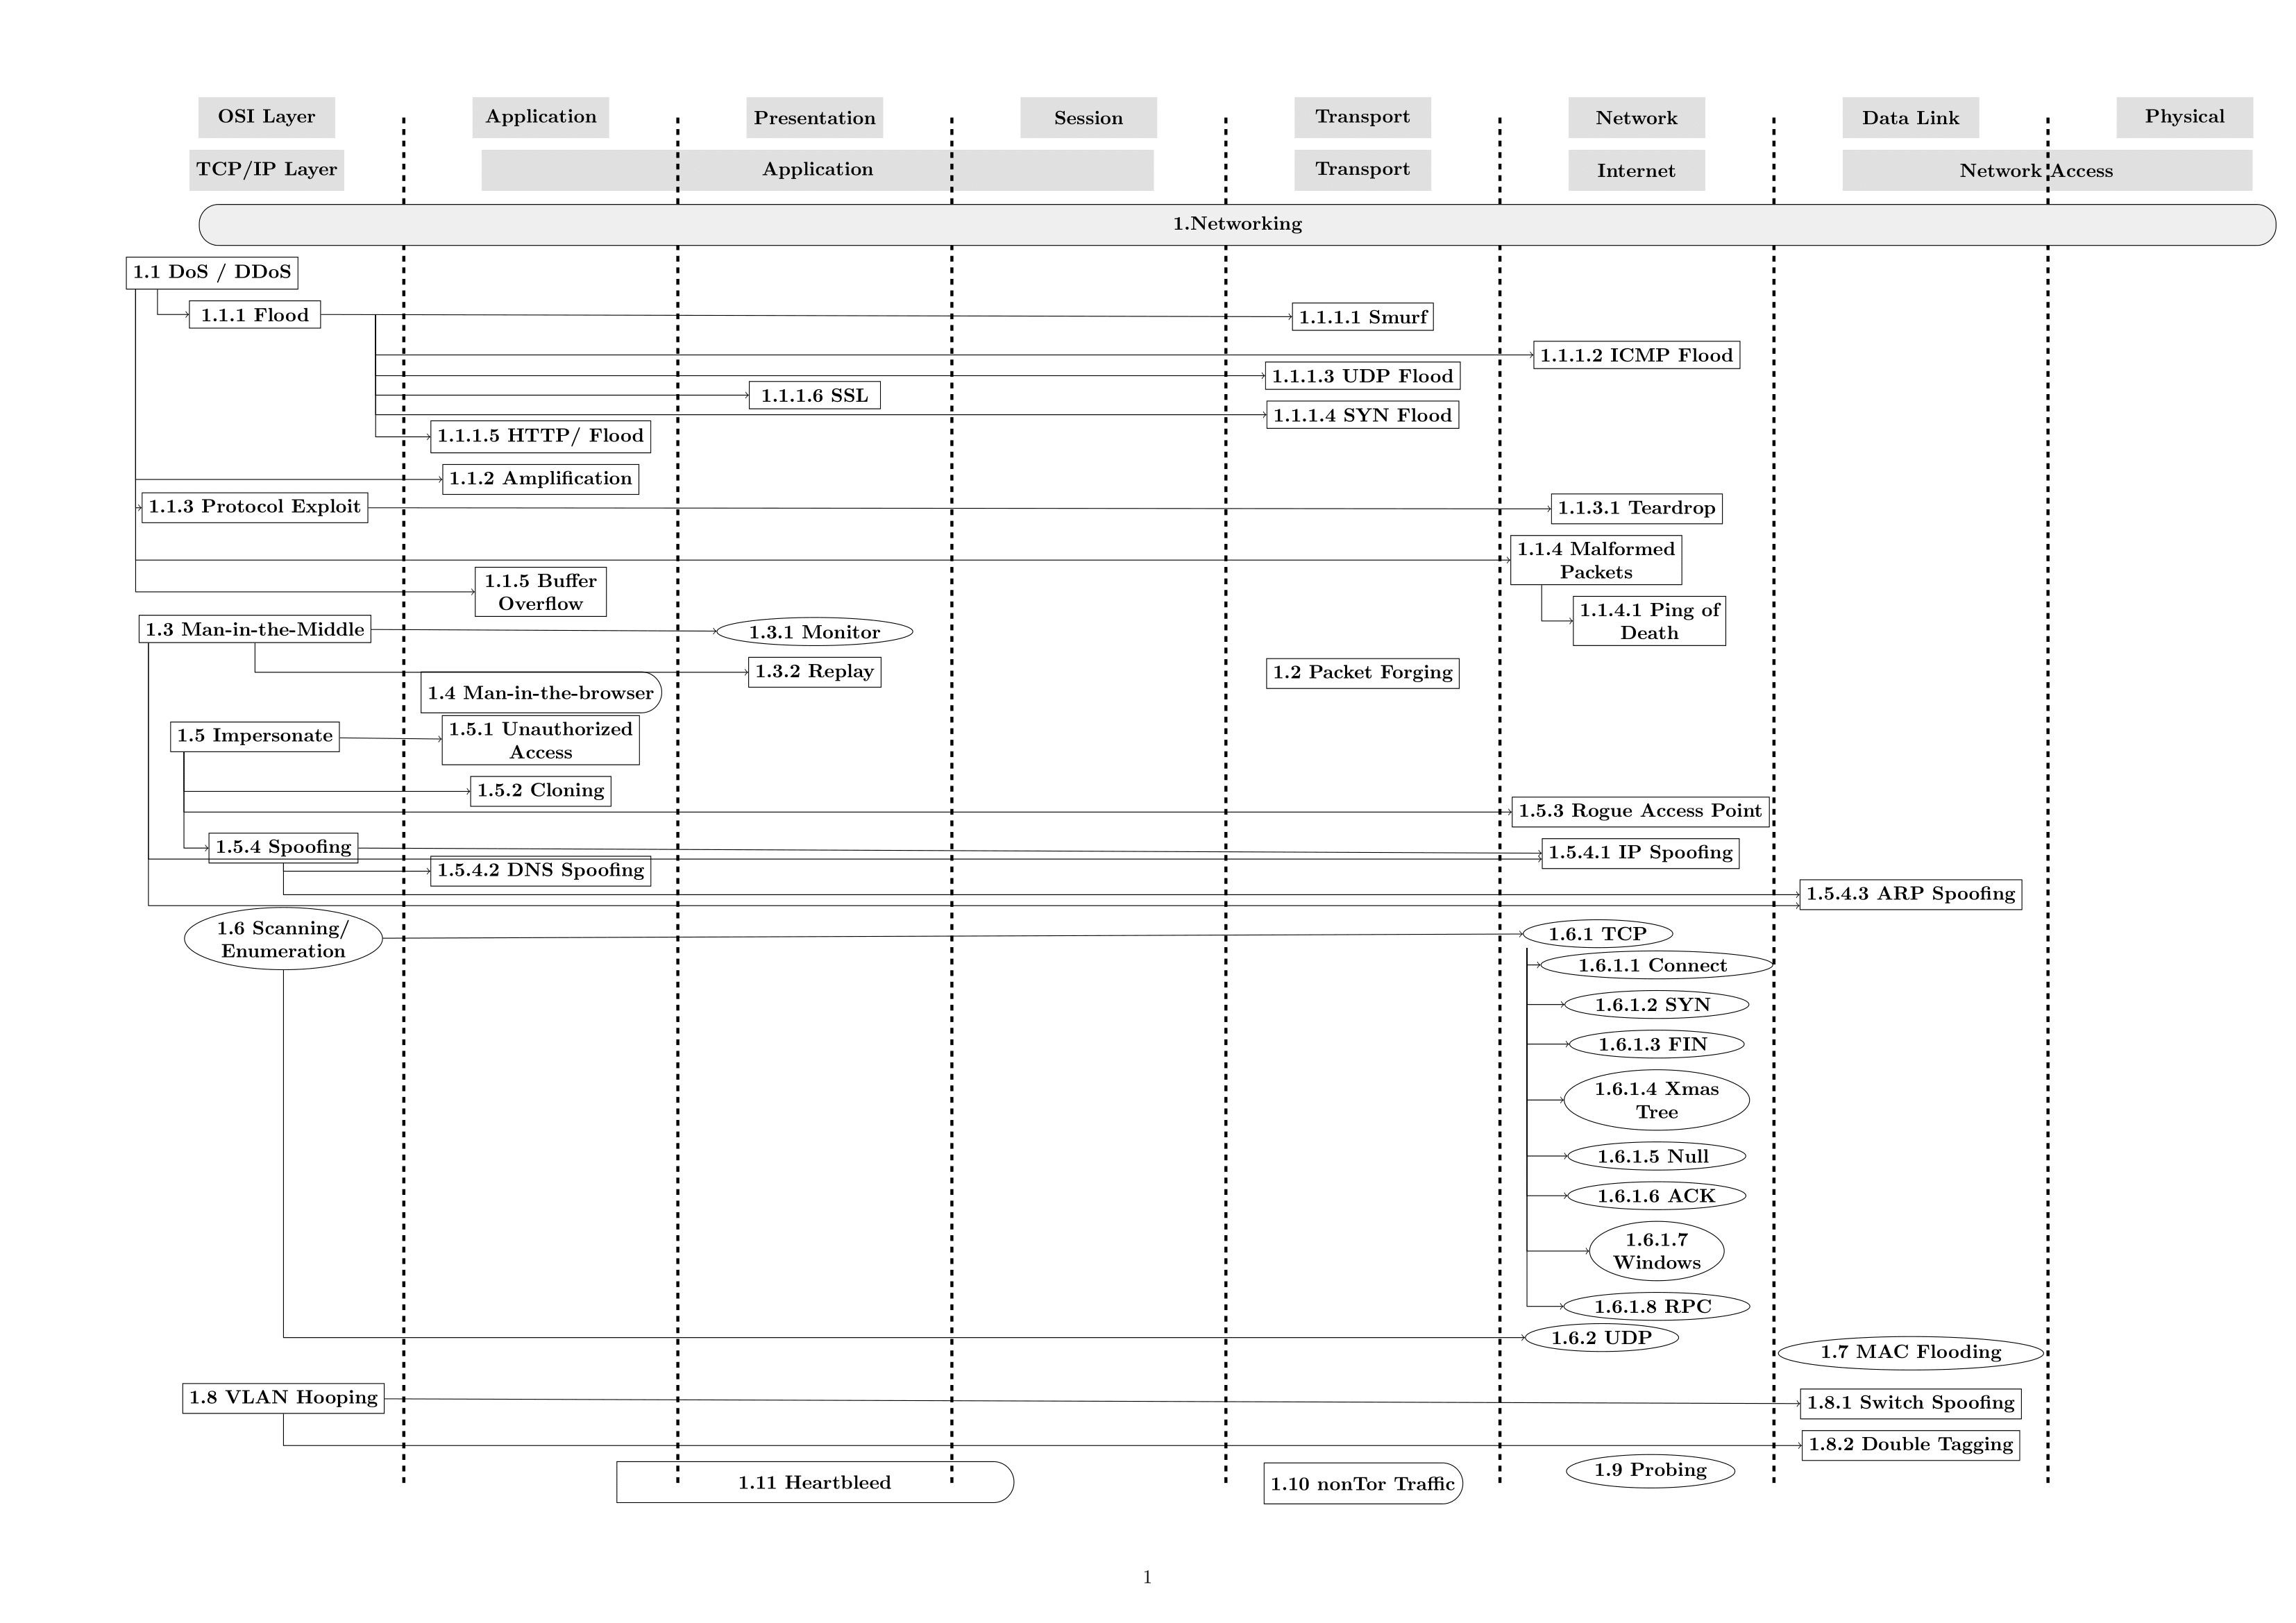 abertaymachinelearninggroup/network-threats-taxonomy
基于机器学习的入侵检测系统由于缺乏准确代表网络流量及其相关威胁的数据集而难以评估。在本项目中,我们试图通过提出两个分类体系来解决这个问题。

 sbaresearch/amlsec
基于AutomationML的工程数据的自动化安全风险识别
 shurikgo/cve-2026-25262-sm8450-research
CVE-2026-25262 在 Snapdragon 8 Gen 1 上的适用性——实验结果
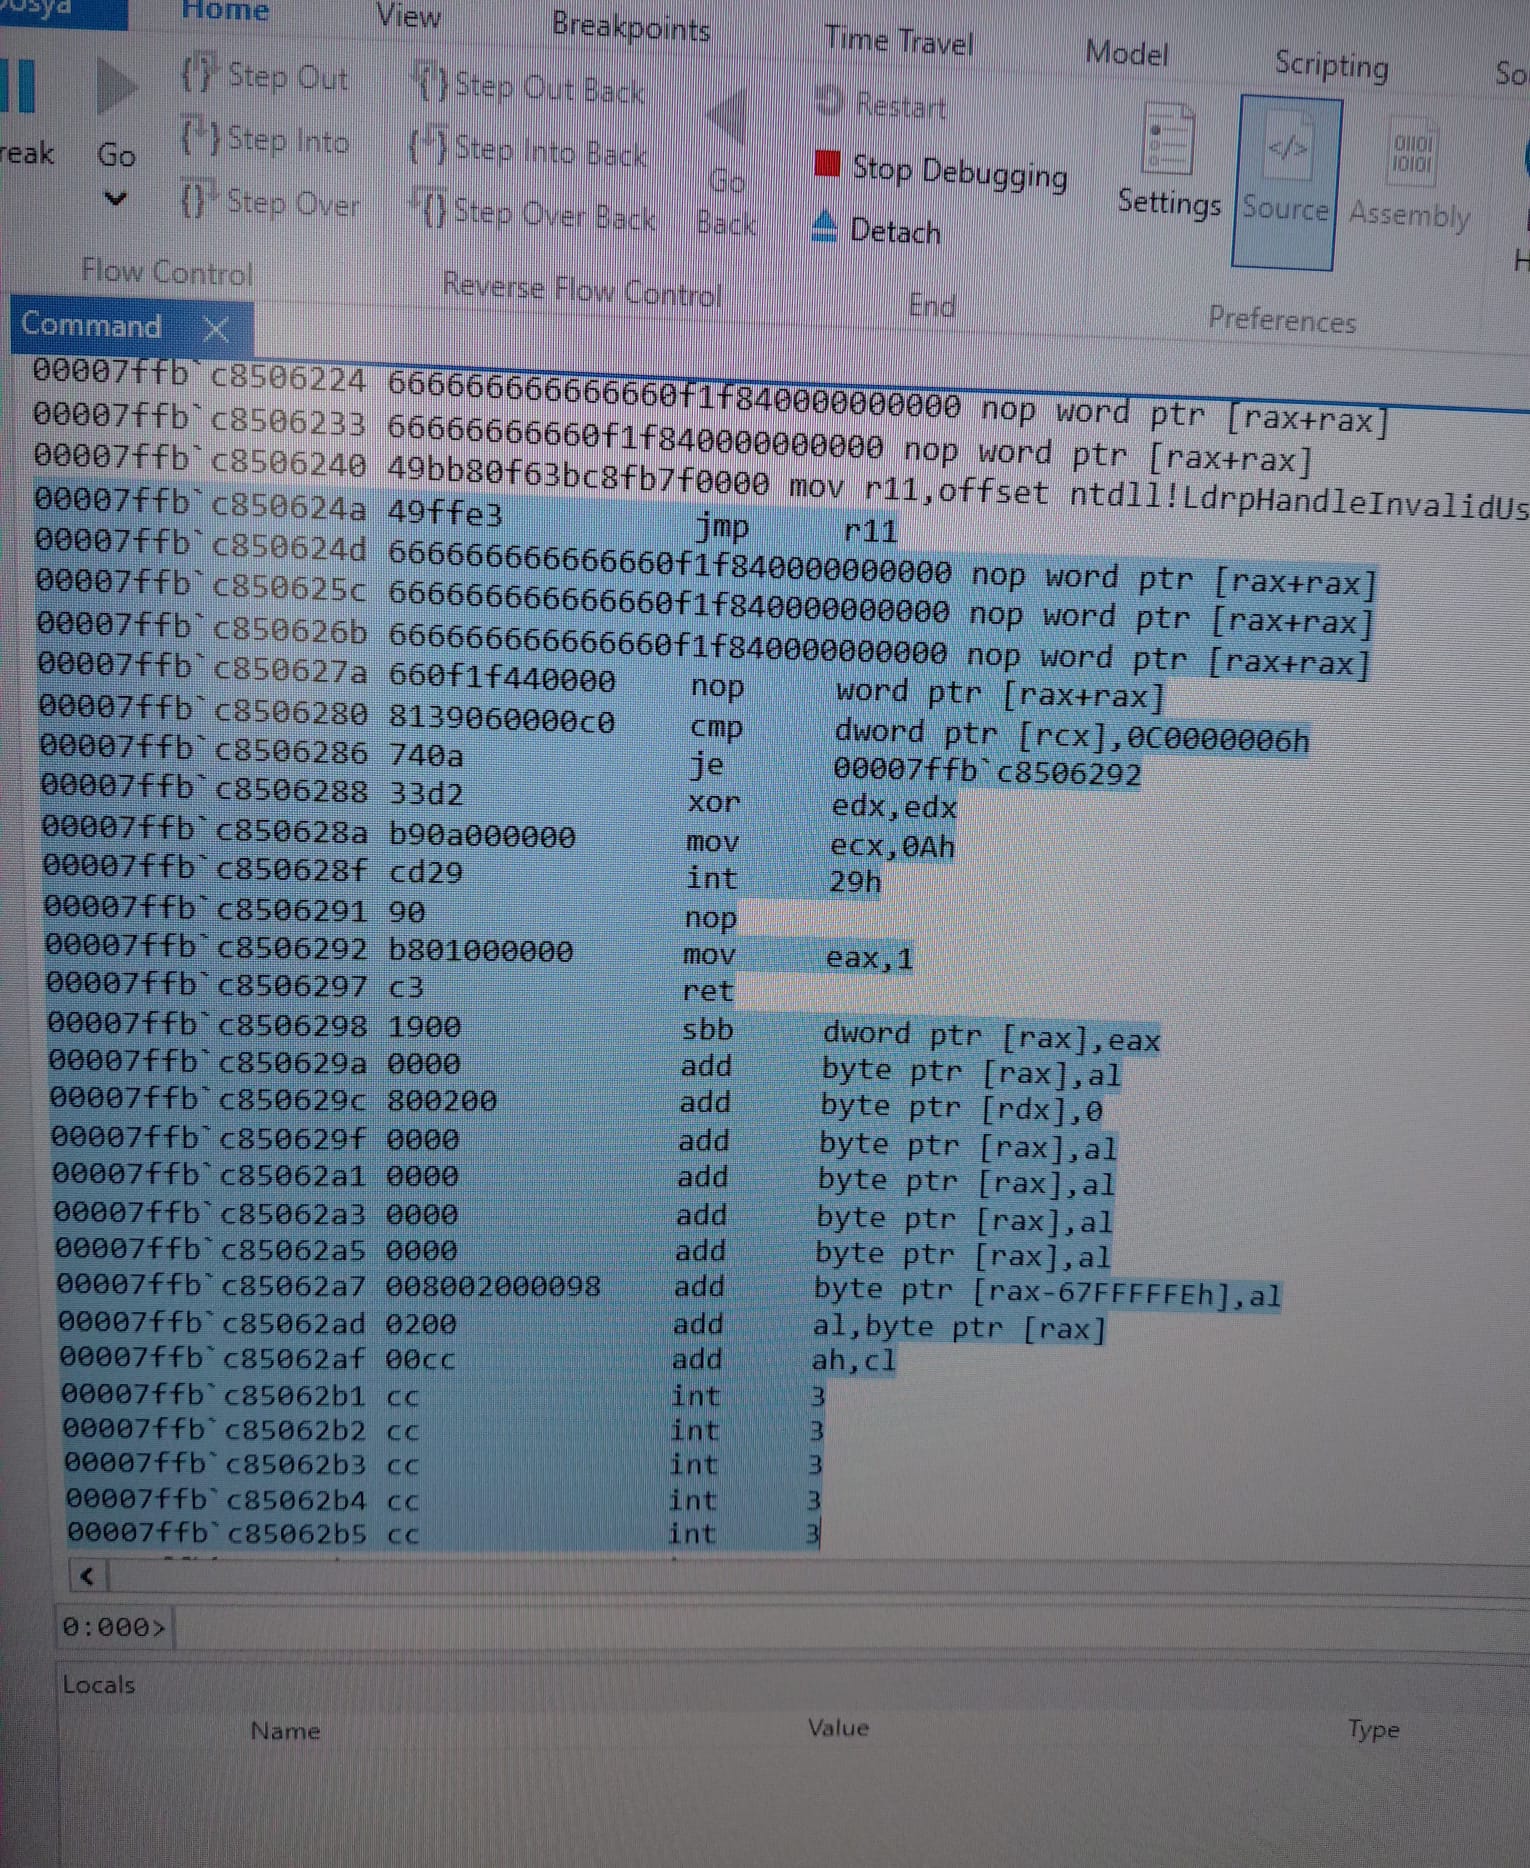 kaandemir993/advanced-loader-reverse-engineering
针对Shellhost.exe、amsi.dll、mstscax.dll和clbcatq.dll的高级多阶段加载程序的深入逆向工程分析,使用了模块踩踏、CFG绕过、COM劫持和降级攻击。
 googleprojectzero/fuzzilli
一个 JavaScript 引擎模糊测试器









