
 #1

 hamed233/cybersecurity-mastery-roadmap
一份全面且循序渐进的网络安全精通指南,从初学者到专家级别,涵盖精选资源、工具和职业指导。
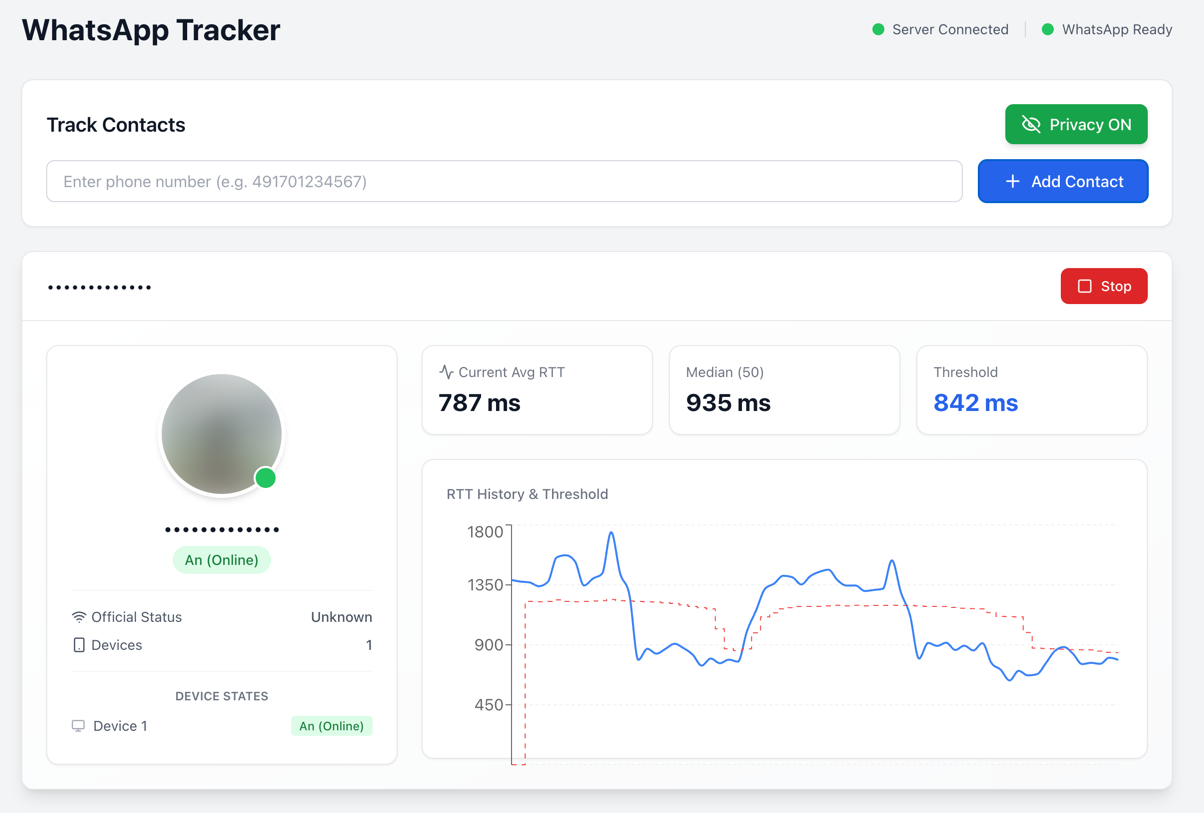 gommzystudio/device-activity-tracker
一个电话号码可以揭示设备是否处于活动、待机或离线状态(以及更多信息)。此 PoC 演示了送达回执 + RTT 时序如何泄露敏感的设备活动模式。(WhatsApp / Signal)

 the-art-of-hacking/h4cker
精心整理的网络安全资源、实验环境和培训材料合集,涵盖道德黑客、渗透测试、漏洞利用开发、逆向工程、数字取证与事件响应(DFIR)以及人工智能安全。
 tencent/ai-infra-guard
一个全栈 AI 红队平台,通过 Agent Scan、Skills Scan、MCP scan、AI Infra scan 和 LLM 越狱评估来保障 AI 生态系统的安全。
 xairy/linux-kernel-exploitation
与Linux内核安全与利用相关的链接集合
 reddelexc/hackerone-reports
精选的顶级HackerOne漏洞赏金报告集合,按漏洞类型和项目组织,附带用于获取、去重和排序已公开报告的脚本,适用于安全研究和教育。
 pedramamini/awesome-yara
一份精选的 YARA 规则、工具和人员列表。
 alphaseclab/awesome-rat
RAT And C&C Resources. 250+ Open Source Projects, 1200+ RAT/C&C blog/video.
 seemoo-lab/openhaystack
今天就打造你自己的“AirTags”🏷!通过苹果庞大的 Find My 网络追踪个人蓝牙设备的框架。
 turingcompl33t/bluekeep
关于 CVE-2019-0708 的研究。
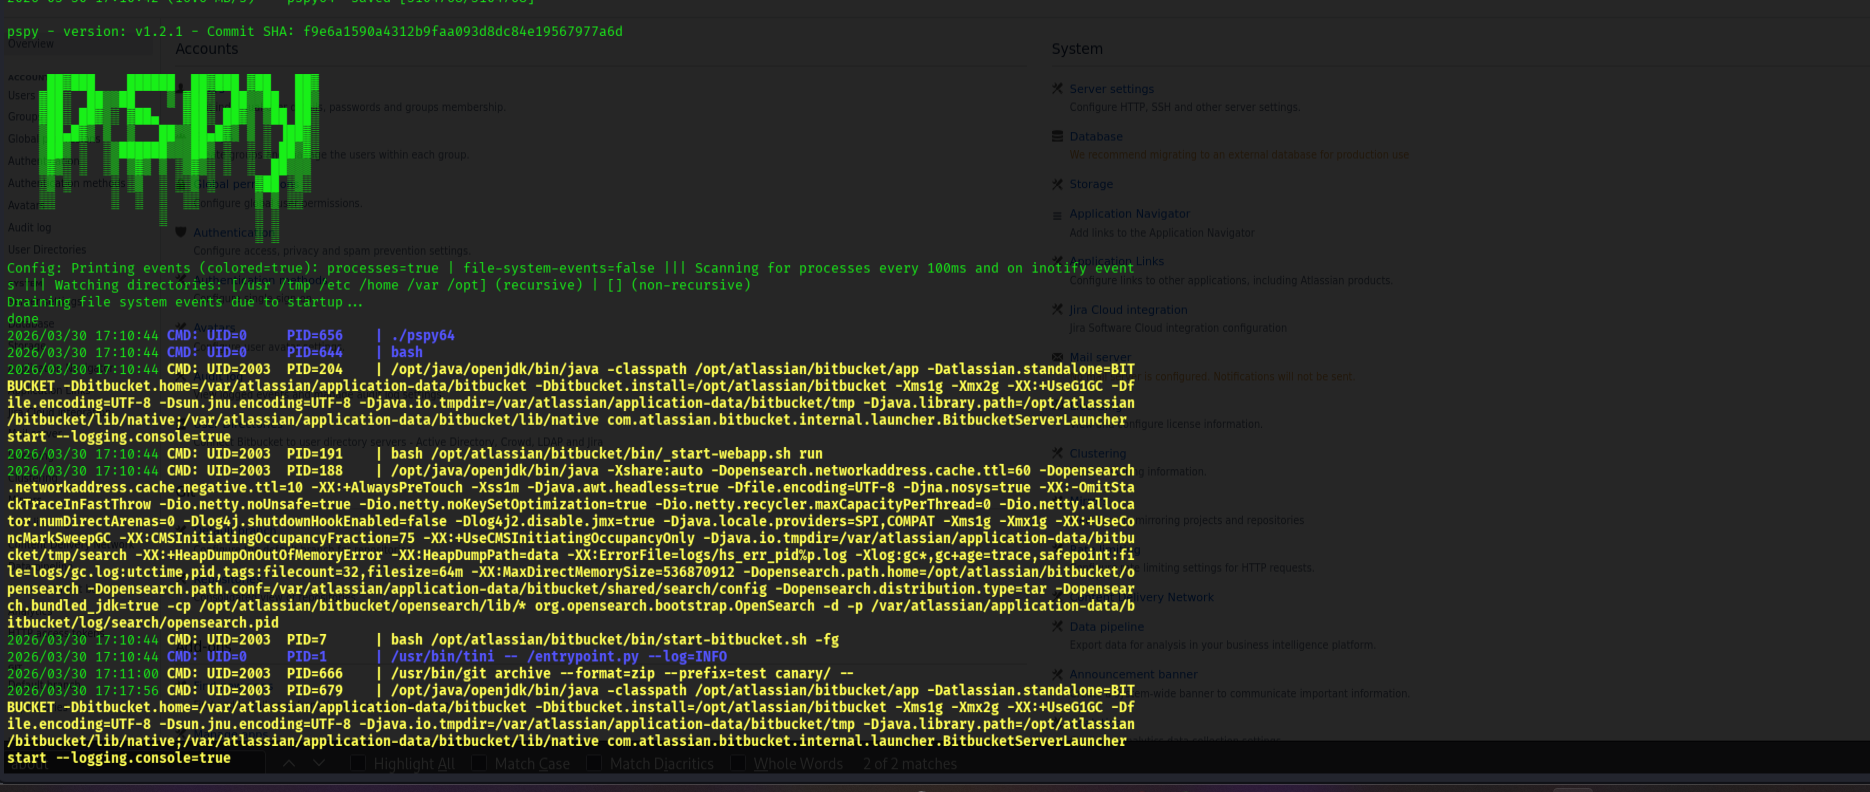 johangabrielson/bitbucket-test
调查 CVE-2022-36804
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914暴露了Azure Networking中的一个严重缺陷,允许攻击者提升权限并控制跨子网的路由。文章解释了“GetRouteTable”API中缺失的权限检查如何实现横向移动和远程利用,敦促立即修补和监控。
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777:AZIOT Smart CCTV中的Root权限访问和明文凭证泄露
 g4sp4rcs/cve-2026-42980-poc
针对CVE-2026-42980的公开漏洞利用和研究材料,这是一个Windows内核WMI整数下溢漏洞,可实现本地权限提升至SYSTEM。包含源代码、构建脚本以及用于防御研究的双语分析报告。
 keowu/sjcam
基于全志V3的物联网摄像头的逆向工程研究和定制固件,包括固件解析器、AVIOCTRL客户端以及针对未认证OTA固件替换的CVE-2026-52656概念验证。
 lay0us/linux-4.19.72_cve-2022-30594
Linux kernel 4.19.72 针对 CVE-2022-30594 的漏洞利用,提供针对性的漏洞演示和内核漏洞利用分析的教育资源。








