#1


 edubr2020/cve-2021-40444--cabless
修改代码,使其不再依赖 CAB 存档
 immersive-labs-sec/cve-2021-40444-analysis
去混淆的CVE-2021-40444漏洞利用代码,附带详细分析和支持性博客文章,记录了攻击向量和恢复过程。
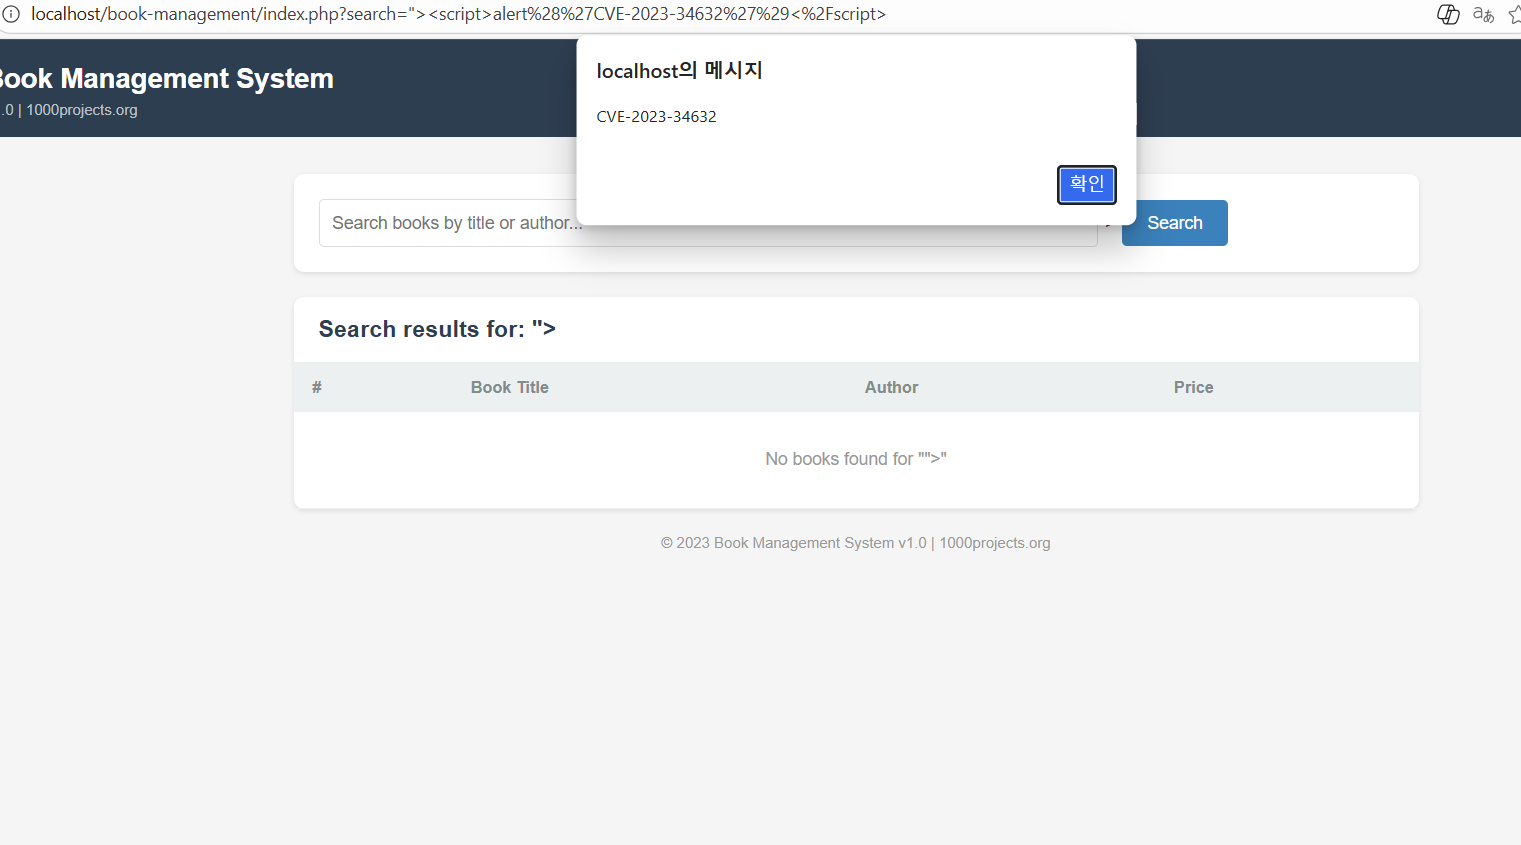 ssophiz/cve-2023-34632
1000projects Book Management System 1.0 中的反射型 XSS 漏洞
 mlgradish/cve-2021-3345
CVE-2021-3345的PoC利用,libgcrypt 1.9.0版本中的一个漏洞
 lwzsoviet/cve-2021-3281
针对CVE-2021-3281的概念验证:通过构造的tar文件利用Django的TarArchive实用程序中的目录遍历漏洞,并使用Python tarfile模块进行演示。
 solomonhenry-afk/vsftpd-cve-2011-2523-detection-signature
CVE研究到检测签名的工程化项目:在外部大规模对vsftpd 2.3.4后门(CVE-2011-2523)进行指纹识别,具备经过验证的误报/漏报处理——使用Python构建
 musergi/cve-2021-3156
教育性漏洞利用实现与分析 CVE-2021-3156,该漏洞是 sudo 的 set_cmnd() 函数中的堆缓冲区溢出,通过精心构造的命令行参数实现权限提升至 root。
 mhackiori/cve-2021-3156
Baron Samedit 漏洞的可视化、模糊测试、利用与补丁
 orangmuda/cve-2021-30573
Google Chrome 漏洞 CVE-2021-30573
 ndmalc/cve-2021-20323
针对CVE-2021-20323的概念验证与分析,该漏洞是Keycloak的clients-registrations端点中的反射型XSS漏洞,内容包括利用条件、缓解建议以及官方公告链接。
 open-flaw/cve-2020-8158
这是一个概念验证,演示了 CVE-2020-8158——TypeORM 版本 < 0.2.25 中的一个严重原型污染漏洞。
 desertdemons/cve-2025-6018-6019
CVE-2025-6018 CVE-2025-6019 PoC 漏洞利用 - openSUSE/SUSE Linux Enterprise 15 中的本地权限提升 - PAM 绕过 + udisks2 XFS 竞态条件 LPE 提权至 root
 veronimo669/pdf.js-cve-2024-4367
CVE-2024-4367 扫描结束 PoC
 sangrok-jeon/cve-2020-1938-tomcat-ajp-ghostcat--analysis
CVE-2020-1938-Tomcat-AJP(Ghostcat)-分析
 leopoldabgn/cve-2020-16012-poc
CVE-2020-16012 的 PoC,涉及 Firefox 与 Chrome 中 drawImage 的时序侧信道漏洞。
 pratikshad19/cve-2020-15051
CVE-2020-15051:Artica Proxy 4.30.000000 之前的社区版允许存储型跨站脚本攻击。