
 #1
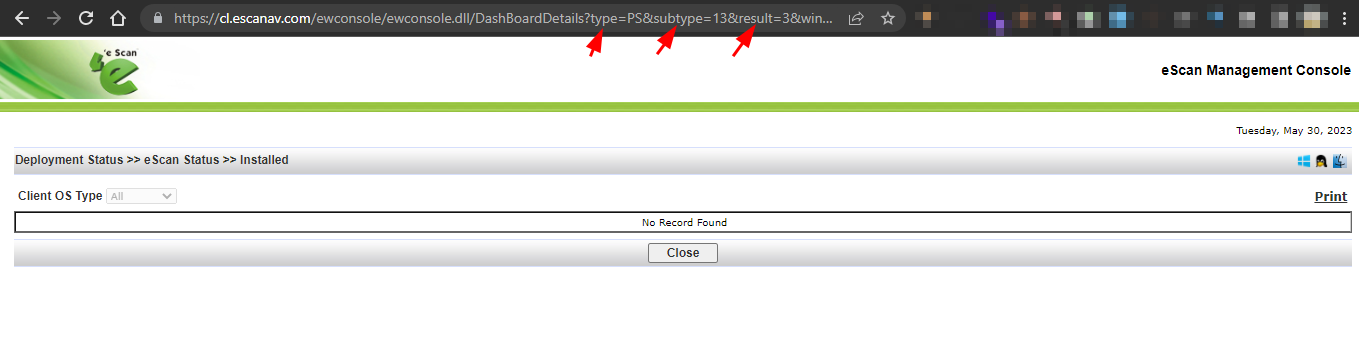
 sahiloj/cve-2023-33731
在 MicroWorld Technologies 开发的 eScan 管理控制台(版本 14.0.1400.2281)中发现了一个反射型跨站脚本(XSS)漏洞。
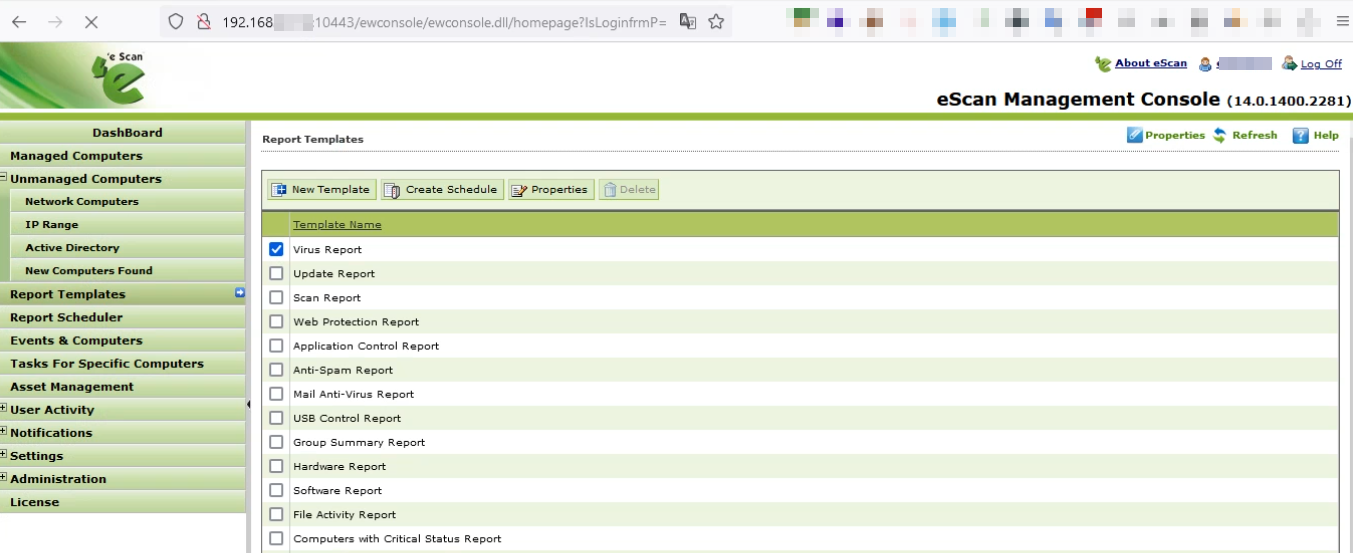 sahiloj/cve-2023-34835
在 Microworld Technologies eScan Management Console 版本 14.0.1400.2281 中发现了一个反射型跨站脚本(XSS)漏洞。
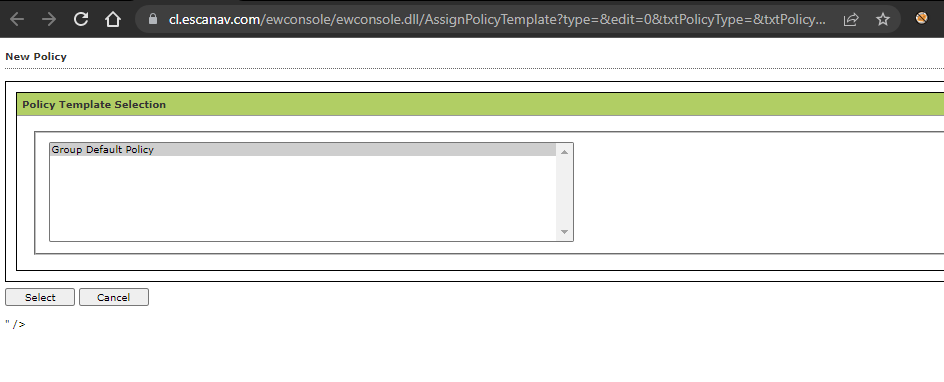 sahiloj/cve-2023-33732
CVE-2023-33732 是 Microworld Technologies eScan 管理控制台(版本 14.0.1400.2281)中发现的反射型跨站脚本 (XSS) 漏洞。
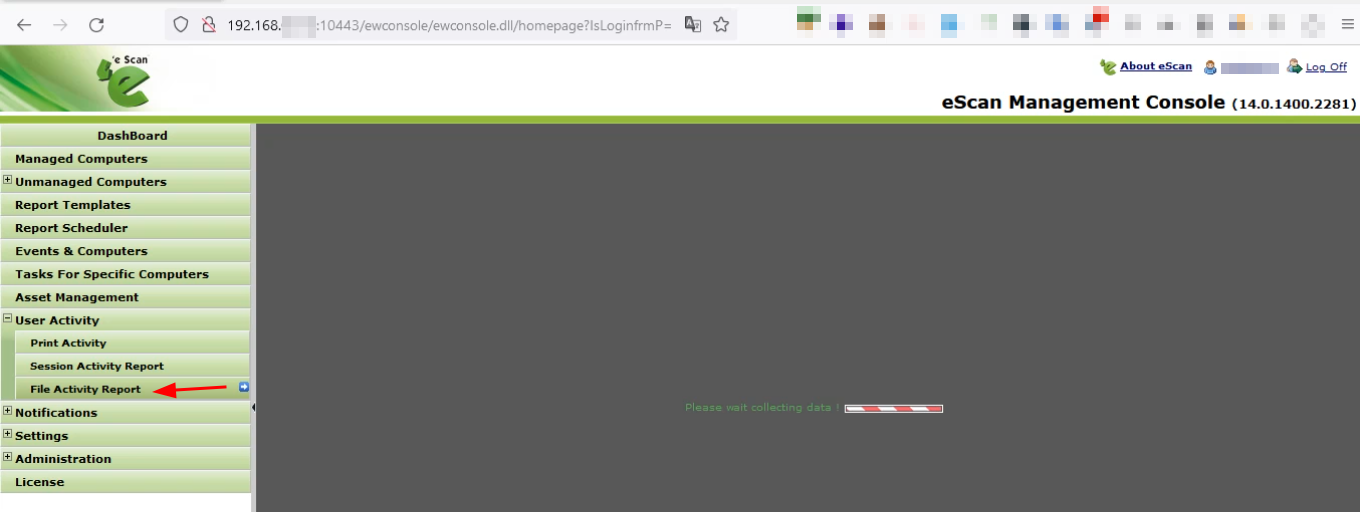 sahiloj/cve-2023-34836
Microworld Technologies eScan Management Console v14.0.1400.2281 中存在一个反射型跨站脚本(XSS)漏洞。受影响的参数为 Dtltyp 和 ListName,它们在“用户活动”部分下的“文件活动报告”功能中被处理。
 rimbadirgantara/opac-fast-automation
针对 CVE-2025-65862 的自动化
 sagittarius-a/cve-2022-21658
cve-2022-21658 的 PoC
 robertdfrench/ifuncd-up
GNU IFUNC 是 CVE-2024-3094 背后的真正元凶
 rkrakesh524/oob_entry
oob_entry tfp0 内核漏洞利用,适用于 armv7 iOS(iOS 3.0–10.3.4),利用 CVE-2023-32434。我们将在未来几周内发布一篇详细介绍相关方法的文章。🐙
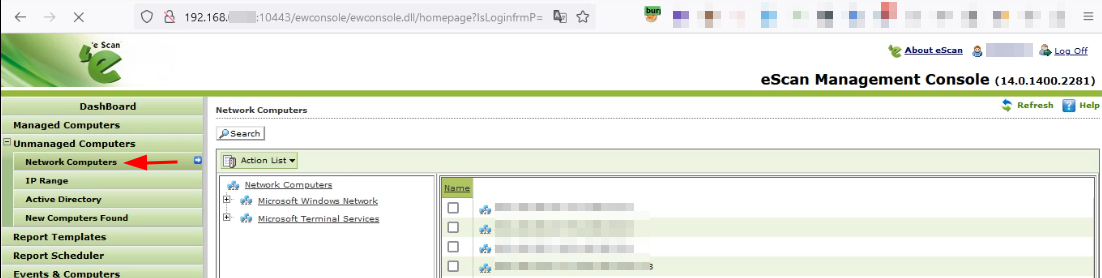 sahiloj/cve-2023-34837
CVE-2023-34837 是在 Microworld Technologies eScan 管理控制台 14.0.1400.2281 中发现的一个反射型跨站脚本 (XSS) 漏洞。该漏洞存在于“非托管计算机 → 网络计算机”功能中的 GrpPath POST 参数中。
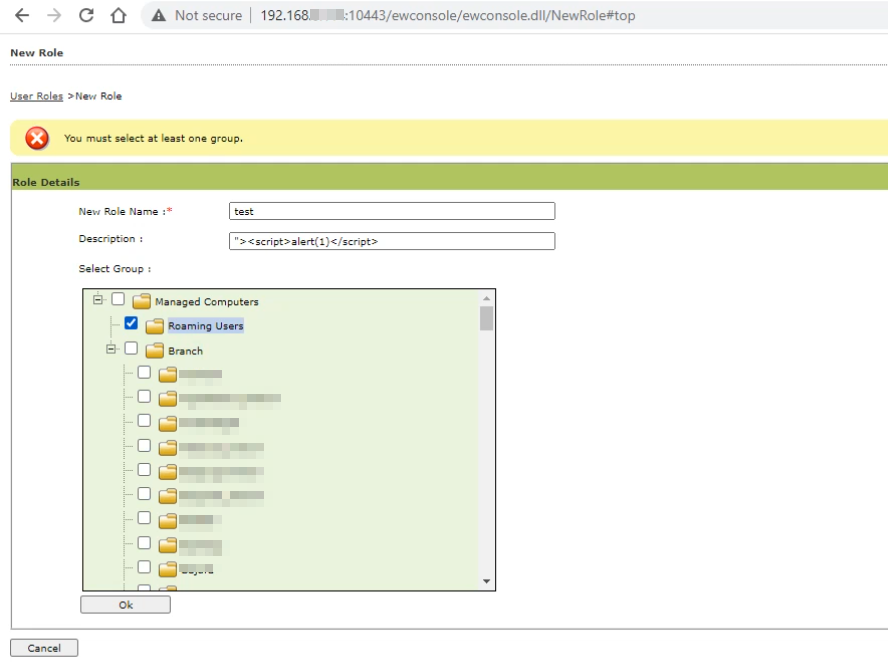 sahiloj/cve-2023-34838
Microworld Technologies eScan Management Console 版本 14.0.1400.2281 存在存储型跨站脚本(XSS)攻击漏洞。
 sahiloj/cve-2023-34839
CVE-2023-34839 是在 Issabel PBX 4.0.0-6 版本中发现的一个跨站请求伪造(CSRF)漏洞,Issabel PBX 是一个广泛使用的开源统一通信平台。
 sahiloj/cve-2023-37190
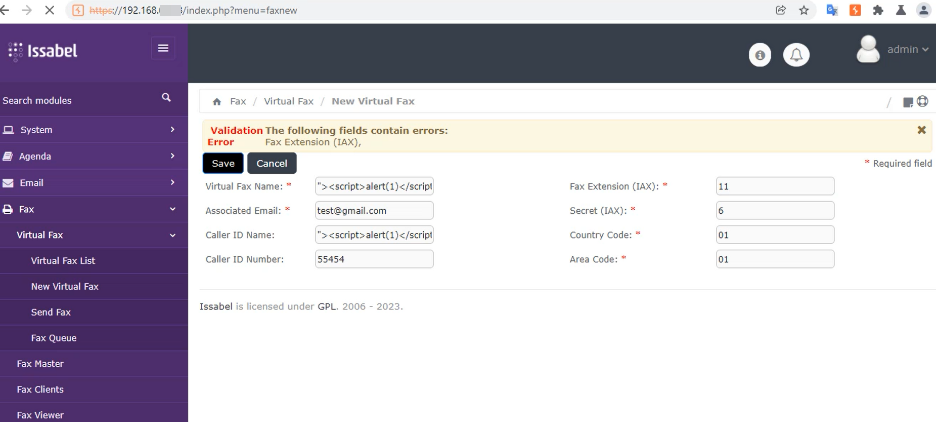
Issabel-PBX 4.0.0-6 版本中存在一个存储型跨站脚本(XSS)漏洞。该应用程序未能正确清理和编码用户提供的输入,便将其存储至数据库,并随后在 Web 界面中渲染显示。
 xyddnljydd/cve-2020-1066
针对CVE-2020-1066的漏洞利用代码,附带博客分析,演示一个特定的Windows权限提升漏洞。
 sahiloj/cve-2023-37597
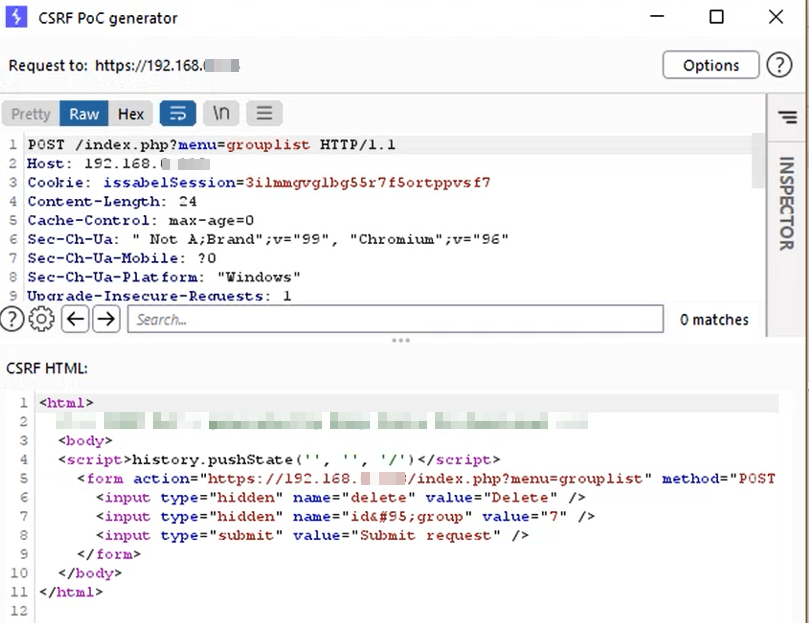
Issabel-pbx v 4.0.0-6 在其用户组管理功能中存在跨站请求伪造(CSRF)漏洞。
 sahiloj/cve-2023-37599
Issabel-pbx 版本 4.0.0-6 存在一个破坏访问控制漏洞,表现为 Web 界面上未经认证的目录列表。
 vino-theva/cve-2021-44228
Apache Log4j 是一个用 Java 编写的日志记录工具。本文重点介绍 Log4j 和 log4shell 漏洞是什么以及它是如何工作的、如何影响受害者,以及如何缓解此漏洞。
 jeromeyoung/cve-2021-43141
CVE-2021-43141 的相关信息,即 plan_application 部分中的反射型 XSS 漏洞。









